Sistemas de refrigeração sob ataque
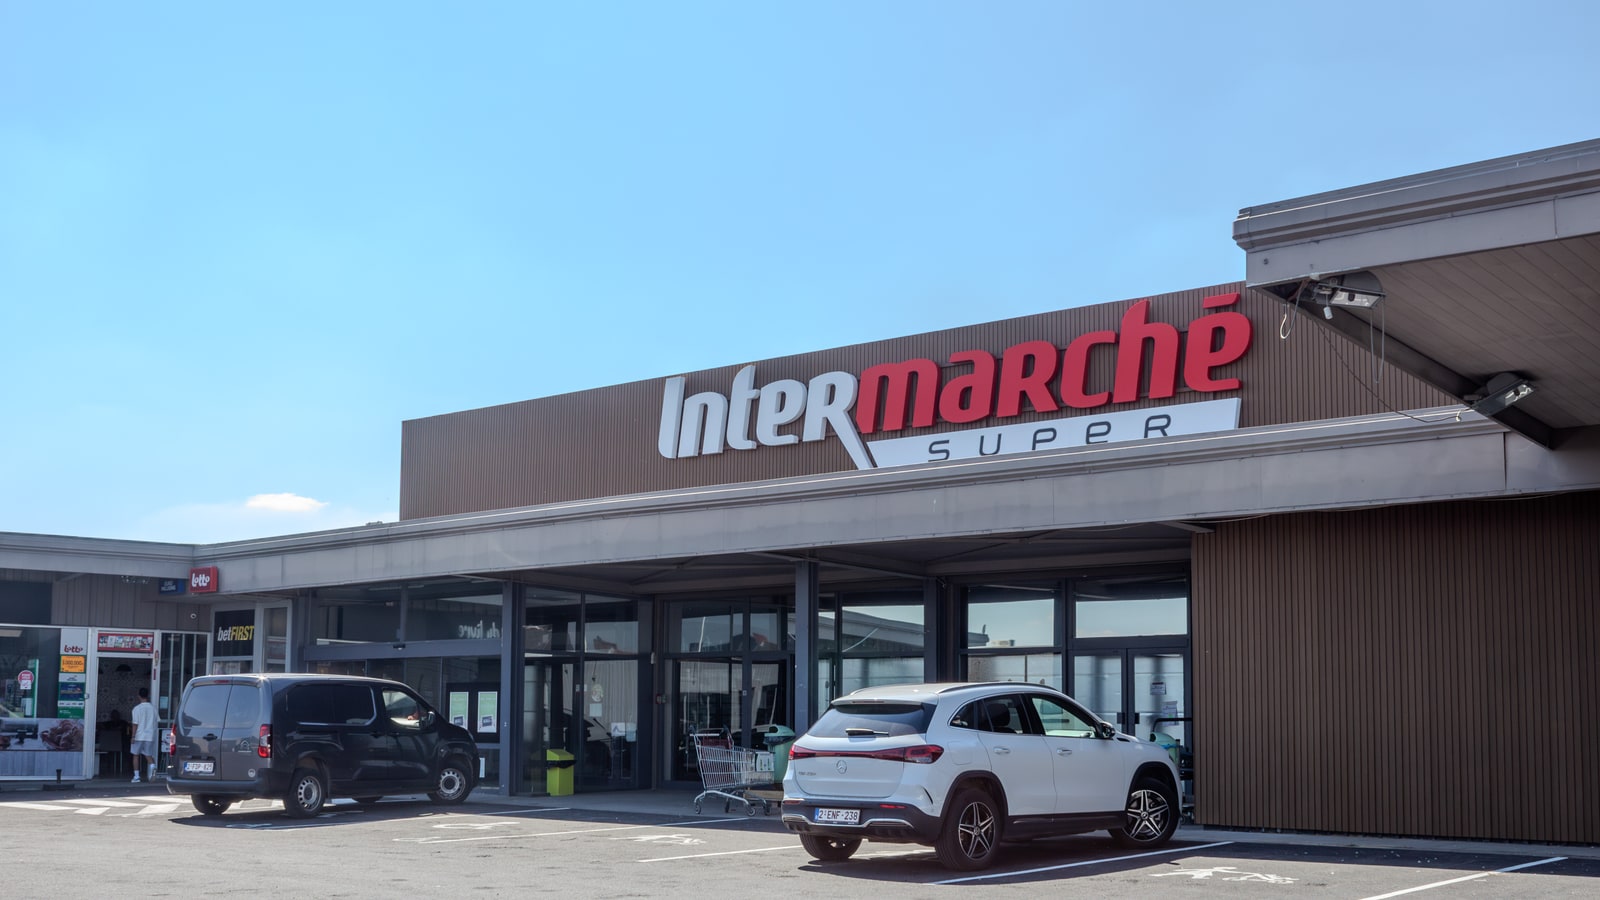
Sete estabelecimentos Intermarché em Portugal foram afetados por ocorrências informáticas relacionadas com equipamentos de refrigeração, confirmou o Grupo Mosqueteiros. Segundo a empresa, o incidente terá visado um prestador de serviços externo responsável pela gestão de sistemas de frio. A situação foi detetada durante a noite de domingo para segunda-feira, num contexto de problemas semelhantes reportados em supermercados de vários países europeus.
Relatos publicados na imprensa indicaram subidas significativas de temperatura em frigoríficos e congeladores. O grupo afirma que acionou procedimentos de resposta e que as condições de higiene e segurança alimentar estão asseguradas. Existem notícias sobre perdas de alimentos, mas a extensão total dos prejuízos em Portugal não foi confirmada de forma independente, nem foi divulgada uma lista oficial das sete lojas afetadas.
Um problema europeu de infraestruturas digitais
A Reuters noticiou anomalias em instalações comerciais de países como Suécia, Bélgica, Luxemburgo e Irlanda. Sistemas técnicos controlados remotamente podem criar dependências operacionais de fornecedores externos: uma intrusão, configuração indevida ou falha de acesso num prestador pode repercutir-se em várias empresas. Não está, porém, provado que todos os incidentes europeus tenham o mesmo autor, a mesma vulnerabilidade ou uma coordenação comum.
As informações disponíveis não identificam publicamente um responsável pelo ataque. A ausência de reivindicação conhecida impede apresentar o caso como terrorismo, sabotagem estatal ou extorsão comprovada. Essas hipóteses só poderão ser examinadas à luz de investigação técnica e criminal.
Segurança alimentar e transparência
A prioridade imediata deve ser a verificação dos registos de temperatura, rastreabilidade dos produtos eventualmente afetados e controlo de qualidade. Consumidores e trabalhadores necessitam de comunicações precisas sobre lojas atingidas e eventuais recolhas, caso venham a ser determinadas. O acompanhamento dos próximos dias deverá incluir a confirmação de danos, a atuação de entidades de cibersegurança e as medidas corretivas adotadas pelo prestador externo.
O papel dos fornecedores externos
O controlo centralizado de equipamentos industriais pode facilitar manutenção, eficiência energética e deteção de avarias, mas também concentra riscos de acesso. Numa superfície comercial, o desvio prolongado da temperatura pode obrigar ao descarte de produtos, mesmo que os restantes sistemas de vendas ou logística continuem a funcionar. É por isso necessário verificar registos e protocolos específicos, não apenas a disponibilidade aparente das máquinas.
O caso português insere-se num padrão europeu que deve ser investigado com prudência. Sem relatórios técnicos, não é possível determinar se as lojas foram atingidas por malware, credenciais comprometidas, acesso remoto indevido ou configuração manipulada. A empresa declarou que a cadeia de abastecimento não foi afetada; a verificação externa deverá procurar saber que auditorias e testes foram realizados para confirmar as condições de segurança alimentar.
O ponto vulnerável estava fora das caixas registadoras
O comunicado conhecido até agora aponta para um prestador de serviços externo ligado à refrigeração. Isto desloca a análise do ataque informático tradicional, centrado em correio eletrónico ou bases de dados, para sistemas que controlam equipamentos físicos. A disponibilidade dos frigoríficos é decisiva para a conservação de produtos e pode obrigar a inspeções, medições e descarte, dependendo do tempo de exposição e da temperatura atingida.
O grupo afirma que as condições de segurança alimentar foram asseguradas. Essa declaração deve ser registada como posição da empresa, sem transformar em facto quantidades de mercadoria danificada que não foram oficialmente detalhadas. Também é importante não assumir que todos os incidentes europeus foram conduzidos pelo mesmo grupo criminoso, mesmo quando existam semelhanças técnicas.
As perguntas com relevância económica
Ainda não foram identificadas publicamente as sete lojas portuguesas nem o custo da interrupção. A resposta deve esclarecer a continuidade operacional, a capacidade de isolamento dos sistemas e a eventual notificação às autoridades competentes. Para o retalho, a lição é mais ampla: o fornecedor que controla um equipamento remoto pode tornar-se uma dependência crítica, exigindo contratos, auditorias e procedimentos de recuperação testados.
Porque é que um fornecedor tecnológico pode afetar uma loja física
O episódio mostra a dependência de sistemas digitais mesmo em tarefas aparentemente locais, como manter produtos refrigerados. Uma empresa externa pode gerir monitorização, alarmes, parâmetros de temperatura e manutenção de equipamentos de várias unidades. Se um serviço partilhado fica indisponível, os efeitos podem surgir em estabelecimentos que não foram diretamente atacados. Isso não demonstra, por si só, acesso às caixas de pagamento ou a informações pessoais de clientes.
A cadeia confirmou sete supermercados afetados e afirmou que os requisitos de segurança alimentar estavam assegurados. Esta declaração não equivale à divulgação dos registos técnicos de cada loja. Sem os nomes dos estabelecimentos, o tempo de interrupção e o eventual destino dos produtos expostos a variações de temperatura, não é possível quantificar prejuízos nem concluir que houve necessidade de recolhas. Qualquer alteração relevante deverá ser comunicada aos consumidores com identificação inequívoca dos produtos, caso se justifique.
A lição para a economia de distribuição
A continuidade de serviço depende tanto de planos de resposta a incidentes quanto da redundância de equipamentos e da possibilidade de operação manual. Empresas com muitos pontos de venda precisam de saber que sistemas são partilhados, quais exigem ligação externa permanente e em quanto tempo podem recuperar funções críticas. O incidente é também um aviso para pequenas e médias empresas: subcontratar tecnologia não transfere integralmente a responsabilidade de controlar os riscos que ela introduz na atividade comercial.