A cibersegurança passou a ter obrigações concretas de governação, registo e comunicação de incidentes para as entidades portuguesas abrangidas pelo novo quadro legal. O Decreto-Lei n.º 125/2025, que transpõe a diretiva europeia NIS2, entrou em vigor em 3 de abril de 2026. O Regulamento n.º 756/2026, publicado em junho, definiu regras operacionais para a plataforma eletrónica, medidas mínimas de segurança e comunicação com as autoridades competentes.
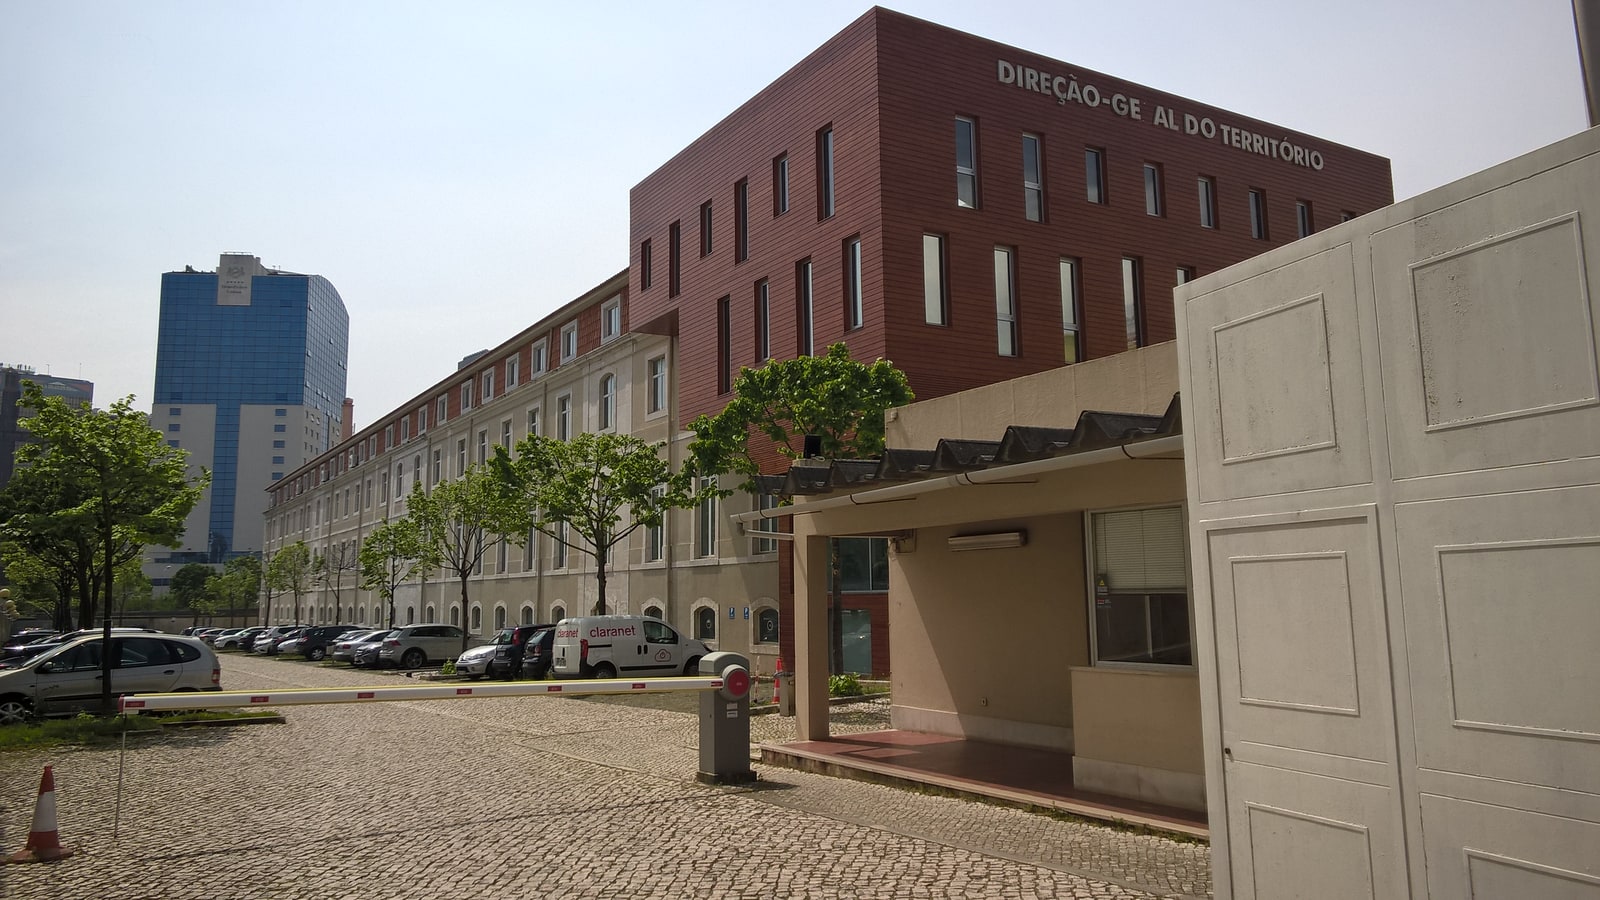
A transformação já se reflete em atos da Administração Pública. Em 30 de outubro de 2026, o Diário da República publicou um despacho da Direção-Geral do Território (DGT) que designa formalmente o responsável pela cibersegurança e segurança da informação. O documento é um exemplo verificável de como o novo regime sai do plano legislativo e entra na organização interna dos serviços do Estado.
Um despacho concreto mostra a mudança
O Despacho n.º 13303/2026, da Direção-Geral do Território, foi publicado na segunda série do Diário da República de 30 de outubro. O ato designa Rui Sérgio Alves Cavaco, chefe da Divisão de Recursos Informáticos, como responsável pela cibersegurança e segurança da informação da DGT.
O despacho, assinado em 26 de outubro, estabelece que a designação produz efeitos a 1 de outubro de 2026. É um dado administrativo objetivo, não uma prova de que a DGT tenha sofrido um ataque. Não foi identificado, nesse ato, qualquer incidente concreto, fuga de dados ou falha de segurança que justifique especulação.
O texto remete expressamente para o regime NIS2 e para a exigência de um responsável que integre os órgãos de gestão ou lhes responda de forma direta. Trata-se de uma alteração importante na cultura organizacional: a segurança digital deixa de ser tratada apenas como manutenção de computadores e passa a exigir responsabilidade institucional definida.
O que determina a nova legislação
O Decreto-Lei n.º 125/2025 aprovou o Regime Jurídico da Cibersegurança e transpôs para o direito português a Diretiva (UE) 2022/2555, conhecida como NIS2. O diploma abrange, com os critérios e exceções previstos na lei, entidades essenciais, entidades importantes e entidades públicas relevantes.
A classificação não deve ser feita com base numa lista informal que circule na internet. O setor de atividade, a dimensão da organização, a natureza do serviço, as dependências críticas e situações específicas previstas no diploma determinam se uma entidade é abrangida e qual o nível de obrigações aplicável.
Entre as áreas reguladas encontram-se a gestão de riscos tecnológicos, a segurança da cadeia de fornecimento, as respostas a incidentes, a continuidade do negócio, a identificação de responsáveis e a comunicação às autoridades. O objetivo é reduzir a probabilidade e o impacto de interrupções que possam afetar serviços essenciais ou atividades económicas relevantes.
MyCiber: o primeiro ponto de contacto
O Centro Nacional de Cibersegurança (CNCS) disponibilizou a plataforma MyCiber como instrumento de registo, autoidentificação e comunicação das entidades abrangidas. O serviço público digital.gov.pt recorda que existem obrigações de registo e disponibiliza orientações para as organizações verificarem o seu enquadramento.
O CNCS também disponibiliza um simulador de apoio. É útil para organizar uma análise inicial, mas a própria autoridade esclarece que a ferramenta não é vinculativa. O resultado do simulador não substitui o procedimento legal de autoidentificação, a apreciação da autoridade competente nem aconselhamento especializado quando existem dúvidas relevantes.
A fonte oficial digital.gov.pt referiu um prazo de 60 dias úteis para determinados processos de registo e autoidentificação. A aplicação exata dos prazos deve ser confirmada à luz da situação de cada entidade, da publicação da regulamentação e das notificações que lhe sejam dirigidas. Não é correto transformar aquela referência numa data única e universal para todas as empresas portuguesas.
A regulamentação vai além de uma inscrição
O Regulamento n.º 756/2026 disciplina o funcionamento da plataforma eletrónica e descreve requisitos para a gestão de risco, medidas mínimas de cibersegurança e níveis de conformidade. Também regula comunicações relativas ao responsável de segurança, ao ponto de contacto permanente e às notificações de incidentes.
É importante distinguir entrar em vigor de produzir efeitos para todas as obrigações. O próprio Decreto-Lei n.º 125/2025 prevê disposições com produção de efeitos diferida, dependentes da regulamentação aplicável. Por isso, anunciar que todas as obrigações se tornaram exigíveis na mesma data seria uma simplificação incorreta.
A análise deve começar pela identificação do estatuto jurídico e operacional da organização, seguindo-se um inventário de sistemas, ativos críticos, fornecedores, acessos e processos de recuperação. A documentação é essencial: perante uma auditoria, não basta afirmar que se realizam cópias de segurança ou que existe um plano de incidentes — é preciso demonstrar a existência e a eficácia desses controlos.
Quem tem responsabilidades dentro da organização?
A lei e a regulamentação dão relevância à responsabilidade de gestão. O exemplo da DGT mostra uma designação formal, com identificação do cargo e efeitos administrativos definidos. Num organismo ou empresa abrangidos, o responsável deve dispor de canais de comunicação com a direção, conhecimento dos riscos e acesso aos meios necessários para coordenar decisões.
Paralelamente, um ponto de contacto permanente facilita a comunicação com a autoridade competente quando ocorrem situações relevantes. A função deve ter substituição, disponibilidade e procedimentos claros. Não se resolve a obrigação nomeando alguém apenas para figurar num organograma.
O regime exige ainda atenção a prestadores externos: serviços de alojamento, software de gestão, fornecedores de comunicações e empresas de manutenção podem tornar-se pontos de entrada ou de propagação de um incidente. Contratos, dependências e responsabilidades operacionais devem estar identificados.
A diferença entre incidente, ataque e falha técnica
Uma indisponibilidade de serviços digitais não prova, por si só, a existência de um ciberataque. Pode decorrer de erro de configuração, falha física, avaria, atualização mal executada ou ação maliciosa. O trabalho técnico é determinar a causa e preservar os elementos necessários para análise posterior.
A notificação de incidentes segue critérios e procedimentos estabelecidos pelo quadro aplicável, e não deve ser substituída por comunicados precipitados. Antes de atribuir responsabilidade a um grupo ou Estado, é necessário reunir evidência técnica e documental suficiente.
O novo regime procura precisamente tornar essas decisões mais previsíveis: quem recebe o aviso, quem coordena a resposta, que informação deve ser conservada, como se mantém um serviço mínimo e quando se comunica à autoridade.
Cinco verificações práticas para empresas e organismos
Primeira: determinar se a atividade se enquadra no regime e se existe obrigação de autoidentificação ou registo. A fonte prioritária é o texto consolidado da legislação e as indicações do CNCS.
Segunda: manter uma lista atualizada de sistemas e serviços essenciais ao funcionamento da entidade, incluindo fornecedores externos, cópias de segurança e contas com privilégios elevados.
Terceira: rever autenticação multifator, correções de segurança, separação de funções, proteção de contas administrativas e procedimentos para alterações de dados bancários e credenciais.
Quarta: preparar um plano de resposta a incidentes que seja realmente executável. Deve indicar responsáveis, contactos, alternativas quando o correio eletrónico não funciona, salvaguarda de registos e critérios de comunicação.
Quinta: testar recuperação e continuidade. Uma cópia de segurança que nunca foi restaurada não é garantia suficiente para retomar a atividade após um incidente.
Estas medidas são orientações gerais de boa prática; os requisitos juridicamente obrigatórios dependem da qualificação da entidade e das normas aplicáveis ao seu setor.
Porque interessa aos cidadãos?
A segurança de uma organização não é um assunto isolado dos seus utilizadores. Uma falha pode prejudicar serviços de saúde, transportes, pagamentos, abastecimento, serviços públicos ou o acesso a dados pessoais. A prevenção é por isso uma questão de confiança pública, continuidade económica e proteção de direitos.
Também é relevante evitar uma interpretação alarmista: a publicação de um despacho de nomeação ou de um regulamento não equivale a uma notícia de ataque. Pelo contrário, pode representar um passo normal de cumprimento de novas obrigações legais.
O que está confirmado — e o que permanece por demonstrar
Confirmado: o Decreto-Lei n.º 125/2025 entrou em vigor em abril de 2026; o Regulamento n.º 756/2026 foi publicado em junho; o CNCS disponibiliza instrumentos de apoio e a DGT formalizou uma designação de responsabilidade publicada em 30 de outubro.
Não demonstrado nestes documentos: que uma determinada entidade tenha sido atacada, que todas as organizações estejam sujeitas ao mesmo calendário, que a inscrição na MyCiber seja suficiente para cumprir o regime ou que uma certificação isolada substitua todas as medidas exigíveis.
O próximo desafio é a execução
Portugal tem agora uma moldura jurídica mais exigente, mas a capacidade efetiva de resistir a incidentes depende das decisões concretas de cada organização. Para as direções, a questão deixa de ser apenas «temos antivírus?» e passa a ser «conseguimos manter o serviço e demonstrar como gerimos os riscos?».
A reportagem é publicada em 3 de novembro de 2026, com base em legislação em vigor e num despacho de 30 de outubro. As obrigações específicas devem ser confirmadas caso a caso no Diário da República e junto das autoridades competentes.