EL ESTÁNDAR | ANÁLISIS TECNOLÓGICO, 23 DE OCTUBRE DE 2026. La amenaza de la computación cuántica para el cifrado moderno aún no tiene una fecha de materialización confirmada. Eso no significa que gobiernos, empresas o ciudadanos puedan permitirse esperar a una primera ruptura masiva de sistemas. Europol publicó el 7 de octubre dos nuevos informes que exigen prepararse ante el posible impacto de futuros ordenadores cuánticos sobre las claves criptográficas de las criptomonedas y sobre datos sensibles que hoy viajan cifrados. El problema no es una invasión de superordenadores capaces de leer todas las contraseñas este viernes, sino la larga transición de seguridad que será necesaria antes de que tales amenazas existan.
El peligro menos visible: robar información cifrada y esperar
La agencia europea advierte de un escenario identificado habitualmente como harvest now, decrypt later: actores que recopilan comunicaciones y ficheros cifrados en la actualidad con el objetivo de descifrarlos en el futuro, si consiguen recursos informáticos adecuados.
El daño potencial se concentra en información cuya sensibilidad permanece durante mucho tiempo: documentos diplomáticos, investigaciones de seguridad, archivos médicos, secretos industriales, registros empresariales o comunicaciones contractuales estratégicas. No basta con preguntarse cuántos años tardará en existir una máquina suficientemente potente; hay que compararlos con los años durante los que un archivo deberá seguir protegido.
La alerta no acredita que una organización determinada esté recogiendo hoy datos de una persona o empresa concreta. Es un escenario técnico de riesgo, no una atribución policial individualizada ni un acceso autorizado a comunicaciones privadas.
Dos informes y dos ámbitos diferentes
La publicación de Europol presenta dos estudios complementarios. Uno se centra en la seguridad de criptomonedas, carteras digitales y firmas electrónicas ante tecnologías cuánticas futuras. El otro examina cómo proteger información cifrada cuando los atacantes puedan conservarla durante periodos prolongados.
Las criptomonedas no dependen de una sola barrera tecnológica. Los sistemas combinan firmas digitales, funciones hash, redes distribuidas y reglas de consenso. Una hipotética capacidad para debilitar algoritmos de firma no equivale automáticamente a poder modificar todas las transacciones o robar simultáneamente todas las carteras existentes. Sería necesario evaluar cada diseño, la exposición de claves públicas y sus procedimientos de actualización.
En los intercambios cifrados ocurre algo similar: la seguridad se basa en componentes criptográficos distintos. Algunos algoritmos de clave pública son particularmente relevantes en la discusión cuántica, mientras que los algoritmos simétricos requieren otro análisis. Tratar «el cifrado de internet» como un único interruptor que se encenderá o apagará induce a conclusiones falsas.
Por qué Europol reclama actuar antes de conocer la fecha
Cambiar protocolos que funcionan hoy requiere rediseñar productos, validar implementaciones, emitir nuevas claves, renovar certificados, actualizar dispositivos y comprobar compatibilidades. En infraestructuras con miles de equipos y proveedores, las decisiones técnicas tardan años, pueden introducir fallos y necesitan continuidad operacional.
La recomendación de Europol se apoya por tanto en la agilidad criptográfica: que una organización conozca qué algoritmos utiliza, en qué sistemas están implantados y cómo sustituirlos sin paralizar servicios. Este concepto debe formar parte de contratos de tecnología, planes de contingencia y compras públicas de larga duración.
La preparación no se resume en comprar una nueva herramienta de moda. Requiere inventario, criterios de prioridad y capacidad de prueba independiente. Sin saber qué datos se están protegiendo y por cuánto tiempo deben permanecer confidenciales, ninguna estrategia de transición puede considerarse completa.
La incertidumbre científica no justifica el alarmismo
Los avances en computación cuántica son reales, pero construir un sistema con corrección de errores y capacidad sostenida para vulnerar algoritmos criptográficos de interés práctico presenta dificultades extraordinarias. Las estimaciones sobre plazos varían y no permiten anunciar que la seguridad bancaria caerá en una fecha precisa.
Europol insiste en que esa incertidumbre no debe usarse como argumento para posponer indefinidamente el trabajo: la migración técnica y normativa debe comenzar antes de que exista un incidente demostrable de gran escala. Es una lógica similar a la de otras infraestructuras críticas, donde preparar controles requiere tiempo aunque el siniestro nunca llegue a producirse.
También conviene separar cifrado poscuántico de cualquier promesa empresarial que utilice el término «cuántico» como garantía automática de invulnerabilidad. Los nuevos algoritmos necesitan implementación correcta, auditorías, estándares y actualizaciones. Cambiar una debilidad por una tecnología que nadie entiende o puede revisar no es mejorar la seguridad.
El impacto específico en servicios de inteligencia y justicia
Administraciones públicas, cuerpos policiales, laboratorios y tribunales gestionan información que puede mantener su valor durante décadas. La necesidad de confidencialidad de fuentes legítimas, testigos protegidos o procedimientos judiciales exige no tratar la ciberseguridad como un simple elemento presupuestario.
El reto también llega a la autenticidad de los documentos. Las firmas digitales sirven para demostrar integridad y autoría dentro de los límites de los certificados y sistemas utilizados. Si un tipo de firma resultara vulnerable a capacidades cuánticas futuras, habría que diseñar estrategias para preservar la verificabilidad histórica de expedientes y sellos de tiempo.
No todas las pruebas digitales anteriores quedarán automáticamente inutilizadas. El tratamiento dependerá de su tipo, de las garantías de custodia, del momento y de los mecanismos de preservación y revalidación adoptados.
Empresas españolas: de la alarma a un plan medible
Un operador financiero, una compañía de energía o una empresa tecnológica pueden comenzar con preguntas operativas: ¿qué certificados usa? ¿Dónde están sus claves críticas? ¿Qué datos deben ser inaccesibles dentro de diez años? ¿Qué proveedores pueden actualizar sistemas sin pérdida de compatibilidad? ¿Cómo se documenta cada sustitución?
El valor de este ejercicio es doble. Reduce la exposición futura y mejora el conocimiento del patrimonio tecnológico actual, incluido el software que nadie ha auditado recientemente. Las pequeñas empresas pueden empezar por exigir a sus proveedores inventarios y hojas de ruta, en lugar de comprar productos que prometan seguridad universal.
La Unión Europea mantiene un marco de regulación de inteligencia artificial y ciberseguridad con obligaciones que se introducen en fechas distintas. La Comisión actualizó el 20 de octubre sus orientaciones de aplicación del AI Act; esas obligaciones no son equivalentes a una orden general de reemplazar hoy todos los cifrados. Son políticas relacionadas, pero con ámbitos normativos distintos.
Preguntas que no están resueltas
La documentación de Europol no fija el año en que existirán máquinas capaces de vulnerar algoritmos específicos, no publica un balance de cuentas de criptomonedas ya atacadas por esa capacidad, ni prueba que una organización concreta haya descifrado comunicaciones gubernamentales gracias a ordenadores cuánticos.
Sí muestra una conclusión útil para responsables de seguridad: cuanto más valor tenga preservar un secreto durante años, más difícil será justificar una política de esperar al primer ataque cuántico demostrado.
Fuentes oficiales
- Europol, 7 de octubre: dos informes sobre criptomonedas, información sensible y computación cuántica.
- Comisión Europea, marco de aplicación del AI Act actualizado el 20 de octubre.
- Comisión Europea, plan de ciberseguridad e inteligencia artificial de julio de 2026.
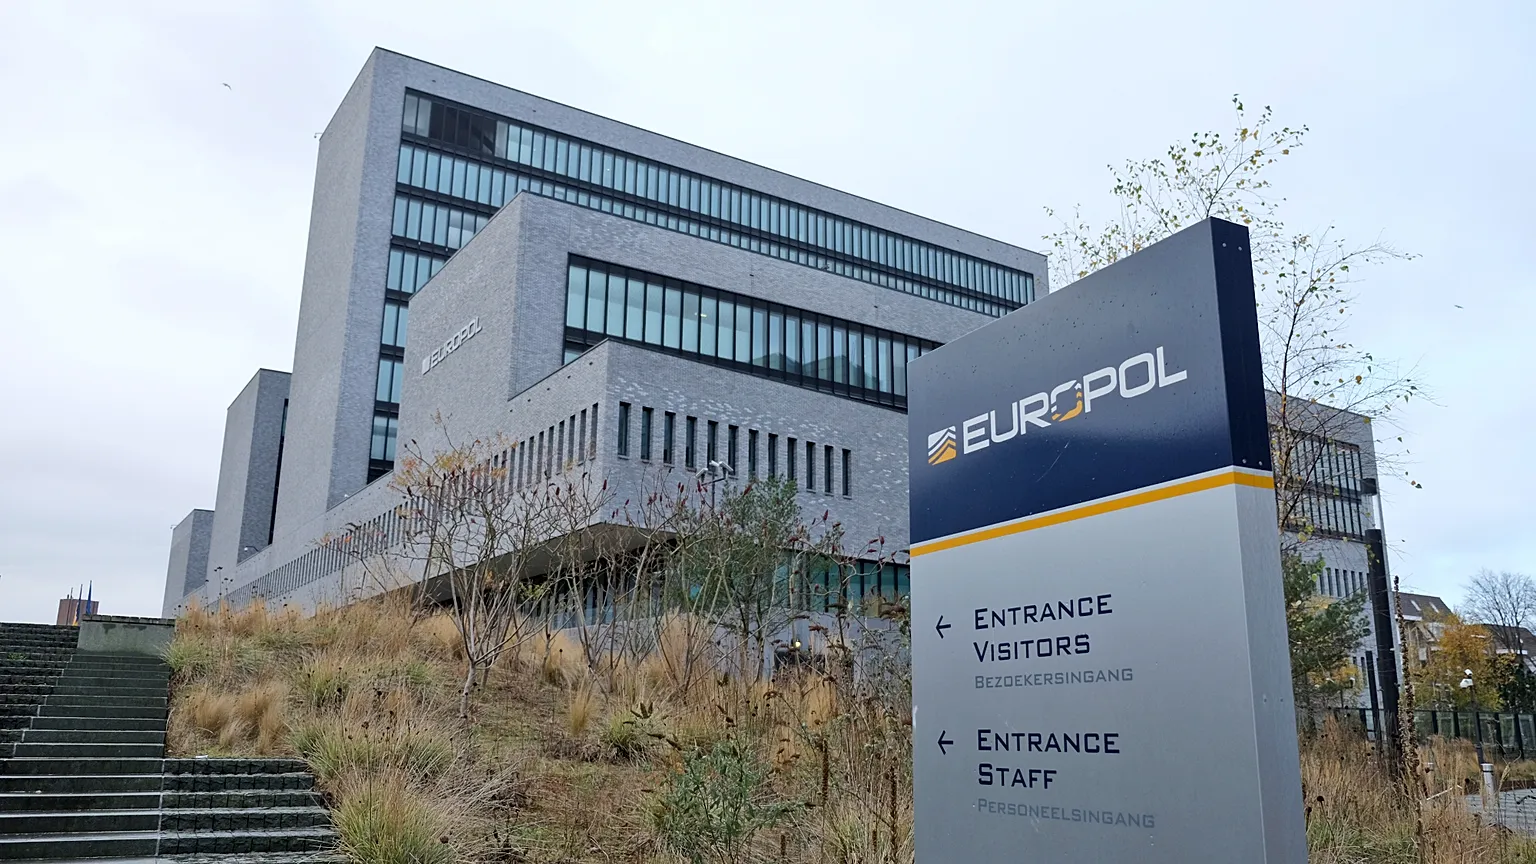
La imagen principal es material gráfico institucional difundido por Europol con la comunicación de los informes del 7 de octubre. No es una fotografía de un ataque o de un ordenador cuántico identificado.