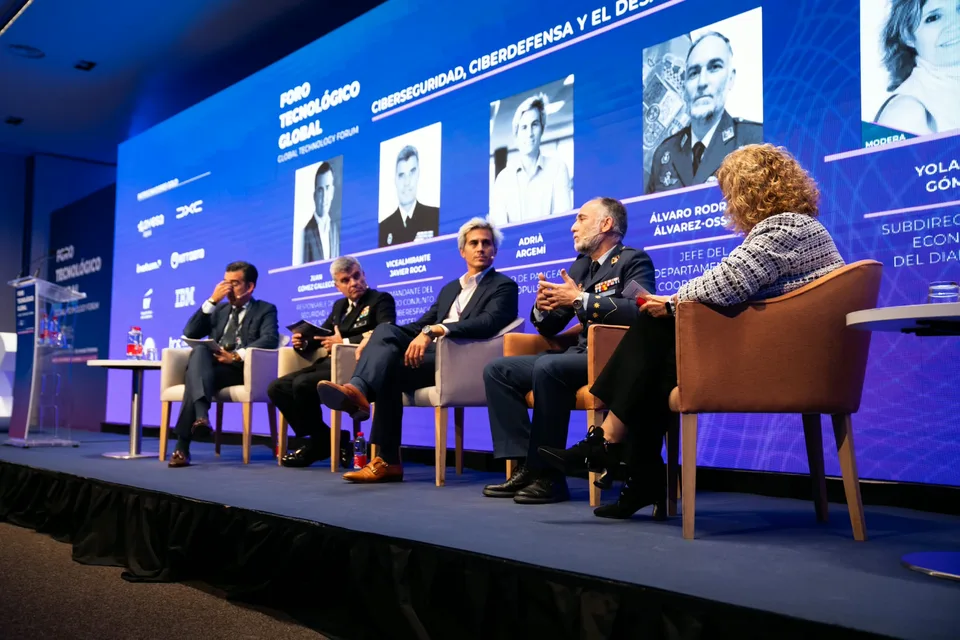
El jefe del Mando Conjunto del Ciberespacio de las Fuerzas Armadas, el vicealmirante Francisco Javier Roca Rivero, ha lanzado una advertencia sobre la dependencia digital del Ejército de Tierra y la velocidad a la que evolucionan las amenazas. En una intervención realizada el 4 de noviembre de 2026 durante las jornadas del Ejército de Tierra sobre el campo de batalla inteligente, afirmó que el riesgo operativo en el ciberespacio resulta mucho más probable que el impacto de un misil en el entorno de actuación militar. Es una comparación de riesgos hecha por el responsable militar, no la comunicación de un ataque informático concreto ni un parte de amenaza inminente contra España.
La advertencia del comandante del Mando Conjunto
Durante la mesa redonda, Roca señaló que la transformación tecnológica obliga a preparar fuerzas para escenarios que hoy no pueden anticiparse por completo. El vicealmirante hizo autocrítica sobre la adaptación institucional al dominio digital, pese a que el Mando Conjunto del Ciberespacio existe desde 2013, según explicó en declaraciones recogidas por EFE.
La idea central de sus palabras no es que la guerra física haya desaparecido, sino que las operaciones terrestres pueden quedar comprometidas cuando fallan redes, comunicaciones, sistemas de navegación, sensores, cadenas de suministro o el acceso fiable a los datos. La institución militar debe entrenarse para mantener operaciones incluso cuando las tecnologías de apoyo están degradadas. La información publicada no cuantifica la probabilidad estadística de los distintos ataques, por lo que la comparación con un misil debe reproducirse como valoración del alto mando, no como cálculo demostrado.
La cita del 4 de noviembre y la agenda oficial del día 5
El Ejército de Tierra organizó las jornadas “El Ejército de Tierra y los Retos Futuros 2026: El Campo de Batalla Inteligente. Guerra Algorítmica” para los días 4 y 5 de noviembre en la Escuela de Guerra y Liderazgo del Ejército de Tierra, en Madrid. El portal institucional de Defensa y el propio Ejército de Tierra publicaron la convocatoria y describieron cinco mesas redondas dedicadas al uso de inteligencia artificial, superioridad informativa, hiperconectividad, defensa digital y sistemas tecnológicos emergentes.
La jornada del 5 de noviembre estaba programada al preparar este artículo, pero no atribuímos a esa sesión conclusiones que aún no se han confirmado. El portal de la organización contempla emisiones de ambas jornadas. Una revisión de la grabación oficial permitiría contrastar las palabras completas del vicealmirante con los resúmenes periodísticos y disponer de contexto original, en lugar de extraer una frase aislada.
Guerra algorítmica: qué designa el concepto
Las Fuerzas Armadas describen un entorno de combate en el que sensores, sistemas de información, comunicaciones, inteligencia artificial y plataformas humanas o no tripuladas contribuyen al conocimiento de la situación y a la toma de decisiones. Se suele hablar de guerra algorítmica cuando el procesamiento automatizado de datos adquiere un papel creciente en la identificación de patrones, seguimiento de situaciones y gestión operativa.
La expresión no significa que los sistemas informáticos puedan decidir sin supervisión humana cualquier empleo de fuerza, ni confirma la existencia de armamento autónomo desplegado por España. Las preguntas jurídicas y operacionales giran precisamente en torno a responsabilidad, supervisión, calidad de los datos, fiabilidad y control de daños. No hemos consultado aquí documentos clasificados ni el inventario de sistemas operativos de las Fuerzas Armadas.
Qué capacidades podrían perderse ante un ciberataque
Un análisis de riesgos responsable distingue entre varias capas. Las comunicaciones permiten coordinar unidades y transmitir órdenes; la geolocalización y la navegación facilitan desplazamientos; los sistemas logísticos gestionan combustible, repuestos y mantenimiento; las redes de sensores aportan información sobre el terreno; y los mecanismos de mando y control permiten construir una imagen compartida de la situación.
La degradación de cualquiera de estos elementos puede afectar al desempeño de una operación, especialmente si existen dependencias cruzadas. Sin embargo, enumerar consecuencias posibles no constituye una prueba de que las redes militares españolas sean vulnerables en puntos concretos. No debemos ofrecer ubicaciones de sistemas, configuraciones internas o procedimientos de penetración sobre infraestructuras sensibles, ni atribuir fallos reales sin evidencias.
La inteligencia artificial multiplica oportunidades y amenazas
Roca subrayó que la velocidad de transformación asociada a la IA condiciona la preparación de los militares. La tecnología puede acelerar la revisión de información, ayudar a priorizar alertas o facilitar simulaciones, pero también puede aumentar la escala y sofisticación de campañas de engaño digital, errores inducidos o manipulación de datos.
Para evaluar la implantación institucional no basta comparar presupuestos de software. Deben considerarse calidad de los datos de entrenamiento, validación en condiciones adversas, control humano, seguridad del ciclo de actualización y capacidad para operar cuando el modelo se equivoca o el suministro digital queda interrumpido. Estos son criterios generales de auditoría y no revelan capacidades operativas protegidas.
Interoperabilidad y OTAN: más allá del eslogan
En el mismo ciclo de jornadas, el teniente general Luis Sáez Rocandio defendió la interoperabilidad y la transformación digital en las Fuerzas Armadas, según informó Europa Press. Para operaciones multinacionales, interoperabilidad significa en términos generales poder intercambiar información y coordinar procedimientos de forma segura entre ejércitos de países aliados. Los requisitos técnicos concretos dependen de programas y acreditaciones que no se divulgan íntegramente.
Conviene distinguir una declaración de intención de una capacidad certificada. El hecho de participar en ejercicios conjuntos no demuestra que todos los sistemas estén integrados ni que resistan automáticamente una campaña de sabotaje informático. Una auditoría pública viable puede estudiar compromisos declarados, presupuestos, formación, evaluación de proyectos y resultados de ejercicios divulgados oficialmente, sin reclamar detalles cuya publicación pondría en riesgo la seguridad militar.
¿Existe una amenaza extranjera identificada detrás de la advertencia?
La información de EFE y las comunicaciones institucionales consultadas no atribuyen estas declaraciones a un ataque específico de Rusia, China, Irán, organizaciones terroristas u otro actor concreto contra una instalación española. La guerra de Ucrania y la tensión internacional pueden ser referencias del contexto estratégico general, pero no justifican acusar a un Estado determinado de una operación que el vicealmirante no anunció en su intervención pública.
Para establecer atribución de una acción digital serían necesarias pruebas técnicas y una valoración competente de fuentes oficiales. La difusión de una alerta genérica o un comentario de alto mando no puede convertirse en una exclusiva sobre espionaje o sabotaje no documentados.
Evidencias que permiten evaluar las capacidades de defensa
El seguimiento serio exige localizar las grabaciones originales de las jornadas y comparar las intervenciones de altos mandos; revisar los programas oficiales de formación ciber, los planes públicos de modernización y las auditorías de ejecución de contratos, cuando puedan consultarse. También conviene analizar los informes presupuestarios no clasificados, la cooperación europea y las capacidades industriales anunciadas frente a objetivos verificables.
Ninguna de estas diligencias se presenta aquí como acceso propio a información clasificada ni como prueba de una falla concreta. La investigación debería preguntar por la preparación organizativa y sus indicadores públicos, antes que convertir posibles escenarios técnicos en una lista de blancos o debilidades operativas.
Hechos, advertencias y lagunas
Confirmado: Roca se pronunció el 4 de noviembre en las jornadas oficiales sobre el campo de batalla inteligente; el Ejército y el Ministerio de Defensa documentaron el evento, que comprende dos jornadas; el responsable militar llamó a mejorar la preparación frente a riesgos digitales.
No confirmado: una amenaza cibernética inminente, un ciberataque concreto contra España, el origen de eventuales ataques o el fallo de una infraestructura militar específica. No disponemos de grabación transcrita íntegramente ni de evaluaciones clasificadas.
El Estándar continuará distinguiendo entre declaraciones, documentación institucional y hechos de seguridad nacional demostrados. No llamaremos “inteligencia exclusiva” a una intervención abierta que puede consultarse públicamente.
La diferencia entre una alerta estratégica y un aviso operativo
La advertencia de un mando militar puede describir riesgos a largo plazo sin identificar una amenaza inmediata contra un objetivo concreto. En el ámbito del ciberespacio, distinguir esa perspectiva estratégica de un parte de incidente es esencial. El lenguaje sobre vulnerabilidades y preparación debe leerse a la luz del contexto de la intervención, no como confirmación de un ataque que las autoridades no han anunciado.
Los ejércitos dependen de redes de mando, navegación, comunicaciones y sistemas de información. Una interrupción puede afectar la capacidad de coordinar unidades, pero su efecto concreto depende del diseño de cada sistema, de las copias de seguridad y de los procedimientos alternativos. No todas las averías digitales tienen origen hostil y no toda actividad maliciosa implica necesariamente un actor estatal.
La autonomía humana ante sistemas automatizados
La incorporación de inteligencia artificial a los procesos de apoyo militar plantea preguntas técnicas y jurídicas sobre quién valida una identificación, cómo se documenta una decisión y qué ocurre cuando los datos son erróneos. Una herramienta predictiva puede asistir a un operador, pero no elimina las responsabilidades de mando ni la necesidad de verificar los resultados.
La formación y la interoperabilidad son relevantes porque una capacidad aislada puede resultar insuficiente si no se comunica con otros sistemas o si su personal carece de procedimientos claros para operar durante fallos. La preparación exige ensayos, auditorías y capacidad de continuar funciones esenciales en condiciones degradadas.
Cooperación y límites de la información pública
La colaboración internacional ofrece recursos para compartir experiencias y buenas prácticas, aunque determinadas capacidades de seguridad tengan carácter reservado. La evaluación pública puede centrarse legítimamente en presupuestos agregados, formación, planificación y ejercicios oficiales, sin exigir la divulgación de vulnerabilidades explotables.
La principal conclusión de las declaraciones conocidas es la necesidad de adaptación institucional. Convertirlas en una atribución de una operación extranjera específica iría más allá de la información divulgada.