EL ESTÁNDAR | INTELIGENCIA DIGITAL, 23 DE OCTUBRE DE 2026. Una empresa ucraniana dedicada a la logística de cereales sufrió una intrusión informática que comenzó en julio de 2025 y terminó con destrucción de datos en septiembre del mismo año. El incidente ha adquirido nueva relevancia tras la publicación, este 22 de octubre, de una investigación de ESET Research que describe una colaboración entre actores vinculados a Rusia: el grupo de acceso inicial UAC-0099 y Sandworm, asociado por numerosos investigadores a la inteligencia militar rusa. La investigación incorpora además el descubrimiento de una puerta trasera denominada MythicRatatoskr.
La revelación es reciente, pero el ataque analizado no ocurrió esta semana. Esta distinción temporal es esencial para comprender la novedad: lo publicado ahora es el resultado de una investigación técnica, no el aviso de un sabotaje recién ejecutado.
Un ataque con varias fases
ESET sitúa el acceso inicial al entorno de la víctima en el 16 de julio de 2025. El equipo investigador observó una secuencia que comenzó con un correo de suplantación dirigido y desembocó en la instalación de componentes maliciosos capaces de facilitar acceso remoto y extracción de información.
Los analistas identificaron herramientas vinculadas a UAC-0099, entre ellas MATCHBOIL y MATCHWOK, y describieron el uso de una puerta trasera nueva: MythicRatatoskr. De acuerdo con el laboratorio, ese componente permitía mantener comunicación encubierta con un servidor de control y disponer de funcionalidades para operar sobre equipos comprometidos.
Dos meses después, el 17 de septiembre de 2025, la actividad detectada terminó en un episodio de borrado de datos. ESET atribuye esa fase destructiva a Sandworm con un nivel elevado de confianza por la similitud de procedimientos y la telemetría recopilada.
La investigación no permite identificar a una persona concreta que ejecutase cada instrucción, ni a la víctima empresarial. El nombre de la compañía no se ha hecho público.
MythicRatatoskr: una red descentralizada utilizada para ocultación
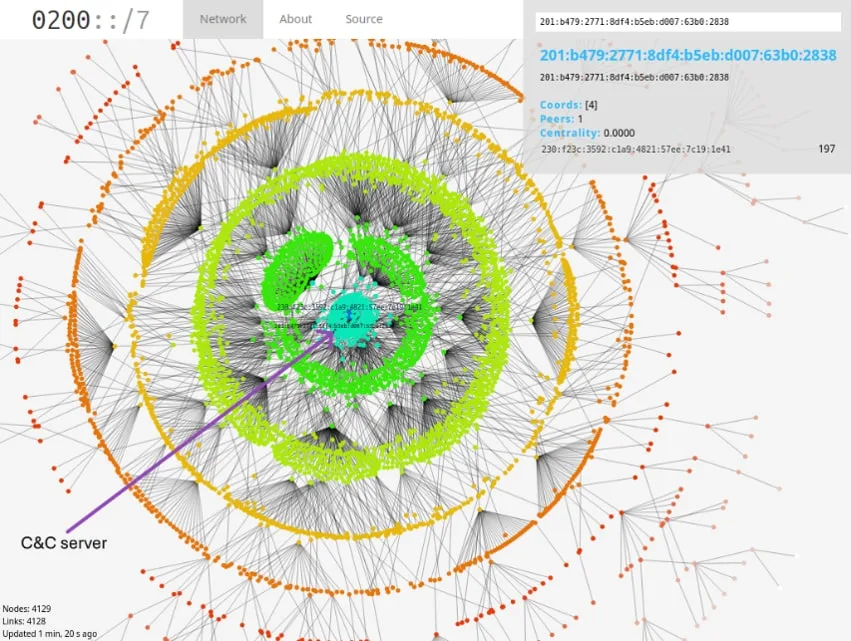
Uno de los hallazgos del informe es la utilización de Yggdrasil, una red experimental de tipo malla sin autoridad central única, para alojar una infraestructura de comunicaciones de la puerta trasera. ESET sostiene que es el primer caso de este uso por un actor relacionado con un Estado que ha documentado dentro de su propia investigación.
El interés del hallazgo es defensivo. Los equipos de ciberseguridad suelen combinar análisis de dispositivos, comportamientos anómalos y conexiones de red; los sistemas descentralizados pueden complicar la atribución y la interrupción de determinadas comunicaciones si se utilizan para esconder infraestructura de ataque.
Esto no convierte a las tecnologías descentralizadas en herramientas ilícitas por naturaleza. El uso malicioso descrito es atribuible a operadores concretos de malware, no a todas las personas que experimentan legítimamente con redes de privacidad o conectividad.
En este artículo omitimos instrucciones prácticas, indicadores que pudieran facilitar el uso ofensivo de la puerta trasera y procedimientos de configuración de infraestructura clandestina. El informe de ESET sigue siendo la referencia técnica para equipos autorizados que necesiten auditar sus sistemas.
UAC-0099 y Sandworm: no es la misma organización
Según ESET, UAC-0099 habría proporcionado la capacidad inicial de acceso, mientras Sandworm ejecutó la fase de destrucción de datos. En investigaciones sobre campañas persistentes es habitual observar que varias entidades participen en distintas partes de la cadena. La firma considera muy probable la atribución de las dos fases específicas al estudiar artefactos y técnicas conocidas.
Sandworm está asociado por ESET a la unidad 74455 del GRU ruso. Es una atribución de inteligencia técnica ampliamente citada, pero no equivale a la publicación de una orden militar firmada que haga referencia a esta empresa concreta. La relación de UAC-0099 con intereses rusos tiene sus propios grados de confianza y no debe sobreinterpretarse.
La propia investigación mantiene incertidumbre sobre qué operador manejó la puerta trasera descubierta y el mecanismo exacto de transferencia del acceso de un actor a otro. Esa cautela es relevante porque la identificación de una herramienta no determina siempre la identidad de la persona que la maneja.
Cereales: el riesgo económico y estratégico
El impacto potencial de una intrusión contra la logística de grano de Ucrania va más allá de las pérdidas de archivos. En un país en guerra, la cadena agrícola depende de transporte, terminales, programación de envíos, documentación comercial y coordinación con mercados exteriores. La integridad de datos es parte de la capacidad de operar de forma estable.
Sin embargo, ESET no cuantifica públicamente cuánto grano se dejó de mover o el daño económico de la empresa víctima. Tampoco identifica los sistemas industriales afectados. Titular sobre una interrupción masiva de exportaciones por este incidente sería especulativo con la información disponible.
El valor periodístico del caso reside en documentar una operación observada donde la captación de acceso y el sabotaje informático se encadenan contra una actividad logística de importancia estratégica.
Qué pueden aprender las empresas europeas
La secuencia evidencia la importancia de distinguir los primeros indicios de intrusión de los actos destructivos que pueden ocurrir más tarde. Una organización podría detectar un correo sospechoso sin reconocer que forma parte de una campaña que busca comprometer su disponibilidad operativa semanas después.
Para operadores de infraestructuras y transportes de España y Portugal, las conclusiones son de carácter general: reforzar la seguridad de accesos, conservar copias recuperables, aislar privilegios críticos y realizar ejercicios de respuesta a incidentes que contemplen la pérdida intencional de datos. Ninguna de esas medidas demuestra que la campaña documentada operase directamente en la península ibérica.
La información técnica de ESET debe integrarse con asesoramiento profesional y la evaluación de riesgos específica de cada entidad. Una mención a Sandworm en un informe no prueba una campaña actual contra cualquier compañía europea.
Hechos, atribución y preguntas pendientes
Los hechos reconstruidos proceden de los registros y análisis de ESET. La firma documenta actividad en julio y septiembre de 2025 y publica sus conclusiones en octubre de 2026. La víctima no está identificada públicamente y el alcance comercial real de los daños permanece sin precisar.
La pregunta que trasciende al caso es cómo mantener protegidas cadenas logísticas con alta dependencia digital cuando actores vinculados a inteligencia estatal pueden combinar espionaje y destrucción de información.
Fuentes técnicas primarias
- ESET Research, 22/10/2026: comunicado sobre UAC-0099, Sandworm y MythicRatatoskr.
- ESET / WeLiveSecurity: informe técnico completo de Anton Cherepanov y Peter Strýček.
- ESET Research, 8/10/2026: seguimiento previo de UAC-0099 y MATCHBOIL.
El análisis sobre atribución y secuencia corresponde a ESET Research, no a una investigación forense propia sobre los sistemas de la víctima.