A advertência de Bruxelas: a segurança de equipamentos industriais também é segurança pública
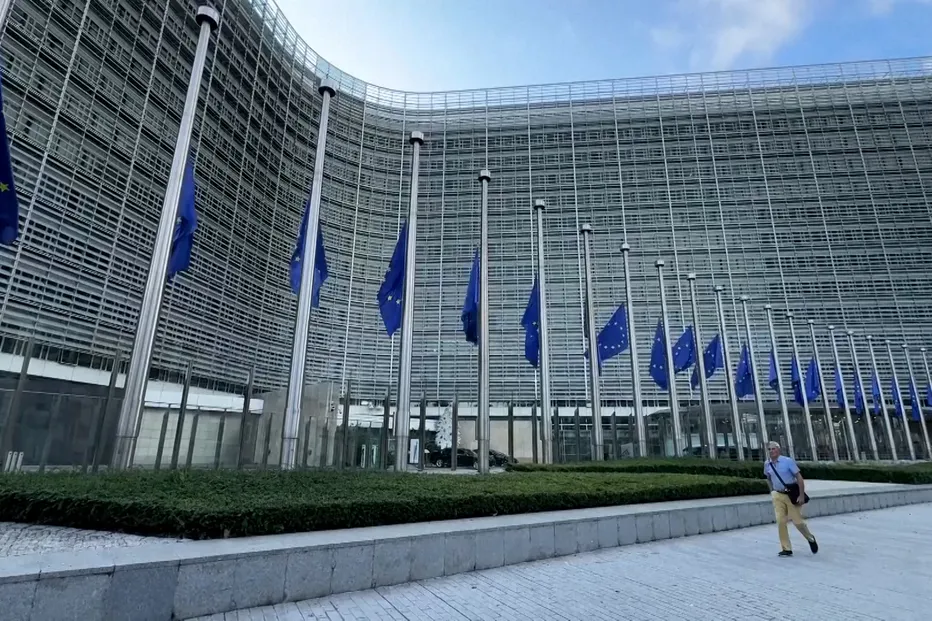
A Comissão Europeia alertou nesta quarta-feira, 11 de novembro, para o significado dos recentes ataques informáticos que afetaram sistemas de refrigeração em vários países europeus. O aviso foi transmitido durante o debate no Parlamento Europeu sobre ciber-resiliência e proteção das infraestruturas críticas.
Uma atualização institucional de hoje
De acordo com a cobertura das declarações europeias de 11 de novembro, a Comissão entende que os incidentes revelam vulnerabilidades relevantes para serviços essenciais e cadeias de abastecimento.
Este debate constitui a novidade de hoje. Os ataques a equipamentos de refrigeração e a respetiva investigação já vinham sendo noticiados nos dias anteriores; não são incidentes que tenham ocorrido todos nesta quarta-feira.
Para além dos computadores tradicionais
A dependência de sistemas conectados estende-se a componentes de funcionamento industrial, climatização, armazenamento e distribuição. A interrupção de determinados dispositivos pode ter consequências para a continuidade do serviço, mesmo sem existir notícia de roubo de dados pessoais.
A análise deve distinguir vulnerabilidade tecnológica de incidente consumado e, sobretudo, separar alegações de autoria, investigação técnica e decisões políticas. A associação a fornecedores de elevado risco, levantada no debate, não substitui a prova de que determinado fornecedor tenha provocado um ataque concreto.
O interesse português
Para Portugal, o tema abrange a resiliência de supermercados, armazéns, serviços de saúde e outras estruturas dependentes de controlo de temperatura. Não existe, na informação consultada, demonstração de um ataque confirmado em estabelecimentos portugueses neste conjunto de incidentes.
O que merece escrutínio é a maturidade da resposta institucional: responsabilidades entre fabricantes e operadores, continuidade de serviços e coordenação entre entidades de segurança cibernética. EL ESTÁNDAR Portugal acompanhará as decisões europeias e as eventuais medidas aplicáveis ao território nacional.
O que aconteceu antes de 11 de novembro
A Agência da União Europeia para a Cibersegurança (ENISA) e a Comissão Europeia divulgaram em 4 de novembro uma declaração conjunta sobre incidentes que, segundo os organismos, afetavam sistemas comerciais de refrigeração e dispositivos semelhantes desde 11 de outubro de 2026. A nota menciona uma nova vaga nos dias 1 e 2 de novembro. Esses incidentes são anteriores ao debate europeu desta quarta-feira. A cobertura de 11 de novembro refere-se à atualização política e institucional da resposta e não deve transformar todos os ataques em ocorrências novas. A declaração europeia fala de vários Estados-Membros e de investigação em curso, sem publicar uma lista completa de todos os operadores afetados. O texto reconhece a necessidade de coordenação rápida e de partilha de informação entre autoridades e responsáveis técnicos. Esse é o contexto verificável da nova intervenção em Bruxelas.
Por que a refrigeração merece atenção estratégica
Os sistemas de refrigeração comercial podem ser utilizados para manter produtos em determinadas condições de conservação. A sua interrupção pode afetar operações comerciais ou a qualidade de serviços, dependendo da duração, da redundância disponível e da natureza dos bens armazenados. Nem todos os dispositivos estão ligados a funções críticas, mas determinados ambientes podem tornar-se especialmente sensíveis a falhas prolongadas. É importante distinguir vulnerabilidade, tentativa de ataque, impacto operacional e dano efetivo: são quatro categorias que não se podem fundir num único título alarmista. Não está documentado publicamente que todos os equipamentos dos supermercados europeus tenham sido atacados, nem que os incidentes tenham provocado perdas alimentares em larga escala. A relevância estratégica está na dependência de tecnologias conectadas para o funcionamento de atividades quotidianas, muitas vezes fora do universo tradicional de computadores pessoais e servidores.
O que a Comissão Europeia afirmou
A cobertura do debate de 11 de novembro atribuiu à Comissão Europeia a ideia de que os incidentes devem servir de alerta para reforçar a proteção das infraestruturas europeias. Trata-se de uma posição política e institucional, baseada em preocupações de segurança identificadas, mas não de uma sentença sobre os responsáveis por cada ataque. A Comissão pode pedir reforço de resiliência e coordenação sem divulgar todos os elementos das investigações técnicas em curso. A proteção das cadeias de abastecimento exige cooperação de operadores e entidades públicas, mas é necessário conhecer medidas concretas para avaliar a sua eficácia. Uma declaração de preocupação não equivale a comprovar que existem equipamentos comprometidos em todos os países, nem que uma empresa particular se encontra sob acusação formal.
A estrutura europeia de resposta
Na declaração conjunta, participam estruturas da Comissão Europeia, ENISA, o centro europeu de combate à cibercriminalidade da Europol (EC3), a rede de equipas nacionais de resposta a incidentes informáticos e a rede europeia de ligação para crises cibernéticas, EU-CyCLONe. Cada organismo tem funções próprias na coordenação institucional, no intercâmbio de informação e no apoio à resposta. A presença de várias entidades demonstra a relevância da situação para os responsáveis europeus, mas não transforma o caso num ataque militar reconhecido nem identifica um Estado responsável. A informação pública não apresenta decisões judiciais que estabeleçam uma organização criminosa única. É por isso que a expressão «incidentes de cibersegurança em equipamentos de refrigeração» é mais precisa do que anunciar «sabotagem estatal comprovada» sem prova documental. O reconhecimento da incerteza faz parte da resposta responsável.
O risco dos fornecedores e a responsabilidade de prova
Em debates sobre segurança digital pode surgir a questão da origem dos equipamentos, do suporte técnico, das cadeias de fornecimento e da capacidade de corrigir falhas. São fatores legítimos de avaliação de risco. Porém, a nacionalidade de um fabricante não é prova de cumplicidade num ataque, e a presença de uma vulnerabilidade num dispositivo não demonstra intenção criminosa por parte do fornecedor. Para estabelecer responsabilidades seria necessário conhecer factos técnicos, contratos, obrigações, notificações e decisões das autoridades. A análise de EL ESTÁNDAR Portugal não deve transformar suspeitas políticas genéricas em acusações empresariais concretas. Também é importante não divulgar configurações exploráveis de sistemas afetados. A informação de valor público encontra-se na governação do risco, na necessidade de manutenção e no escrutínio da continuidade operacional, não na reprodução de métodos que possam ampliar a exposição das infraestruturas.
A dimensão portuguesa
Portugal integra a União Europeia e dispõe de operadores comerciais, logísticos e de saúde que dependem de equipamentos de refrigeração e outros dispositivos conectados. Isso torna o debate europeu relevante, mas não significa que existam ataques comprovados a supermercados ou hospitais portugueses nesta campanha. A declaração europeia não identifica publicamente, nas informações consultadas, uma lista de incidentes nacionais que permita fazer tal afirmação. Uma análise portuguesa responsável pode questionar como as organizações gerem a dependência de fornecedores, os planos de continuidade e as responsabilidades contratuais. Não pode inventar vítimas nem prejuízos locais para tornar a notícia mais apelativa. O debate deve articular segurança digital, continuidade de serviços e transparência de operadores, distinguindo obrigações de prevenção e resultados de investigação. Essa abordagem permite acrescentar valor para quem gere serviços essenciais.
O que seria uma resposta proporcional
Os responsáveis por equipamentos e serviços precisam de avaliar riscos de forma proporcional à criticidade das suas funções. Nem um incidente num país significa que todos os sistemas semelhantes estejam comprometidos, nem a ausência de notícia de danos elimina a necessidade de prevenção. Uma resposta institucional sensata envolve informação técnica validada, coordenação entre entidades competentes e comunicação dos impactos relevantes. O público não beneficia de uma lista especulativa de falhas nem de campanhas que tratem cada equipamento conectado como uma ameaça iminente. É possível discutir segurança dos fornecedores e sustentabilidade dos investimentos de proteção sem disponibilizar procedimentos operacionais suscetíveis de abuso. A prioridade deve ser manter a continuidade dos serviços e permitir que operadores e autoridades comuniquem o estado da situação de forma clara.
A agenda de investigação continua
O que falta conhecer é a extensão efetiva dos danos, a eventual atribuição fundamentada da autoria de cada incidente e as medidas específicas que venham a ser adotadas pela União Europeia. Também seria relevante saber se existem avaliações públicas sobre impacto económico e interrupção de serviços, mas não há fundamento para inventar valores. A comparação entre os alertas da ENISA, de 4 de novembro, e o debate político de 11 de novembro permite explicar a evolução da resposta institucional sem reciclar como novos os mesmos ataques. EL ESTÁNDAR Portugal continuará a distinguir declarações, análises de risco e provas técnicas divulgadas, com especial atenção ao interesse português. A verdadeira notícia é a exposição de uma dependência estratégica crescente: a tecnologia conectada sustenta serviços físicos e a sua proteção não pode ser tratada como assunto secundário.