Polónia: o ePUAP foi desligado preventivamente depois da deteção de um ciberataque
As autoridades polacas comunicaram a deteção de um ciberataque dirigido à plataforma ePUAP, um sistema utilizado para tramitar pedidos e documentos junto da administração pública. A comunicação inicial foi divulgada na noite de 10 de novembro, e nesta quarta-feira, 11 de novembro, prosseguiam os trabalhos técnicos de recuperação do serviço.
O que foi anunciado
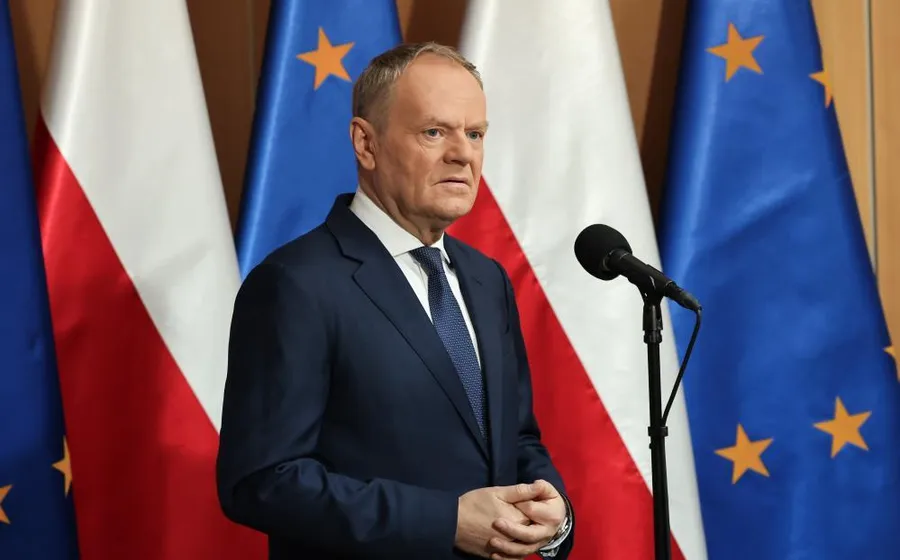
O ministro da Digitalização, Krzysztof Gawkowski, confirmou a deteção da tentativa de ataque. Segundo informação divulgada pela imprensa polaca e atribuída ao ministério, a plataforma foi desligada temporariamente por precaução, enquanto as equipas técnicas verificavam a segurança da infraestrutura.
O Governo indicou que a Agência de Segurança Interna, ABW, responsável por matérias de segurança e contrainteligência, acompanha as diligências. A entrada da ABW não significa automaticamente que tenha sido demonstrada uma operação de espionagem de um Estado estrangeiro.
O que permanece desconhecido
Não foi publicada uma atribuição oficial da autoria do ataque. Também não existe, na informação analisada, confirmação de acesso ilegítimo a dados pessoais, exfiltração de informação ou destruição da base de dados da plataforma.
A decisão de retirar temporariamente um serviço de funcionamento pode ser uma medida preventiva perante risco identificado e não prova de perda total de controlo do sistema.
Um caso que interessa à administração portuguesa
A administração digital permite que cidadãos e empresas dependam de serviços online para exercer direitos e cumprir obrigações. Quando a continuidade desse canal é afetada, importa saber como são preservados os documentos, que alternativas existem e qual a comunicação dirigida aos utilizadores.
A análise de EL ESTÁNDAR Portugal distingue os factos confirmados pelas autoridades das hipóteses sobre o adversário. Não há, neste caso, elementos que demonstrem um ataque simultâneo a portais públicos portugueses.
A decisão preventiva e a sua cronologia
O ministro polaco da Digitalização, Krzysztof Gawkowski, comunicou na noite de 10 de novembro a deteção de uma tentativa de ataque contra o sistema ePUAP. Na quarta-feira, 11 de novembro, a plataforma encontrava-se temporariamente indisponível, de acordo com a informação divulgada na imprensa polaca. Um responsável de comunicação do ministério explicou que o serviço foi desligado por precaução, para confirmar que poderia voltar a funcionar em segurança. Esta distinção é fundamental: uma interrupção decidida pela administração não significa automaticamente que um atacante tenha conseguido destruir informação ou paralisar tecnicamente todos os sistemas. O comunicado inicial atribui a decisão à necessidade de verificação. Não há uma data de reposição integral confirmada no material consultado para esta peça. Como a situação pode evoluir, qualquer atualização deverá indicar a hora da consulta e o estado oficial do portal.
O que é o ePUAP e por que interessa
O ePUAP é uma plataforma usada para interação eletrónica entre cidadãos e administração pública polaca. A sua indisponibilidade pode criar dificuldades operacionais a pessoas que dependem de serviços digitais, independentemente de ter ocorrido ou não roubo de informação. Um sistema público não é apenas uma aplicação: integra procedimentos, formulários, comunicações e a confiança de utilizadores que esperam continuidade. A análise de um incidente deve, por isso, separar três planos: risco técnico detetado, decisão de segurança tomada pela entidade gestora e efeitos da interrupção sobre os serviços ao cidadão. Estes elementos não são equivalentes. A notícia não confirma que bases de dados tenham sido exfiltradas, que pedidos administrativos tenham sido manipulados ou que todos os serviços do Estado tenham estado indisponíveis. Seria irresponsável transformar o nome de um portal em prova de comprometimento geral do Governo polaco.
A agência ABW e o significado do seu envolvimento
A Agencja Bezpieczeństwa Wewnętrznego (ABW), agência de segurança interna polaca, foi informada ou envolvida no acompanhamento do incidente segundo as notícias publicadas. Uma agência com competências de segurança pode investigar um ataque a um sistema público sem que exista uma atribuição consolidada a um serviço de informações estrangeiro. O âmbito da investigação pode incluir a verificação de circunstâncias que ainda não são públicas. Por isso, a manchete deve evitar dizer que a Rússia, outro Estado ou uma organização determinada dirigiram a operação: essa conclusão não consta das fontes confirmadas. O interesse de contrainteligência reside na proteção de funções públicas e na possibilidade de avaliar potenciais ações hostis, não na criação de culpados imaginários. A decisão de comunicar a ABW também não revela, por si só, a gravidade final nem a extensão do acesso indevido.
O que é e o que não é uma fuga de dados
Existe uma diferença entre uma tentativa de ataque, uma intrusão bem-sucedida e a confirmação de fuga de dados. A comunicação do ministério descrita nos meios polacos indicou que o portal não tinha sido necessariamente comprometido e que a interrupção visava garantir condições de segurança. Não existem, nas informações analisadas, provas de exfiltração de dados pessoais dos utilizadores. Ao mesmo tempo, não se deve transformar a ausência de confirmação pública numa certeza absoluta sobre todos os componentes técnicos. O jornalismo responsável atribui os dados à entidade que os comunica e explica o seu alcance limitado. Para as pessoas que usam serviços online, a informação útil é saber que o sistema pode estar indisponível, quais são os canais oficiais para consultar o estado do serviço e se existem recomendações administrativas expressas. Não devemos inventar instruções extraordinárias de segurança ou declarar prazos legais suspensos sem comunicação da autoridade competente.
Continuidade de serviços e decisões difíceis
Uma administração pode ter de optar por suspender temporariamente um serviço digital quando considera que o risco de funcionamento é superior ao custo de interrupção. Essa decisão pode ser justificada em determinado contexto, mas a avaliação externa exige saber que informação estava disponível, que alternativas foram oferecidas e como foi comunicada a mudança aos utilizadores. O caso ePUAP coloca uma questão de governação: a proteção de dados e a continuidade administrativa são objetivos simultaneamente relevantes e nem sempre podem ser maximizados no mesmo instante. Uma interrupção preventiva não deve ser apresentada automaticamente como falha de segurança catastrófica, nem celebrada como prova de ausência total de risco. O balanço posterior deverá distinguir capacidade de deteção, clareza da comunicação e tempo necessário para recuperar o serviço, se esses indicadores forem divulgados.
A dimensão europeia sem atribuições automáticas
Países da União Europeia enfrentam ameaças cibernéticas diversas contra serviços públicos, infraestruturas e empresas. A coincidência temporal entre a notícia polaca e a divulgação de um incidente antigo na Roménia pode atrair comparações, mas não existe prova pública de que os dois episódios tenham os mesmos autores. Atribuir todos os ataques europeus a uma única operação coordenada apenas porque ocorreram na mesma semana seria criar uma narrativa sem fundamento. A comparação útil envolve a reação institucional: a Polónia comunicou uma tentativa detetada e suspensão preventiva; a Roménia divulgou uma intrusão anterior e medidas de contenção. São realidades distintas, com datas, sistemas e graus de informação próprios. Portugal pode acompanhar ambos os casos para refletir sobre proteção de serviços digitais, sem se apresentar como vítima de uma campanha que não foi demonstrada.
Como escrutinar a resposta institucional
Uma futura avaliação pública deverá procurar o momento de deteção, a natureza dos impactos confirmados, a justificação das interrupções e os elementos que as autoridades possam divulgar sobre a recuperação. Não seria prudente publicar configurações ou informações sensíveis sobre sistemas para satisfazer curiosidade técnica. O cidadão precisa de compreender o efeito sobre o acesso a serviços, não de receber detalhes que possam facilitar novos ataques. A autoridade competente deverá informar sobre a normalização quando existirem condições. Também importa que notícias antigas sobre indisponibilidade não sejam recicladas após a reabertura do serviço sem atualização de hora. A credibilidade da reportagem depende da diferença entre uma observação momentânea e o estado operacional mais recente, sobretudo quando há processos administrativos que dependem do funcionamento da plataforma.
O que permanece por confirmar
A autoria do ataque, a existência de acesso efetivo a dados, a extensão das verificações e a duração final da interrupção não estão integralmente estabelecidas nas informações consultadas. A investigação da ABW pode produzir resultados, mas a mera presença da agência não os antecipa. Uma atualização substantiva exigirá novo anúncio oficial, relatório técnico acessível ou decisão judicial que esclareça o episódio. Até lá, a notícia deve afirmar o que é seguro: houve uma tentativa detetada, o governo desativou preventivamente o ePUAP e as autoridades de segurança foram envolvidas. A análise de EL ESTÁNDAR Portugal acrescenta contexto sobre dependência de serviços digitais, proteção de dados e confiança pública, sem transformar a precaução numa prova de espionagem estatal consumada.