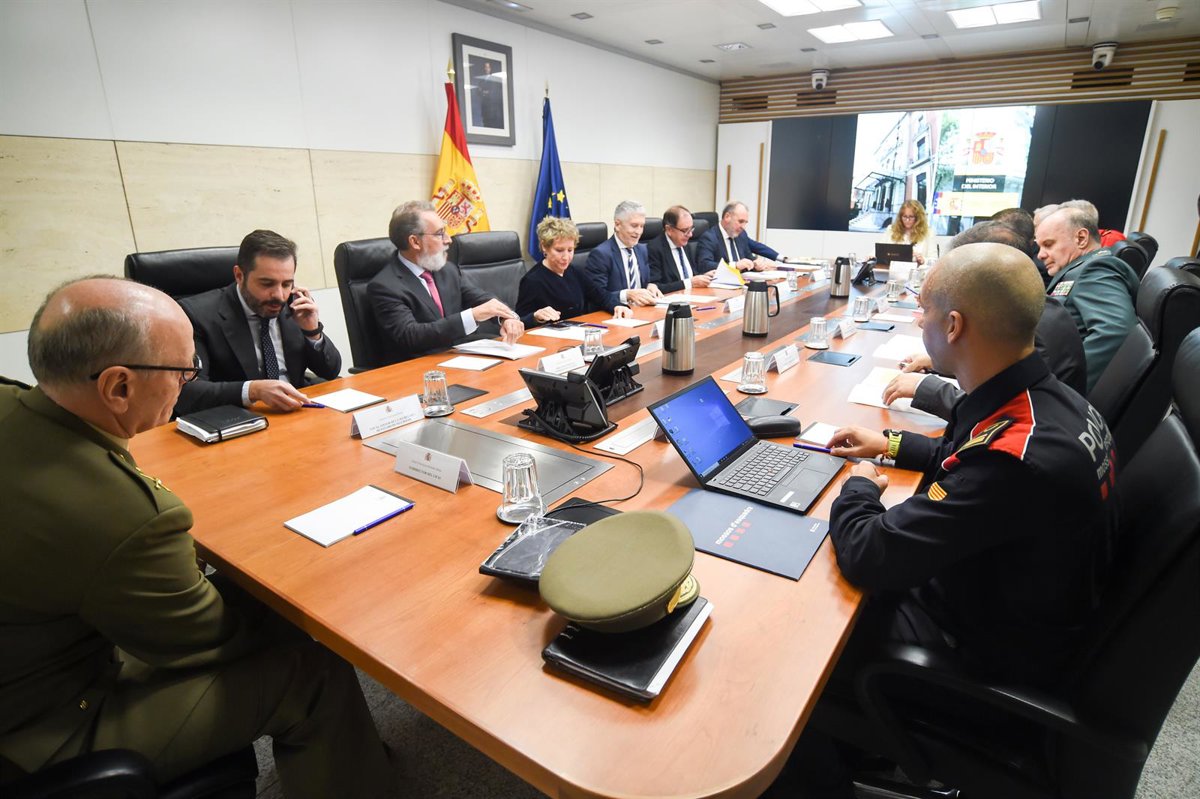
En España, la ciberdelincuencia dejó de ser una especialidad estadística para ocupar una parte decisiva de la criminalidad registrada. Las Fuerzas y Cuerpos de Seguridad anotaron 488.426 ciberdelitos durante 2025, el 19,8 % del total y un 5,1 % más que en el año anterior, según el informe de la Oficina de Coordinación de Ciberseguridad (OCC) del Ministerio del Interior. La cifra, difundida oficialmente en 2026, significa que aproximadamente uno de cada cinco hechos delictivos conocidos por las policías pertenece ya a esta categoría. No significa, en cambio, que uno de cada cinco ciudadanos haya sido víctima.
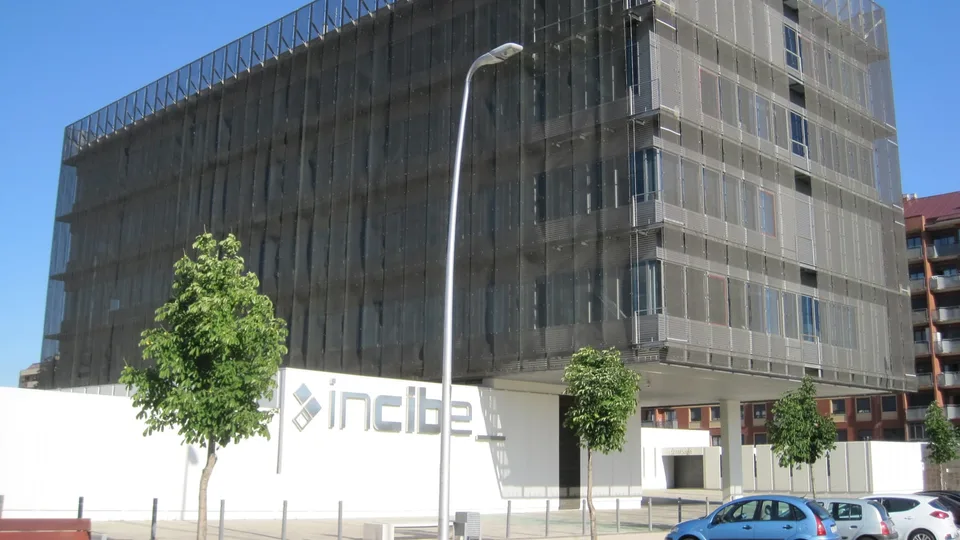
La fotografía completa exige añadir otros dos planos: los 122.223 incidentes gestionados por INCIBE-CERT en 2025 y el trabajo de la Fiscalía en investigaciones y procedimientos. Son indicadores complementarios, con definiciones y ámbitos distintos. EL ESTÁNDAR los ha contrastado con fuentes institucionales para explicar qué miden, dónde se concentra el riesgo y qué medidas prácticas tienen más sentido.
Las cifras que explican el problema
El informe del Ministerio del Interior sitúa los fraudes informáticos en 429.677 casos, aproximadamente el 88 % de toda la ciberdelincuencia conocida por los cuerpos policiales. Es un aumento interanual del 4 %. La enorme distancia respecto de las otras categorías es significativa: la estafa —en una tienda falsa, una transferencia manipulada, una cuenta bancaria suplantada o un mensaje fraudulento— sigue siendo la manifestación predominante del delito digital registrado.
Las falsificaciones cometidas a través de internet sumaron 21.690 hechos, un 11,3 % más que el ejercicio anterior. Interior también comunicó variaciones al alza en delitos de acceso e interceptación ilícita y en determinadas formas de amenazas, coacciones y delitos sexuales. Son porcentajes de categorías diferentes: no permiten concluir que cualquier tipo de agresión digital haya aumentado de la misma manera.
La estadística policial recoge 383.285 víctimas identificadas, un crecimiento del 9,3 % sobre 2024. El dato de víctimas es inferior al de hechos conocidos porque las unidades de medida no son equivalentes: un mismo perjudicado puede estar asociado a distintos hechos y algunos casos pueden no disponer de una víctima individual identificada del mismo modo. Por eso sería incorrecto presentar 488.426 como número de personas afectadas.
Dónde se registraron más ciberdelitos
El reparto territorial oficial sitúa Andalucía con 89.124 casos, Cataluña con 73.400 y la Comunidad de Madrid con 72.217. Juntas reúnen alrededor del 48 % del total. Ese volumen absoluto debe interpretarse con cautela: no equivale a una clasificación del riesgo individual de cada residente. Para medirlo habría que comparar población, actividad económica, acceso digital, volumen de operaciones y criterios de registro.
El Ministerio señala también que julio fue el mes con mayor número de casos comunicados en 2025, 44.999, mientras que diciembre registró 36.422. No hay base para atribuir esa diferencia exclusivamente al turismo, al comercio electrónico o a campañas concretas de delincuentes: son hipótesis que requerirían series de datos adicionales.
La otra cara del problema: los incidentes que gestiona INCIBE
El balance de ciberseguridad publicado por el Instituto Nacional de Ciberseguridad cifra en 122.223 los incidentes gestionados por su equipo de respuesta durante 2025, un 26 % más que en 2024. Su definición incluye episodios técnicos y de seguridad de la información; no implica que cada uno constituya un delito probado, denunciado o investigado.
INCIBE contabilizó 55.411 incidentes relacionados con malware, 25.133 de phishing, 45.445 de fraude online, 392 de ransomware y 3.849 de robo de información. Estas categorías describen tipologías operativas utilizadas por el organismo; no deben sumarse mecánicamente como si fueran compartimentos policiales idénticos y excluyentes.
El organismo identificó y notificó además 237.028 sistemas vulnerables. Un sistema vulnerable no es necesariamente un sistema comprometido. Identificar una exposición permite adoptar medidas preventivas, pero no demuestra por sí solo que un atacante haya accedido o robado datos.
El dato de los dominios falsos
En colaboración con Red.es, INCIBE comunica el cierre de 4.600 dominios .es potencialmente fraudulentos, principalmente asociados a tiendas falsas. El indicador ilustra el papel de la infraestructura digital en las estafas: una web puede tener apariencia profesional, carrito de compra, anuncios y una dirección aparentemente española sin que eso pruebe la legitimidad de quien la controla.
El dominio, el certificado HTTPS o la presencia de un logotipo no sustituyen la comprobación del vendedor. En compras con cierto importe, conviene revisar los datos legales, los medios de contacto, las políticas de devolución y la coherencia de los métodos de pago.
¿Qué sucede en las empresas?
Las empresas no solo afrontan riesgos por virus o bloqueos de sistemas. En la línea de ayuda de INCIBE, las consultas empresariales destacaron la suplantación de identidad por imitación (18 %), el phishing (12 %) y el denominado fraude del CEO (9 %).
El fraude del CEO y la manipulación de facturas explotan un punto especialmente sensible: la confianza interna. El atacante puede hacerse pasar por un directivo, un proveedor o un compañero y solicitar una transferencia urgente o el cambio de cuenta bancaria de una factura auténtica. A menudo no necesita vulnerar todos los sistemas; le basta con conseguir que una persona ejecute una instrucción falsa.
La defensa más eficaz combina controles humanos y técnicos. Un cambio de IBAN debe verificarse mediante un contacto previamente conocido, no respondiendo al mismo correo que solicita el cambio. Las cuentas de administración necesitan autenticación multifactor, y las copias de seguridad deben probarse periódicamente. Estas medidas no eliminan todos los ataques, pero reducen la probabilidad de que una suplantación se convierta en una pérdida económica o una interrupción prolongada.
Transportes y operadores críticos: un indicador diferente
El informe policial identifica 90 ciberataques recibidos por operadores críticos en 2025, un 43,8 % menos que el año anterior, con mayor peso del sector de transportes (42,2 % de esos ataques). El balance de INCIBE, por su parte, ofrece datos sobre incidentes atendidos en entidades esenciales e importantes bajo categorías alineadas con NIS2.
No son universos estadísticos idénticos. Tampoco puede concluirse que la disminución de una serie signifique que el riesgo general haya desaparecido. La superficie digital de un servicio esencial comprende proveedores, sistemas de gestión, redes, personal y procesos de recuperación. Un buen indicador de preparación no es solo cuántos ataques se detectan, sino cuánto se tarda en contenerlos y restablecer el servicio.
La respuesta judicial y el límite de las estadísticas
La Fiscalía General del Estado puso el foco en el incremento de la criminalidad informática durante el DATAfórum Justicia celebrado en octubre de 2026. En su intervención institucional, la fiscal general subrayó la dimensión digital de una parte sustancial de la actividad delictiva y la necesidad de una respuesta especializada.
El número de expedientes judiciales, procedimientos o diligencias no puede compararse directamente con los ciberdelitos policiales: los periodos procesales, la acumulación de hechos, la clasificación y el paso de una denuncia a una causa judicial son diferentes. Aun así, ambas fuentes apuntan a un desafío común: investigar operaciones que pueden utilizar servidores, identidades bancarias y cuentas situados en varias jurisdicciones.
La cooperación con entidades financieras, operadores de telecomunicaciones y plataformas digitales resulta por ello tan importante como la investigación policial tradicional. La obtención y conservación de evidencias debe respetar las garantías legales y la cadena de custodia.
Qué hacer si llega un SMS, correo o llamada sospechosa
El primer principio es no actuar bajo presión. Los mensajes fraudulentos suelen invocar una entrega pendiente, el bloqueo de una cuenta, una multa o una transferencia que debe ejecutarse antes de una supuesta fecha límite. Si el aviso parece proceder de un banco, lo prudente es acceder por la aplicación oficial iniciada de manera independiente, no por el enlace recibido.
Antes de pagar a un proveedor, confirma cualquier cambio de cuenta por un teléfono ya registrado. En operaciones de empresa, la validación por una segunda persona puede evitar pérdidas importantes. Si se ha enviado dinero, hay que contactar cuanto antes con el banco para solicitar las actuaciones que resulten posibles y preservar correos, capturas, justificantes y números de teléfono para la denuncia.
INCIBE mantiene la línea 017 de ayuda en ciberseguridad. Su balance comunica 142.767 consultas atendidas en 2025, casi un 45 % más que el año anterior. El servicio presta orientación; no sustituye a la denuncia ante las autoridades cuando existen indicios de delito.
Qué sabemos y qué no sabemos
Está documentado: Interior contabilizó 488.426 ciberdelitos y 383.285 víctimas en 2025; INCIBE gestionó 122.223 incidentes técnicos y de seguridad, y la Fiscalía ha advertido del peso creciente de estas conductas. La fuente y la definición de cada indicador están identificadas.
No puede afirmarse con estos datos: que cada incidente técnico sea una denuncia penal, que todos los delitos digitales hayan ocurrido mediante inteligencia artificial, que los casos policiales representen a todas las víctimas reales o que las diferencias provinciales demuestren por sí solas mayor o menor peligrosidad individual. La cifra observada también depende de la detección y la denuncia.
Por qué importa en 2026
Para un medio digital, una pequeña empresa o una administración, la pregunta útil no es solo cuántos ciberdelitos hubo el año pasado, sino qué procesos se pueden proteger hoy. El riesgo de fraude se concentra muchas veces en tareas cotidianas: recibir una factura, confirmar un envío, abrir una cuenta, publicar una oferta o aprobar un pago. La digitalización aporta eficiencia, pero hace imprescindible establecer procedimientos verificables y rápidos para frenar una operación dudosa.
EL ESTÁNDAR publica este análisis el 3 de noviembre de 2026, usando balances correspondientes a 2025 y documentación institucional publicada durante 2026. No presenta esas estadísticas anuales como un recuento en tiempo real ni atribuye a organizaciones concretas ataques no demostrados.