Una evaluación publicada esta madrugada reabre el debate español sobre amenazas híbridas
Un análisis difundido a las 04:30 del sábado 14 de noviembre plantea que los incidentes de aviación, ciberseguridad e infraestructuras registrados en Europa durante las últimas semanas deben observarse desde la óptica de la guerra híbrida. Su autor conecta el fenómeno con la crisis fronteriza que afectó a Ceuta en julio. EL ESTÁNDAR contrasta esa interpretación con las informaciones verificables de Reuters, Associated Press y documentos públicos europeos. El hecho nuevo de esta ventana es la publicación de una evaluación estratégica, no una explosión, un ataque demostrado esta madrugada ni una nueva alerta operativa contra España. Hay incidentes reales, numerosos avisos de explosivos que resultaron falsos y atribuciones cuyo grado de prueba es diferente. El objeto de esta pieza es establecer qué señales sirven para investigar un patrón sin convertir coincidencias temporales o narrativas políticas en una acusación cerrada contra un Estado.
Qué significa guerra híbrida y dónde comienza una atribución
Las instituciones europeas utilizan el término amenazas híbridas para describir actividades que combinan herramientas convencionales y no convencionales, como sabotaje, ciberataques, manipulación informativa o presión sobre infraestructuras críticas. La categoría sirve para comprender riesgos, pero no sustituye a la investigación de cada hecho. Una alarma falsa transmitida por correo, una caída tecnológica y una entrada migratoria masiva no se convierten automáticamente en una misma operación porque causen perturbaciones. Para demostrar coordinación harían falta vínculos de autoría, comunicaciones, recursos, comportamiento técnico y objetivos comparables. Una evaluación de inteligencia puede considerar hipótesis de Estado y actor no estatal y asignarles grados de confianza; una imputación pública exige un nivel superior de corroboración. Esta diferencia protege la seguridad informativa en un contexto de tensión internacional.
Las amenazas de bomba a vuelos fueron incidentes reales, no bombas encontradas
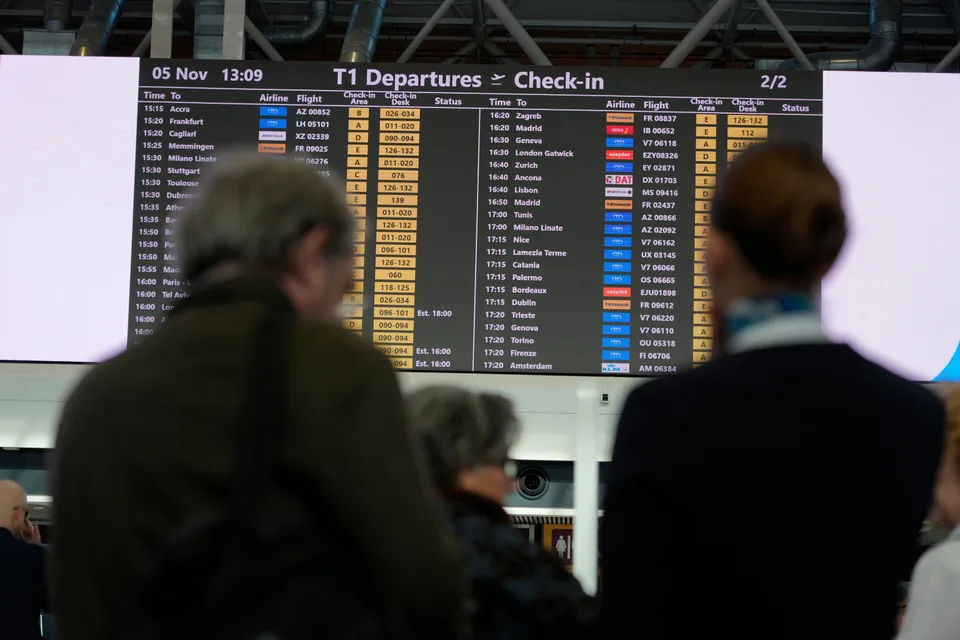
A principios de noviembre, autoridades aeroportuarias y compañías notificaron decenas de amenazas dirigidas a vuelos civiles europeos. Algunas obligaron a modificar rutas, inspeccionar aeronaves o activar dispositivos de seguridad. Reuters y AP recogieron que en los episodios investigados no se encontraron explosivos y que las autoridades no habían establecido de manera pública una autoría de conjunto. Los correos y alarmas son hechos documentados; la presencia de artefactos en los aviones no lo fue. El volumen de mensajes puede causar perturbaciones incluso cuando el contenido es falso porque los operadores están obligados a valorar cada aviso. Por ello resulta esencial distinguir señal recibida, decisión preventiva y hallazgo técnico. No procede informar de ‘ataques con bombas’ cuando el expediente solo acredita amenazas que activaron protocolos.
La tentación de atribuir todos los mensajes a Rusia
Algunos correos se firmaron con nombres relacionados con movimientos extremistas rusos o con identidades supuestamente orientadas a Moscú. Los investigadores y medios de referencia no pudieron autenticar al emisor, la coincidencia entre nombres o el control real de los canales. Una firma en un mensaje puede ser verdadera, una suplantación o una provocación destinada a desviar la atención. La Unión Europea denuncia desde hace años actuaciones híbridas atribuidas a Rusia en distintos expedientes, pero ese contexto general no prueba que cada aviso concreto de noviembre proceda del Estado ruso. La evaluación de posible injerencia puede ser razonable como línea de investigación y, aun así, resultar prematuro presentarla como hecho. La contrainteligencia consiste precisamente en resistir la atribución inducida por un supuesto autor. Se necesita evidencia propia de cada campaña.
La relación con España: infraestructura crítica y consecuencias observables
España participa en las redes europeas de transporte y telecomunicaciones y se ve afectada cuando vuelos con origen o destino nacional reciben avisos o restricciones de seguridad. Los episodios recogidos por agencias internacionales mencionaron conexiones con aeropuertos españoles, incluidas operaciones vinculadas con Madrid y Murcia. Sin embargo, eso no significa que todo el sistema aéreo español haya sido atacado físicamente ni que se declarara una amenaza explosiva real. El impacto puede medirse por vuelos alterados, medios de respuesta activados, tiempo de recuperación y asistencia a los usuarios. Para informar de un caso nuevo serían imprescindibles fecha, número de vuelo si está confirmado por la autoridad, decisión de las fuerzas de seguridad y resultado de la inspección. El interés no reside en exagerar la perturbación, sino en explicar cómo un incidente informativo puede afectar servicios esenciales.
El precedente de Ceuta y sus límites analíticos
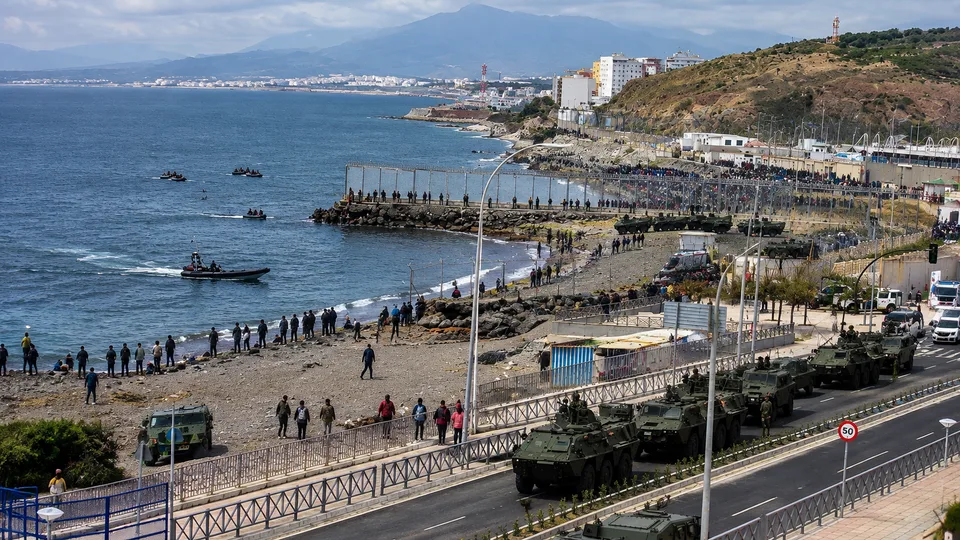
El análisis publicado hoy también interpreta la crisis de entradas masivas en Ceuta del verano como presión híbrida contra la frontera española. Existen documentos oficiales sobre avisos previos de organismos de inteligencia y comunicaciones entre servicios, así como una investigación judicial acerca de decisiones institucionales. Esos documentos permiten plantear preguntas sobre advertencias, coordinación y respuesta. No bastan por sí solos para demostrar en todos sus extremos una orden marroquí destinada a agredir militarmente a España ni para atribuir a Rabat los correos falsos que afectaron a aeropuertos europeos. Las pruebas deben evaluarse por separado: movimientos migratorios, decisiones de seguridad, comunicaciones desclasificadas y posibles responsabilidades administrativas. Utilizar una categoría estratégica no elimina el deber de demostrar cada conducta denunciada.
España necesita comprobar qué alertas fueron comunicadas y a quién
Los documentos de la crisis de Ceuta publicados por La Moncloa incluyen fechas, emisores, canales y destinatarios de comunicaciones de Guardia Civil, Policía, CNI e inteligencia militar. Esa trazabilidad ofrece un ejemplo concreto de lo que puede exigirse en una investigación sobre fallos de alerta temprana. Importa saber qué organismo detectó una señal, cuándo la trasladó y qué actuación siguió. Pero una cronología documental tampoco demuestra por sí misma dolo o complicidad de un cargo. Una decisión puede ser discutible, tardía o técnicamente insuficiente sin que automáticamente exista una conspiración. La cadena de responsabilidades se reconstruye con documentos y testimonios bajo controles legales. El hecho de que existieran avisos merece atención pública; su interpretación judicial corresponde a los órganos competentes.
Sabotaje físico, ataque informático y amenaza falsa tienen pruebas distintas
Un sabotaje físico puede dejar restos materiales, daños o registros de acceso. Una intrusión informática necesita análisis de sistemas, logs y correlación de comportamientos. Una amenaza falsa requiere determinar origen del mensaje, rutas de distribución y posible coordinación. Presentar todos esos sucesos como un mismo delito sin evidencia común puede dificultar la investigación. Las autoridades también deben distinguir fallos tecnológicos ordinarios de ataques, porque una avería no constituye automáticamente una acción hostil. La resistencia a interpretaciones precipitadas es importante tras recientes interrupciones tecnológicas y de transporte. En un análisis público no es necesario divulgar las configuraciones sensibles de sistemas esenciales: basta con identificar el nivel de seguridad afectado, las consecuencias verificables y las diligencias que se han comunicado.
Cómo puede un incidente falso producir consecuencias reales
Un aviso anónimo puede activar una inspección aunque finalmente no exista ningún artefacto. El objetivo de la protección es evitar daños ante señales inciertas, por lo que no corresponde reprochar a un aeropuerto que responda preventivamente. La consecuencia puede incluir retrasos, consumo de recursos y temor social. Si múltiples mensajes se coordinan, el resultado acumulado puede ser relevante incluso sin violencia física. Pero la simultaneidad no demuestra necesariamente que exista un mando único. Una campaña puede incluir imitadores, actores que buscan notoriedad o mensajes sin conexión entre sí. El análisis debe examinar coincidencias técnicas verificables y evitar atribuciones basadas solo en el volumen de comunicaciones. La eficiencia institucional se mide tanto en la detección de riesgos como en la capacidad de evitar alarma pública innecesaria una vez comprobado el resultado.
La coordinación europea no equivale a una acusación penal automática
Los gobiernos europeos han expresado preocupación por interferencias híbridas y trabajan en resiliencia de entidades críticas. La normativa europea de protección de servicios esenciales incluye evaluación de riesgos y medidas proporcionales frente a actos deliberados, daños accidentales y otras disrupciones. Esa preparación tiene sentido incluso cuando el autor de un incidente no se ha identificado. Las instituciones deben preservar la capacidad de actuar y compartir información sin esperar una sentencia sobre la autoría. Pero la preparación no debe comunicarse como confirmación de una guerra encubierta en todos los sectores. La diferencia entre previsión estratégica y respuesta a un hecho consumado evita pánico y facilita control parlamentario. España, como socio europeo, participa de esa necesidad de resiliencia con competencias nacionales específicas.
Los efectos sobre comunicaciones, puertos y cadenas de abastecimiento
La protección de infraestructuras no puede limitarse a aeropuertos. Los puertos, redes de energía, abastecimiento alimentario y telecomunicaciones están conectados y pueden sufrir interrupciones en cascada. El análisis de riesgos debe valorar dependencias y continuidad de servicios, con independencia de que la causa inicial sea un accidente, delito o fenómeno natural. Eso no significa que hoy se haya detectado un sabotaje en un puerto español o que existan daños confirmados a cables submarinos de la península como parte de esta misma campaña. La cobertura consultada menciona incidentes europeos de distintos sectores, pero no proporciona una atribución común demostrada. Los riesgos sistémicos justifican formación y protocolos, no la difusión de mapas de vulnerabilidades o instrucciones de intrusión que facilitarían daños.
La dimensión informativa: falsos vídeos, fuentes anónimas y etiquetas impactantes
La circulación de mensajes sobre amenazas suele acelerarse cuando una noticia contiene términos como bomba, espionaje o sabotaje. Un vídeo antiguo de evacuación puede reaparecer presentado como incidente reciente, y una atribución de un comentarista puede convertirse en supuesta declaración de un servicio de inteligencia. El protocolo OSINT debe conservar fuente primaria, hora, ubicación y secuencia de confirmaciones. Es preferible informar de que una autoridad activó medidas ante un aviso que deducir la existencia de explosivos. También resulta imprescindible identificar cuándo una publicación es una columna de opinión, un informe de investigación o una nota oficial. Que una hipótesis sea compatible con preocupaciones geopolíticas no la convierte en evidencia. La desinformación puede producirse tanto por intención como por una mala lectura de documentos.
La protección institucional exige métricas de respuesta
Un informe público útil sobre episodios de disrupción debería separar número de avisos recibidos, cuántos exigieron medidas, cuántos resultaron infundados y qué incidentes permanecen abiertos. Los totales pueden variar según que se cuenten vuelos, aeropuertos, correos o jornadas, por lo que una suma sin metodología puede crear alarmas artificiales. Sería importante documentar tiempos de restablecimiento de servicios y costes operacionales cuando la seguridad lo permita. Las fuerzas de seguridad también necesitan preservar evidencias digitales conforme a los procedimientos aplicables. Esas medidas no exigen publicar información sensible de protección de instalaciones ni identificar a personas cuya relación con un incidente no está acreditada. La transparencia más útil es metodológica, no sensacionalista.
Qué señales alterarían de verdad la evaluación sobre una campaña coordinada
El análisis cambiaría si las autoridades presentaran una atribución sustentada en evidencia técnica, un procedimiento judicial vinculara distintos avisos, se identificaran coordinadores comunes o se detectara un patrón material no explicable por imitaciones. También serían importantes nuevas amenazas que resultaran reales, aunque hoy no hay base para insinuar que eso haya ocurrido. La mera aparición de otra firma con nombre ruso o de una nueva columna política no bastaría. En relación con Ceuta, serían novedades sustantivas decisiones judiciales, informes desclasificados con nuevos datos o declaraciones verificadas que aclararan la cadena de avisos. La siguiente evaluación debe medir qué información adicional se ha obtenido, no reciclar los mismos episodios como si fueran ataques diarios.
Conclusión: análisis de riesgos para España sin una atribución fabricada
La publicación española de esta madrugada vincula la ola de disrupciones europeas con preocupaciones más amplias de seguridad híbrida y llama la atención sobre la frontera sur. El Estándar reconoce el interés estratégico de esa pregunta, pero separa tres cosas: incidentes comunicados y documentados, interpretaciones de su posible coordinación y atribuciones estatales no demostradas. Los avisos de bomba investigados fueron falsos como amenazas explosivas, aunque causaran respuestas operativas reales. La crisis de Ceuta tiene su propio expediente documental y judicial, que no puede fundirse sin pruebas con los correos a aeropuertos europeos. España necesita preparación, investigación trazable y comunicación proporcionada. Una hipótesis de inteligencia no debe publicarse como certeza, precisamente porque afecta a la seguridad y a la confianza de la población.