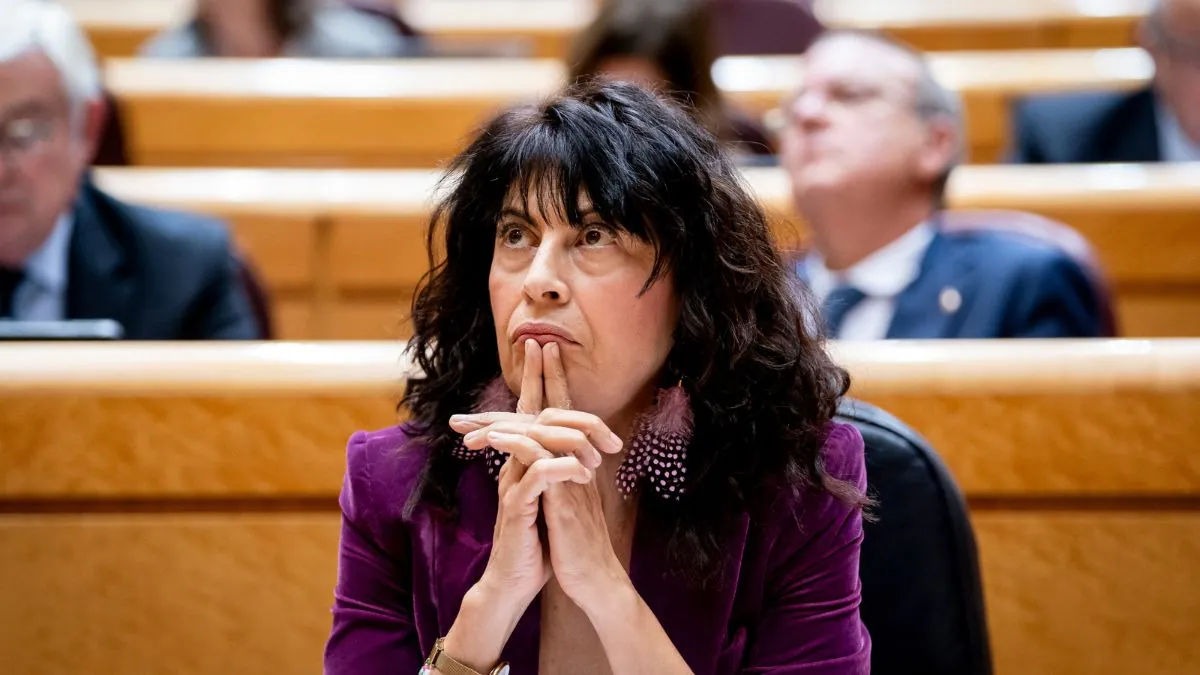
Madrid, 12 de noviembre de 2026. La Fiscalía Europea ha confirmado que este jueves se están realizando medidas de investigación en el Ministerio de Igualdad y en el Tribunal de Cuentas por un posible fraude que afectaría a fondos de la Unión Europea utilizados para adquirir pulseras telemáticas de vigilancia en casos de violencia de género. La operación cuenta con el apoyo de la Unidad Central Operativa (UCO) de la Guardia Civil y se inscribe en una causa abierta en 2025. La institución europea no ha comunicado quiénes son las personas investigadas, qué fondos concretos están bajo sospecha ni cuál podría ser el perjuicio económico.
La noticia concentra tres planos que conviene distinguir: la investigación penal de un eventual fraude, las deficiencias técnicas y administrativas ya documentadas por el Tribunal de Cuentas y la seguridad efectiva de las víctimas que dependen de estos dispositivos. La coincidencia con otras actuaciones recientes de la UCO añade interés político y electoral, pero no convierte investigaciones distintas en una sola causa ni permite anticipar culpabilidades.
Qué ha confirmado exactamente la Fiscalía Europea
La comunicación oficial de la Fiscalía Europea del 12 de noviembre establece cuatro datos concretos:
- Su oficina en Madrid está realizando diligencias en el Ministerio de Igualdad y el Tribunal de Cuentas.
- El objeto es un presunto delito de fraude que afectaría a fondos de la Unión Europea destinados a comprar pulseras de seguimiento telemático.
- Esos dispositivos se emplean para controlar medidas cautelares y prohibiciones de aproximación impuestas en procedimientos de violencia de género.
- La investigación se inició en 2025 y cuenta con apoyo operativo de la UCO.
La Fiscalía Europea añade que no facilitará más detalles en esta fase. Esa reserva importa: no existe en el comunicado una imputación pública contra la ministra Ana Redondo, un contratista determinado o una persona identificada. Tampoco figura una cifra de dinero presuntamente desviado ni una descripción de la conducta fraudulenta investigada. Los datos conocidos permiten informar de una pesquisa penal, no afirmar que el fraude ya esté probado.
¿Hubo un registro del Ministerio de Igualdad?
Los términos importan en una investigación judicial. La Fiscalía Europea habla de medidas de investigación. EFE informó de que agentes de la UCO acudieron a ambos organismos para reclamar información y que el Tribunal de Cuentas confirmó su presencia en relación con una solicitud de documentación.
Con los datos disponibles, no debe describirse automáticamente la actuación como un registro coercitivo ni atribuir incautaciones, detenciones o cacheos: esos extremos no están recogidos en la comunicación oficial consultada. Un requerimiento de documentos y una entrada y registro judicial no son sinónimos, aunque puedan producirse actuaciones de investigación en una sede pública.
La precisión protege al lector de dos errores opuestos: minimizar la existencia de una causa penal real o exagerar sus diligencias sin pruebas.
Por qué interviene una fiscalía europea y no solo la española
La Fiscalía Europea, también conocida como EPPO por sus siglas inglesas, es un organismo independiente encargado de perseguir delitos que puedan perjudicar los intereses financieros de la Unión. Su competencia nace aquí de la posible afectación de fondos comunitarios, no de una atribución general para investigar cualquier deficiencia en la atención a las víctimas de violencia de género.
Eso significa que una deficiencia de una pulsera, por grave que sea, no prueba automáticamente un fraude europeo. Para sostener una acusación penal tendría que acreditarse una conducta delictiva relacionada con la gestión, utilización o justificación de fondos de la UE y establecerse las responsabilidades que correspondan.
Tampoco cabe extraer la conclusión inversa: que el carácter técnico de los fallos impida investigar posibles irregularidades económicas. Son cuestiones diferentes que pueden examinarse a la vez, pero deben demostrarse por sus vías propias.
102,6 millones en contratos fiscalizados: lo que realmente significa la cifra
Para comprender el contexto económico, la referencia más sólida es el informe de fiscalización n.º 1695 del Tribunal de Cuentas y su nota de prensa del 23 de septiembre de 2026.
El Tribunal examinó los contratos de los ejercicios 2018, 2021 y 2023, por un importe conjunto de 102,6 millones de euros. De esa cantidad, 42,6 millones correspondían al contrato de 2023, financiado en parte con el Plan de Recuperación, Transformación y Resiliencia (PRTR). Ese último contrato estuvo vigente hasta mayo de 2026. La fiscalización también incluyó un contrato menor relacionado de 12.706,21 euros.
La cifra de 102,6 millones no es el valor de un fraude: es el importe agregado de los contratos analizados por el organismo fiscalizador. Del mismo modo, los 42,6 millones no representan por sí solos un daño cuantificado al presupuesto comunitario. La Fiscalía Europea no ha precisado qué importe ni qué operaciones concretas examina en su investigación penal.
La distinción no es formalista: permite al ciudadano saber cuánto se contrató, cuánto tuvo financiación europea y qué cantidades —si las hay— acabarían siendo consideradas irregulares tras el análisis de pruebas.
Qué protege una pulsera telemática y cómo funciona el sistema
Las denominadas pulseras antimaltrato se integran en un sistema de seguimiento de prohibiciones judiciales de aproximación. Su propósito es comprobar que la persona sometida a una orden de alejamiento respeta los límites fijados, detectar posibles quebrantamientos y aportar información útil para activar una respuesta protectora.
No se trata de un dispositivo aislado. Su eficacia depende de componentes físicos, geolocalización, comunicaciones, monitorización operativa, mantenimiento, centros de control y protocolos de reacción. Si falla uno de esos elementos, la protección puede deteriorarse aunque el brazalete siga colocado.
Este sistema de seguimiento telemático no debe confundirse sin más con la totalidad del sistema policial VioGén, que comprende herramientas y actuaciones adicionales de valoración y seguimiento del riesgo. El Tribunal de Cuentas lo sitúa como parte de una protección integral más amplia.
La fiscalización documentó errores de geolocalización, cortes y baterías deficientes
El informe público identificó graves deficiencias en la ejecución del contrato de 2023 durante buena parte de su vigencia, aunque señala que los problemas habían sido resueltos. Los principales fallos citados afectaron a la fiabilidad de los dispositivos, interrupciones del servicio, errores de geolocalización, baterías de escasa autonomía y retrasos en reparaciones.
Entre las observaciones especialmente sensibles, el Tribunal indicó que errores de ubicación permitieron acercamientos de agresores a víctimas. En un sistema cuyo objetivo es impedir o detectar esas aproximaciones, el dato tiene relevancia directa para la protección personal y para la evaluación de la calidad del contrato.
La fiscalización también informa de que en noviembre de 2025 el Ministerio encargó una auditoría tecnológica externa que corroboró vulnerabilidades críticas detectadas en los dispositivos. No sería correcto extrapolar esa constatación a todos los equipos de todos los periodos: la información publicada delimita los contratos y las incidencias fiscalizadas, no ofrece una estimación universal sobre cada pulsera instalada.
El organismo emitió ocho recomendaciones al Ministerio de Igualdad y defendió que la calidad y la fiabilidad debían prevalecer sobre el ahorro de costes en un contrato en el que pueden estar en juego la seguridad de las víctimas y la eficacia de las decisiones judiciales.
Los 123 requerimientos judiciales pendientes: un problema de información, no un número de agresores
Otro de los puntos más relevantes del informe se refiere al cambio de empresa prestadora del servicio. Según el Tribunal de Cuentas, los contratos de 2018 y 2021 no preveían un plan de transición para garantizar la continuidad. El contrato de 2023 tampoco lo contempló inicialmente y hubo que introducir una modificación contractual aprobada en julio de aquel año.
Los problemas de acceso a información histórica aportada por la anterior adjudicataria impidieron responder a 123 requerimientos judiciales pendientes. La situación se mantuvo hasta octubre de 2024, cuando el Ministerio comenzó a coordinar actuaciones para resolverla tras un requerimiento de la Fiscalía.
Es importante explicar qué expresa el número: son requerimientos documentales judiciales, no 123 mujeres desprotegidas identificadas, no 123 condenas anuladas y no 123 agresiones probadas. La pérdida o falta de acceso a registros sí puede entorpecer la respuesta de un juzgado, la reconstrucción de incidencias o la valoración de posibles incumplimientos; la consecuencia concreta en cada procedimiento requiere examen individual.
Un contrato de protección no termina con el suministro de dispositivos. También exige continuidad tecnológica, acceso a historiales, protocolos de migración y conservación de pruebas relevantes para procedimientos judiciales.
La AEPD no registró ninguna notificación de Igualdad: el antecedente revelado en octubre
La historia de las pulseras tiene otra dimensión: la protección de los datos personales de las víctimas y de las personas sometidas a seguimiento. El 19 de octubre de 2026, el periodista Marcos Sierra publicó en *The Objective* una investigación basada en una respuesta oficial de la Agencia Española de Protección de Datos (AEPD). Según la información, la autoridad de control confirmó que no constaba en sus registros una notificación del Ministerio de Igualdad sobre las incidencias descritas en la consulta.
La respuesta fue obtenida tras una solicitud de información pública formulada el 30 de septiembre de 2025. El escrito, según el periódico, tampoco identificó un expediente sobre una violación de seguridad de datos personales correspondiente a aquellos hechos. No se trata de una resolución sancionadora ni de una conclusión sobre fraude: es una respuesta administrativa respecto a lo que figura —o no figura— en los registros de la AEPD.
El dato exige una explicación verificable: ¿se evaluaron y documentaron los riesgos que podían representar los fallos del sistema para los datos personales de las víctimas? La falta de notificación no prueba automáticamente que existiera obligación de comunicar un incidente, pero tampoco revela qué evaluación hizo Igualdad ni qué documentación técnica conserva sobre ello.
La investigación penal de la Fiscalía Europea y el antecedente de la AEPD no son el mismo procedimiento. La primera examina posibles conductas fraudulentas con fondos de la UE; el segundo versa sobre el cumplimiento de obligaciones de gestión de incidentes de datos. La coincidencia de la tecnología examinada permite analizarlos juntos, sin presentarlos como delitos ya demostrados.
Qué exigen los artículos 33 y 34 del Reglamento de Protección de Datos
La AEPD explica en su información oficial, actualizada el 14 de septiembre de 2026, que una brecha de datos personales puede afectar a la confidencialidad, integridad o disponibilidad de información de personas identificadas o identificables. Una pérdida o alteración accidental de registros puede tener tanta relevancia como una revelación no autorizada: no hace falta, por definición, un ataque informático externo.
El artículo 33 del RGPD exige comunicar la brecha a la autoridad competente cuando sea probable que entrañe un riesgo para los derechos y libertades de las personas. Debe notificarse sin dilación indebida y, cuando sea posible, dentro de las 72 horas posteriores a conocer el incidente. Si existe un riesgo alto, el artículo 34 puede obligar también a informar sin dilación indebida a las personas afectadas, salvo las excepciones legales.
Pero no todo fallo de GPS, batería, alarma o cobertura constituye automáticamente una brecha de datos notificable. Debe comprobarse si hubo realmente destrucción, pérdida, alteración, comunicación o acceso no autorizado de datos personales —incluido un problema de disponibilidad— y evaluar el riesgo. Esta es una distinción jurídica decisiva para interpretar la información.
Existe además un requisito frecuentemente olvidado: incluso las brechas que no requieren notificación deben documentarse. La AEPD exige conservar los hechos, sus efectos y las medidas correctivas, con el fin de poder verificar el cumplimiento del Reglamento.
En consecuencia, el control no se agota al preguntar «¿hubo una notificación?». También hay que comprobar si existió un inventario de incidentes, quién valoró el riesgo, qué decisión se adoptó y qué razones documentadas la justificaban.
El detalle más sensible: los datos históricos necesarios para los juzgados
El Tribunal de Cuentas señaló que, después del cambio de adjudicatario, hubo falta de acceso a registros históricos que impidió contestar durante un periodo a 123 requerimientos judiciales pendientes. Es un problema de continuidad documental y de prestación de un servicio de protección acreditado en la fiscalización. Por su naturaleza, también merece análisis desde la perspectiva de la disponibilidad de datos personales, pero no permite concluir por sí solo que se produjera una brecha del RGPD que debiera notificarse.
Para determinarlo sería necesario examinar exactamente qué datos no estuvieron disponibles, durante cuánto tiempo, qué categorías de personas estaban afectadas, qué controles de recuperación existían y si el riesgo para sus derechos y libertades rebasó el umbral legal. También sería esencial averiguar si las incidencias investigadas por The Objective y las descritas por el Tribunal se solapaban en fechas y sistemas. No consta aquí esa equivalencia documental.
La información sobre medidas de alejamiento tiene una sensibilidad obvia: puede revelar ubicaciones, restricciones judiciales, episodios de riesgo y otros detalles que nunca deben publicarse de manera identificable. Las preguntas de transparencia han de dirigirse a contratos y controles, no a exponer los datos de víctimas.
La documentación concreta que debería permitir despejar dudas
Una evaluación rigurosa de la actuación administrativa debería apoyarse al menos en cinco categorías de pruebas:
- Registro de incidencias y alertas: qué falló, cuándo, durante cuánto tiempo y con qué consecuencias para la prestación.
- Evaluaciones de riesgo para datos personales: si se determinó una pérdida de disponibilidad, integridad o confidencialidad y qué derechos podían verse comprometidos.
- Decisiones documentadas de notificación o no notificación: criterios empleados, responsables que intervinieron y comunicaciones realizadas.
- Plan de transición de proveedor: garantías de traspaso de históricos, pruebas de recuperación y continuidad de acceso para juzgados.
- Seguimiento contractual: informes de cumplimiento, penalizaciones, auditorías y medidas de corrección.
No se está afirmando que esos documentos no existan. Son las pruebas necesarias para saber si la administración actuó con la diligencia exigible. El silencio de un registro administrativo no equivale automáticamente a una infracción; en cambio, la inexistencia de documentación de una brecha evaluable, si llegara a probarse, plantearía un problema propio de rendición de cuentas.
La respuesta de Igualdad no elimina la necesidad de verificar
La ministra Ana Redondo aseguró este 12 de noviembre que los fondos fueron utilizados correctamente, ofreció colaboración con los investigadores y sostuvo que el contrato actual subsana problemas anteriores. Su posición debe constar en la noticia, pero no sustituye los expedientes, los informes técnicos ni las evaluaciones de protección de datos.
El cuadro documental es ahora más amplio: un tribunal fiscalizador detectó graves deficiencias; una información basada en una respuesta de la AEPD revela ausencia de aviso registrado sobre ciertos incidentes; y la Fiscalía Europea investiga un posible fraude de fondos comunitarios. Son tres hechos o procedimientos diferentes que exigen respuestas diferenciadas. De ahí surge la fuerza de la investigación periodística, sin necesidad de atribuir culpabilidades que aún no están establecidas.
Qué ha dicho el Ministerio de Igualdad
La ministra Ana Redondo aseguró este jueves que su departamento colaborará con la investigación y defendió que los fondos fueron destinados a su finalidad. Según la información de EL PAÍS, la ministra calificó la investigación como una cuestión que no es nueva y ofreció entregar la documentación requerida.
Es la posición comunicada por la responsable política del departamento. No equivale a una conclusión de la Fiscalía Europea ni permite descartar la investigación; de igual forma, el inicio de diligencias tampoco invalida por sí solo la presunción de inocencia de las personas que pudieran acabar afectadas.
Para evaluar la actuación administrativa deberán separarse al menos tres cuestiones: qué contratos se formalizaron, si el servicio cumplió las condiciones comprometidas y si la financiación europea se justificó de conformidad con las reglas aplicables.
Las tres actuaciones recientes de la UCO: dos autoridades diferentes
En los últimos días se han conocido tres actuaciones de investigación relevantes con participación de la UCO, pero sería incorrecto presentarlas como tres operaciones encargadas por la Fiscalía Europea sobre una misma trama.
6 de noviembre, fondos ferroviarios. La Fiscalía Europea informó de diligencias en Adif, la Agencia Estatal de Seguridad Ferroviaria y el Tribunal de Cuentas sobre un posible fraude en fondos destinados a renovar sistemas de seguridad, señalización y comunicaciones de la línea de alta velocidad Madrid–Sevilla. La investigación se abrió de oficio tras el accidente de Urda del 28 de octubre. La propia Fiscalía indicó que ya existía otra investigación sobre la línea desde marzo de 2026.
12 de noviembre, pulseras antimaltrato. La Fiscalía Europea confirma las medidas de investigación que afectan a Igualdad y al Tribunal de Cuentas, con apoyo de la UCO. La causa comenzó en 2025.
12 de noviembre, contabilidad del PSOE. Ese mismo día se conoce otra actuación de la UCO en el Tribunal de Cuentas por orden del juez Ismael Moreno, de la Audiencia Nacional, para solicitar documentación sobre la contabilidad y los pagos en efectivo del PSOE dentro de una pieza separada del caso Koldo. Esta tercera diligencia no está dirigida por la Fiscalía Europea.
La coincidencia de sede en algunas diligencias tampoco significa que respondan a idénticos indicios. El Tribunal de Cuentas conserva y fiscaliza información pública que distintos investigadores pueden requerir en expedientes separados.
El debate sobre el gasto en software público: Kit Digital e infoDANA
La investigación de las pulseras antimaltrato plantea una pregunta que se extiende a otras inversiones del Estado: ¿cómo se comprueba que el dinero gastado en tecnología se traduce en servicios útiles, fiables y seguros? El interrogante es técnico, económico y político. Un contrato cumplido formalmente no equivale siempre a una experiencia satisfactoria para la ciudadanía, y un servicio deficiente no significa automáticamente que se haya cometido un delito.
Dos programas públicos ofrecen elementos de contraste —Kit Digital e infoDANA Recuperación—, aunque pertenecen a organismos, contratos y finalidades distintos. Ninguna de las fuentes examinadas demuestra que estén conectados con la causa penal de las pulseras. Su valor periodístico consiste en comparar los modelos de evaluación, la transparencia de costes y los resultados de la inversión digital.
Kit Digital: 2.000 euros para presencia web y una exigencia legítima de resultados
El Programa Kit Digital, gestionado por Red.es con financiación del Plan de Recuperación, incluyó en el segmento de microempresas la categoría «Sitio web y Presencia básica en Internet», con una ayuda máxima de 2.000 euros y un periodo de prestación del servicio de 12 meses, según la convocatoria oficial de Red.es. La cifra de 2.000 euros corresponde a una categoría regulada; no significa que cada empresa digitalizadora cobre exactamente esa cantidad por una simple página de aterrizaje ni que todo servicio entregado sea idéntico.
Una solución profesional de presencia online no debería valorarse solo por cuántas páginas aparecen en pantalla. Para medir su utilidad real hace falta comprobar aspectos como: acceso de la empresa beneficiaria al dominio y al contenido, estabilidad del alojamiento, funcionamiento de formularios y canales de contacto, accesibilidad, seguridad, rendimiento en móvil, posibilidad de actualización y adecuación a las funciones contratadas.
Si el objetivo del programa es modernizar negocios, también importa distinguir entrega administrativa de resultado de negocio. Una web puede estar técnicamente publicada y, sin embargo, no captar solicitudes, no permitir gestionar pedidos, no ser utilizada o dejar a su propietario sin control del activo digital. El valor público del gasto solo puede conocerse mejor si se mide qué entregables se aceptaron, qué uso posterior tuvieron y qué controles se aplicaron para evitar soluciones meramente nominales.
La comparación directa entre presupuestos de páginas web profesionales, proyectos corporativos y bonos subvencionados requiere comprobar el alcance de cada contrato; de otro modo, el precio aislado no constituye prueba de sobrecoste. Pero sí justifica exigir desglose de prestaciones, criterios de aceptación y capacidad real de mantenimiento.
El Tribunal de Cuentas fiscalizó Red.es y detectó deficiencias, sin declarar fraudulento todo el programa
El 27 de febrero de 2026, el Tribunal de Cuentas publicó su fiscalización de Red.es. El informe examinó la gestión de 4.345 millones de euros del Plan de Recuperación entre 2021 y 2024, de los que 3.067 millones correspondían al Programa Kit Digital.
El organismo constató que, a 31 de diciembre de 2024, se habían ejecutado 4.046 millones, pero los pagos efectuados ascendían a 1.016 millones, aproximadamente una cuarta parte del importe ejecutado. Entre los pagos pendientes, el grueso estaba relacionado con Kit Digital. La fiscalización también detectó que una proporción reducida de beneficiarios, el 0,1 %, no cumplía los requisitos para recibir la ayuda y formuló recomendaciones para reforzar planificación, controles internos, registros de seguimiento y metodología de medición de hitos.
Hay que reproducir igualmente la conclusión general: el Tribunal consideró que Red.es se ajustó, en términos generales, a la normativa aplicable y que los sistemas implantados incluían medidas de prevención del fraude y de los conflictos de intereses, aunque identificó oportunidades de mejora. El documento no afirma que todos los sitios web subvencionados fueran inútiles ni que todos los agentes digitalizadores se enriquecieran ilegalmente.
La Comisión Mixta Congreso-Senado instó en 2026 a remitir información individualizada sobre agentes digitalizadores y subcontratistas que pudieran haber intervenido sin cumplir requisitos, y sobre expedientes con incidencias de puntuación, cartas de apoyo o criterios de valoración. Esta petición parlamentaria refleja una vía concreta de fiscalización de posibles irregularidades, que no puede confundirse con una condena general.
También se han divulgado casos individuales de beneficiarias que denunciaron problemas con agentes digitalizadores y páginas web. Son relatos que merecen revisión contractual y administrativa, pero no permiten extrapolar un patrón universal a cientos de miles de expedientes sin una muestra representativa.
infoDANA Recuperación: 277.262,42 euros y un indicador de uso inicial bajo
Otro antecedente es la plataforma infoDANA Recuperación, impulsada por el Ministerio de Política Territorial y Memoria Democrática después de las inundaciones de octubre de 2024 en la Comunidad Valenciana. Según una respuesta parlamentaria del Gobierno divulgada por Europa Press el 1 de marzo de 2026, el desarrollo conjunto de la web y la aplicación móvil supuso 277.262,42 euros, mediante un encargo a la empresa pública Tragsatec.
La misma respuesta comunicó 839 visitas a la web y 732 descargas de la aplicación entre el 26 de noviembre y el 2 de diciembre, un periodo de siete días. Son datos acotados: no pueden presentarse como el total histórico de uso del sistema ni permiten concluir sin más que cada descarga corresponda a una persona distinta o que las visitas de la web sean equivalentes a usuarios únicos.
El caso ofrece, sin embargo, una cuestión de rendimiento público muy concreta: ¿qué nivel de utilización esperaba el organismo contratante durante el lanzamiento y qué medidas aplicó cuando la difusión fue limitada? ¿Qué pruebas de accesibilidad, rendimiento, disponibilidad y utilidad se realizaron antes de aceptar el producto? ¿Qué mantenimiento, licencias, seguridad y soporte estaban incluidos en el presupuesto?
ADSLZone publicó en marzo de 2026 críticas técnicas sobre accesibilidad, privacidad y diseño de la plataforma. Esas críticas pertenecen al análisis del medio y no se han sometido en esta investigación a una auditoría independiente reproducible de cumplimiento de normas WCAG, rendimiento o RGPD. Por eso no es correcto asegurar, a partir de esas reseñas, que la aplicación nunca funcionó o que el gasto constituyó una estafa.
Hay otro error frecuente que debe evitarse: infoDANA Recuperación no es el sistema Argos de la Generalitat Valenciana, sobre el que Valencia Plaza documentó retrasos y falta de operatividad cuando ocurrió la DANA de octubre de 2024. Son proyectos diferentes, con organismos y objetivos propios. Mezclarlos genera una cifra engañosa sobre qué tecnología debía haber funcionado durante la emergencia y cuál nació para informar sobre la recuperación posterior.
Quién responde cuando la ministra no es ingeniera: dirección política, técnicos, contratos y supervisión
La biografía oficial de Ana Redondo identifica a la ministra como doctora en Derecho Constitucional, licenciada en Derecho y profesora universitaria, con trayectoria en las Cortes de Castilla y León y en el Ayuntamiento de Valladolid. No se presenta como desarrolladora de software, pero tampoco consta que programara personalmente las pulseras o que hubiera ocupado un puesto técnico reservado por ley a ingenieros informáticos.
La expresión «intrusismo profesional» tiene un significado jurídico específico, vinculado al ejercicio de actos propios de profesiones que requieren determinados títulos habilitantes. La ausencia de formación como programadora no constituye por sí misma intrusismo en quien dirige un ministerio ni acredita responsabilidad penal por la programación realizada por proveedores. Presentarlo así sería un error jurídico y causal.
Lo que sí cabe exigir a la dirección política y administrativa es un marco verificable de responsabilidad por la contratación y supervisión:
- Definir necesidades reales: qué debía resolver la tecnología, qué amenazas y fallos previsibles existían y qué impacto tendrían sobre personas protegidas.
- Adjudicar con criterios apropiados: no limitar la decisión al precio cuando están en juego seguridad, fiabilidad o continuidad de un servicio crítico.
- Exigir controles de aceptación: comprobar el funcionamiento con pruebas y registros antes de aceptar el servicio, con criterios previamente establecidos.
- Supervisar proveedores: documentar incidencias, penalizaciones, remedios contractuales y obligaciones de entrega de información al cambiar de adjudicatario.
- Proteger los datos: realizar evaluaciones de riesgo y documentar las decisiones relacionadas con el RGPD y el acceso a históricos.
- Rendir cuentas sobre resultados: publicar indicadores agregados de disponibilidad, tiempos de reparación, interrupciones, reclamaciones y mejora del servicio, sin exponer datos sensibles.
La responsabilidad política por la gestión pública y la responsabilidad penal individual no son equivalentes. La primera puede evaluarse mediante expedientes, decisiones, controles y resultados. La segunda requiere probar conductas tipificadas y atribuirlas a personas concretas conforme al procedimiento judicial.
Qué auditoría tecnológica permitiría verificar el dinero gastado en las pulseras
Un control independiente de este contrato tendría que responder a preguntas más precisas que «¿se pagaron los dispositivos?». Como mínimo, convendría obtener y verificar:
- Pliegos y cambios contractuales: requisitos de disponibilidad, precisión de geolocalización, autonomía, comunicaciones, mantenimiento, seguridad y continuidad.
- Pruebas de aceptación: resultados reales antes del despliegue, criterios de rechazo y comprobación de prestaciones ofrecidas por las empresas.
- Registros agregados de fallos: número y severidad de incidencias, tiempo medio de reparación y evolución por proveedor y versión de dispositivo, sin publicar datos identificativos de víctimas.
- Auditoría de la migración: cumplimiento del plan de transición, interoperabilidad, acceso a registros históricos y explicación del bloqueo de requerimientos judiciales.
- Controles de datos personales: evaluaciones de riesgo, registros de incidentes, análisis de necesidad de notificación y documentación de medidas correctivas.
- Costes desglosados: dispositivos, centros de monitorización, licencias, soporte, sustituciones, desarrollo, servicios y subvención comunitaria efectivamente aplicada.
- Responsables de aprobación y supervisión: órganos de contratación, responsables del contrato, informes técnicos, actas de conformidad y requerimientos de subsanación.
- Garantías judiciales: cadena de conservación de información, disponibilidad de evidencias, protocolos para atender órdenes judiciales y su implantación efectiva.
Una auditoría semejante permitiría evaluar si se pagó por tecnología adecuada, si se prestó el servicio contratado, qué riesgos se asumieron y quién tomó las decisiones relevantes. Por ahora, el informe del Tribunal de Cuentas demuestra deficiencias; la Fiscalía Europea investiga un posible fraude financiero; y los contratos y datos operativos completos requieren nuevas comprobaciones para establecer responsabilidades personales.
La pregunta que une estos casos sin inventar una trama común
Kit Digital, infoDANA y las pulseras antimaltrato ilustran tres maneras diferentes de adquirir o financiar tecnología con dinero público: subvenciones distribuidas entre miles de pymes, desarrollo de una herramienta informativa de recuperación tras una catástrofe y contratación de un sistema crítico de protección judicial.
Los tres permiten plantear la misma exigencia profesional: no basta acreditar que existe una factura o un archivo entregado; importa saber qué servicio recibió el ciudadano, qué riesgos fueron controlados y cómo se verificó el beneficio de la inversión.
En cambio, no hay documentación aquí que permita atribuir a los tres programas una misma organización de fraude, contratos cruzados, reparto de fondos o responsabilidad penal común. La crítica al rendimiento del gasto público puede ser severa y rigurosa precisamente porque descansa en cifras oficiales, obligaciones contractuales y preguntas de auditoría concretas.
La proximidad del 29N: el dato electoral y sus límites
La actuación se hace pública 17 días antes de las elecciones generales del 29 de noviembre de 2026, convocadas por el Real Decreto 806/2026 publicado en el BOE. La campaña oficial comienza el 13 de noviembre y termina el 27.
Esta cercanía temporal da a los acontecimientos relevancia política, pero no acredita intenciones electorales de la Fiscalía, el juez o los agentes. De hecho, la investigación sobre pulseras se inició en 2025 y otras líneas de investigación tienen cronologías propias. Las coincidencias deben narrarse como tales, no transformarse en una relación causal no demostrada.
La rendición de cuentas sobre contratos y seguridad de las víctimas interesa al público con independencia de qué formación gobierne o de qué resultado arrojen las urnas.
Cronología contrastada para situar la historia
- 2018 y 2021: contratos del sistema telemático que el Tribunal de Cuentas incluye en su fiscalización.
- 2023: nuevo contrato de 42,6 millones, con financiación parcial del PRTR; se modifica para incorporar un plan de transición.
- Hasta octubre de 2024: problemas de acceso a históricos que impidieron responder durante un periodo a 123 requerimientos judiciales pendientes.
- 2025: la Fiscalía Europea inicia su investigación sobre la posible afectación de fondos comunitarios. En noviembre, una auditoría tecnológica externa encargada por Igualdad corroboró vulnerabilidades críticas.
- Mayo de 2026: termina la vigencia del contrato de 2023 examinado por el Tribunal.
- 22 y 23 de septiembre de 2026: aprobación y difusión del informe del Tribunal de Cuentas.
- 6 de noviembre de 2026: diligencias de la Fiscalía Europea, con apoyo de la UCO, sobre fondos para sistemas de seguridad ferroviaria.
- 12 de noviembre de 2026: nuevas diligencias europeas sobre pulseras; por otra vía judicial, la UCO recaba documentación de las cuentas del PSOE.
Preguntas que puede hacerse el lector
¿Está demostrado el fraude de las pulseras? No. La Fiscalía Europea confirma una investigación penal sobre un posible fraude, no una condena ni una imputación pública individualizada.
¿Han quedado demostrados fallos del sistema? Sí, el Tribunal de Cuentas describe deficiencias técnicas, de prestación y de continuidad documental en los contratos analizados. Determinar qué incumplimientos tienen relevancia penal es otra cuestión.
¿Los 42,6 millones son dinero defraudado? No. Es el importe del contrato de 2023 examinado en la fiscalización, parcialmente financiado con fondos europeos.
¿Por qué acudió la UCO al Tribunal de Cuentas? Porque conserva documentación y resultados de fiscalización relevantes para las investigaciones. Los agentes también solicitaron información sobre el PSOE en una actuación separada ordenada por un juez español.
¿Qué pasó con los 123 requerimientos? El Tribunal señala que no pudieron contestarse durante un periodo por problemas de acceso a información histórica. No se dispone aquí de un desglose sobre el resultado posterior de cada expediente.
¿Las diligencias significan que las víctimas actuales están en peligro por estos mismos fallos? No puede afirmarse esa conclusión general a partir de los datos conocidos. La fiscalización describe defectos de un periodo concreto y afirma que se resolvieron; la vigilancia y comprobación del servicio deben mantenerse.
¿Quién responde por la investigación? La Fiscalía Europea dirige el procedimiento de fraude de fondos de la UE; el Ministerio ha manifestado su colaboración y el Tribunal de Cuentas aporta el trabajo de control externo. Las responsabilidades, de existir, deberán establecerse mediante las pruebas y los procedimientos competentes.
Qué queda por conocer
La investigación todavía debe aclarar qué partidas europeas son relevantes, qué documentos se han reclamado, si hubo prácticas constitutivas de fraude, a qué personas o entidades se podrían atribuir y cuáles fueron las consecuencias patrimoniales reales. Ninguna de estas respuestas puede sustituirse por una suposición basada únicamente en el importe de los contratos o en la existencia de fallos tecnológicos.
Lo que sí está acreditado obliga a examinar la cuestión con rigor: se gastaron recursos públicos importantes en tecnología destinada a cumplir órdenes judiciales; un órgano fiscalizador detectó problemas de funcionamiento y trazabilidad; y una fiscalía penal europea investiga ahora si, además, existieron conductas fraudulentas relacionadas con fondos de la Unión.
En una política de protección de víctimas, el objetivo de la investigación no es ganar un debate partidista: es esclarecer el dinero, garantizar que los dispositivos funcionan y evitar que las decisiones judiciales dependan de sistemas técnicamente inseguros.
Documentación y fuentes consultadas
- Fiscalía Europea: comunicado oficial sobre Igualdad y Tribunal de Cuentas (12/11/2026).
- Tribunal de Cuentas: nota oficial de fiscalización (23/09/2026).
- Tribunal de Cuentas: resultados de fiscalizaciones, informe 1695.
- EFE: actuación de la UCO y solicitud de información (12/11/2026).
- Fiscalía Europea: diligencias sobre seguridad ferroviaria (06/11/2026).
- RTVE: UCO y contabilidad del PSOE, actuación judicial distinta (12/11/2026).
- BOE: Real Decreto 806/2026 de convocatoria electoral.
- *The Objective*, Marcos Sierra: ausencia de comunicación de Igualdad a la AEPD (19/10/2026).
- AEPD: notificación de brechas a la autoridad, artículos 33 y 34 RGPD.
- Red.es: convocatoria Kit Digital para segmento III y categoría de sitio web.
- Tribunal de Cuentas: fiscalización Red.es y Programa Kit Digital (27/02/2026).
- BOE: resolución parlamentaria sobre mejoras de control y agentes digitalizadores.
- Europa Press: respuesta parlamentaria del Gobierno sobre coste y uso inicial de infoDANA (01/03/2026).
- La Moncloa: biografía profesional y formación de Ana Redondo.
- ADSLZone: críticas a la plataforma infoDANA y su diseño.
- Valencia Plaza: Argos de la Generalitat aún no estaba operativo cuando ocurrió la DANA.