La novedad de madrugada: una guía oficial que no aborda una tecnología nueva
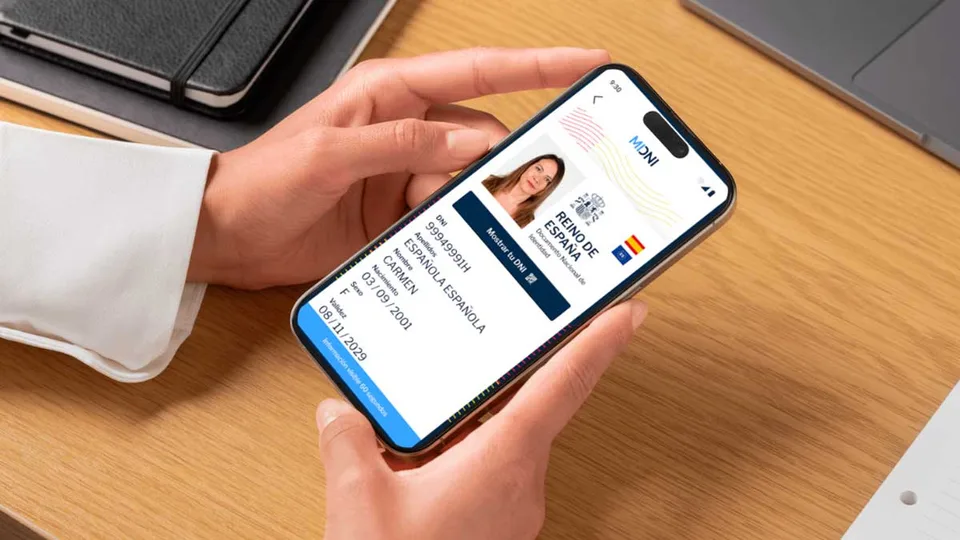
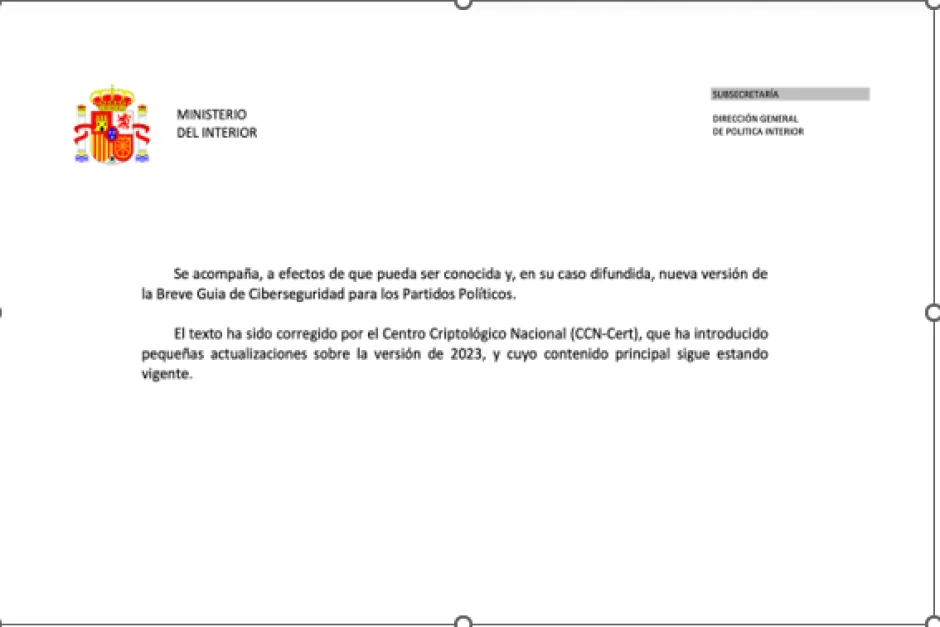
Una investigación documental publicada a las 04:30 del sábado 14 de noviembre revela una omisión en la Breve Guía de Ciberseguridad para Partidos Políticos remitida por la Dirección General de Política Interior de cara a las elecciones generales del 29 de noviembre. El documento, fechado en octubre de 2026 y anunciado por la Junta Electoral Central, mantiene una estructura basada en el texto de 2023 y no incluye instrucciones específicas sobre MiDNI, los códigos temporales de identificación o los equipos lectores que utilizarán las mesas. La omisión contrasta con la contratación de 61.603 terminales de verificación para el proceso electoral. La noticia no es una demostración de fraude ni de que el sistema se encuentre comprometido. Es una cuestión de gobernanza: qué documento tiene por destinatario a cada colectivo, quién prepara la orientación de seguridad y cómo se comunican los riesgos de una infraestructura nueva antes de desplegarla.
La función declarada de la guía: proteger a las organizaciones políticas
El manual remitido a las candidaturas es, ante todo, una guía de ciberseguridad para partidos políticos. Sus capítulos tradicionales tratan protección de información, acceso a datos, dispositivos móviles, servicios de internet, redes sociales, gestión de incidentes y formación de usuarios. Por tanto, la ausencia de referencias a MiDNI puede indicar que el documento se concentra en los sistemas de los partidos y no en los procedimientos de identificación a cargo de las mesas. Esa distinción es relevante antes de denunciar una omisión como incumplimiento legal: para atribuir una obligación concreta habría que demostrar que la guía debía cubrir necesariamente los verificadores electorales. Al mismo tiempo, una campaña con nuevas herramientas digitales puede necesitar instrucciones complementarias destinadas a sus usuarios reales. La pregunta no es solo qué falta en el manual, sino si existe otro protocolo específico, a quién se entrega y cómo se comprueba su aplicación.
Qué se cambió entre las versiones de 2023 y 2026
Según la documentación comparada por El Debate, la introducción del manual de octubre de 2026 reconoce que el Centro Criptológico Nacional, a través del CCN-CERT, efectuó cambios menores respecto a mayo de 2023. El artículo identifica correcciones formales, ajustes de redacción y la retirada de una recomendación sobre renovación periódica de contraseñas. La arquitectura general conserva categorías habituales de seguridad informática. Es importante no presentar la reutilización parcial como un defecto técnico probado: una buena práctica de protección de credenciales puede seguir siendo válida tres años después. Interior comunicó el 6 de noviembre que los equipos destinados a las mesas se distribuirán con instrucciones específicas sobre su utilización, un dato oficial que obliga a matizar la crítica: la ausencia del tema en la guía para partidos no significa ausencia de instrucciones para las mesas. Lo pendiente es conocer el contenido completo de ese material, comprobar su entrega y determinar si explica también las garantías técnicas de los dispositivos. La evaluación exige inventariar manuales y destinatarios, no dar por inexistente toda la documentación porque una guía de partidos no mencione una aplicación concreta.
Los terminales: un contrato que supera los siete millones
El medio informa de que Interior suscribió el 21 de octubre un contrato de emergencia con Telefónica Defensa y Seguridad por 7.000.455 euros para alquilar 61.603 terminales destinados a verificar credenciales digitales. El importe medio es de aproximadamente 113,64 euros por equipo si se divide la adjudicación entre los dispositivos anunciados. Esa media no determina el coste de adquisición de cada unidad, porque se trata de un servicio de alquiler cuyo alcance puede incluir prestaciones adicionales. La distribución y recogida por Correos conllevan otras condiciones económicas, documentadas en la regulación oficial publicada a finales de octubre. El valor de estas cifras es permitir preguntas de fiscalización: qué comprende el precio, cómo se verifica la entrega y devolución y qué garantías contractuales aseguran el uso legítimo. La contratación por sí misma no demuestra sobreprecio ni desvío de fondos.
El BOE confirma la modificación del dispositivo electoral
La Orden PJC/1129/2026, publicada en el Boletín Oficial del Estado, modificó las obligaciones de servicio público del operador postal universal en los procesos electorales para incluir expresamente la distribución y recogida de dispositivos de lectura del código QR de MiDNI. El texto justifica la medida por la necesidad de que las mesas puedan comprobar la identidad conforme a las garantías exigidas por la Junta Electoral. Se trata de una referencia normativa directa, no únicamente de la interpretación de un periódico. La orden no acredita por sí sola que cada equipo haya sido recibido, configurado y probado en su mesa correspondiente; esos son hechos posteriores que necesitan trazabilidad. Tampoco incorpora toda la auditoría del software en su contenido. La distinción entre decisión legal de distribuir equipos y comprobación operativa de su estado importa cuando hay decenas de miles de terminales.
La Junta Electoral publica la guía como información a partidos
El portal de la Junta Electoral Central registra el 29 de octubre de 2026 la distribución de una guía de ciberseguridad facilitada por Interior para partidos políticos. Esta referencia permite verificar la existencia y oportunidad del material oficial, aunque un enlace de portada no sustituye al examen de todas sus páginas. El reportaje de esta madrugada sostiene que la guía no contiene referencias a MiDNI o a verificadores electorales; ese contraste debería poder reproducirse conservando el PDF auténtico y su versión. La redacción no afirma que una búsqueda de palabras baste para auditar exhaustivamente la eficacia de un manual: un documento puede abordar riesgos de manera genérica sin nombrar cada sistema. La conclusión relevante es que no ofrece orientación específica visible sobre el nuevo procedimiento, lo que merece una respuesta sobre manuales complementarios.
Certificar una aplicación no equivale a supervisar toda su cadena de uso
Interior manifestó anteriormente que MiDNI había sido evaluada y certificada por el Centro Criptológico Nacional. Esa declaración debe distinguirse de la seguridad de los terminales de terceros utilizados para comprobar una credencial. Un sistema puede tener varios componentes legítimos, cada uno con requisitos de configuración y supervisión. También deben separarse las responsabilidades de quien desarrolla la aplicación, quien opera el verificador, quien distribuye los equipos y quien los utiliza en la mesa. Una certificación puede tener un alcance definido que no incluya todas esas fases. No se dispone aquí del informe técnico íntegro ni de su alcance exacto; por tanto, el artículo no niega una certificación que Interior afirma existente ni presume que los terminales están comprometidos. Pide documentación sobre qué fue auditado y quién supervisa la cadena completa.
Qué significa gobernanza de ciberseguridad electoral
Un proceso electoral requiere identificar responsables de información, prevención, respuesta a incidencias y supervisión técnica. Las redes de coordinación pueden integrar administraciones, especialistas y órganos electorales sin que todos desempeñen la misma función. La Dirección General de Política Interior tiene competencias en organización y relación con órganos electorales; el CCN-CERT aporta experiencia técnica; la Junta Electoral adopta decisiones dentro de su ámbito jurídico. Una guía para partidos puede tener fines distintos de un manual para mesas. La evaluación pública debe preguntar dónde se asigna cada responsabilidad y qué documento regula los problemas que puedan aparecer el día de la votación. Sin mapa de funciones, el debate corre el riesgo de culpar a un órgano por tareas ajenas o de dejar sin respuesta una omisión real por confusión competencial.
Riesgo técnico y prueba de manipulación son categorías diferentes
Los especialistas consultados por El Debate advierten de posibilidades como equipos con configuraciones no autorizadas, software que no corresponda al verificador esperado o servicios que imiten interfaces legítimas. Se trata de categorías generales de riesgo para sistemas digitales, no de una incidencia real demostrada durante esta elección. La presencia de una vulnerabilidad hipotética no equivale a un ataque ejecutado ni a votos fraudulentos emitidos. Para sostener un compromiso concreto harían falta registros, peritajes y constatación de operaciones no autorizadas. Este análisis no ofrece instrucciones para manipular dispositivos de las mesas o eludir la identificación electoral. El interés público es conocer si existen procedimientos de autenticación de software, inventario de equipos y respuesta ante incidencias. La preparación no debe convertirse en un manual de explotación ni en una afirmación sin pruebas.
La trazabilidad física también importa
Distribuir más de 61.000 terminales implica contar dispositivos, registrar entregas y documentar devoluciones. Un inventario fiable permite saber qué equipos están destinados a cada proceso, qué unidad recibe cada lote y qué incidencia requiere atención. Esos controles son relevantes incluso cuando la aplicación instalada sea segura. Una guía de ciberseguridad puede no incorporar detalles logísticos porque se trate de otro ámbito, pero la Administración debe poder identificar dónde se establecen los protocolos de custodia y supervisión. El BOE contempla el papel del operador postal en la distribución, mientras que la seguridad del equipo requiere funciones adicionales que deben ser asignadas formalmente. La transparencia pública puede describir los procedimientos de control sin revelar identificadores, credenciales o configuraciones sensibles cuya difusión perjudicaría la seguridad del proceso.
La protección de datos del elector requiere una evaluación independiente
El hecho de que una mesa compruebe una identidad digital genera preguntas sobre minimización, consulta y conservación de datos. Debe diferenciarse la acreditación de una persona del contenido de su voto, que responde a un procedimiento secreto. Expertos citados por la investigación describen supuestos en los que un terminal indebidamente configurado podría recopilar información que no necesita, pero no presentan una prueba de que el Ministerio esté realizando ese tratamiento ilícito. El análisis público debe evitar esa acusación categórica. Para evaluar privacidad son pertinentes finalidades legales, flujos de información, responsabilidades del tratamiento y plazos de conservación. Las obligaciones derivadas del Reglamento General de Protección de Datos son compatibles con la organización electoral y no se satisfacen únicamente mostrando que una credencial es auténtica.
Una omisión editorial no determina la validez de la elección
La inexistencia de un apartado específico sobre MiDNI en la guía para partidos puede resultar sorprendente, especialmente si no hay material complementario, pero no anula automáticamente acuerdos de la Junta Electoral, contratos públicos ni sufragios futuros. La validez de las operaciones electorales se rige por normas y controles propios, y sus incidencias deben acreditarse ante las autoridades correspondientes. Presentar la guía como prueba de que habrá fraude en el 29-N sería una inferencia que el material no soporta. La posición crítica correcta es exigir una explicación documental de cómo se ha formado a las personas responsables y qué verificaciones se han realizado antes de la jornada. Una irregularidad administrativa, una insuficiencia de comunicación o una vulnerabilidad técnica potencial no son categorías equivalentes.
La diferencia respecto a la controversia anterior sobre MiDNI
EL ESTÁNDAR ya trató en un borrador de esta misma parrilla el acuerdo de la Junta Electoral que condiciona el uso de MiDNI a la comprobación del código temporal, así como las dudas de auditoría de los equipos. Esta pieza no pretende repetir ese expediente. Su novedad es comparar un manual de ciberseguridad distribuido a partidos con un despliegue financiado mediante un contrato y regulado por el BOE. La pregunta central es de responsabilidad y documentación: qué formación reciben los diferentes actores y quién debe demostrar que el procedimiento no depende únicamente de una guía genérica. La mención breve a la autorización electoral sirve como marco legal, no como reproducción del análisis técnico anterior. Esta distinción permite ampliar la investigación sin contar el mismo hecho como dos supuestas exclusivas.
Preguntas que pueden responderse con documentos concretos
Interior podría publicar, sin comprometer seguridad, el alcance de la certificación de MiDNI, los protocolos de entrega y revisión de terminales, la existencia de instrucciones específicas a las mesas y la relación entre el manual genérico y los documentos operativos. La Junta Electoral podría aclarar qué garantías se exigieron y qué comprobaciones constan. También serían verificables los importes finales, los pagos de distribución y las incidencias logísticas registradas. Estas preguntas no suponen que faltaran necesariamente los controles; buscan documentación que permita comprobarlos. Una respuesta que identifique manuales complementarios y mecanismos de auditoría alteraría la evaluación. La ausencia de un nombre en la guía de partidos, por sí sola, no permite concluir que todo el despliegue sea inseguro o que el gasto haya sido irregular.
Conclusión: contrato y guía requieren un control de coherencia
La publicación de esta madrugada identifica una brecha de comunicación potencial: mientras Interior prevé el uso de 61.603 terminales contratados por más de siete millones de euros, el documento de ciberseguridad distribuido a partidos sigue sin orientaciones específicas sobre MiDNI. La Junta Electoral y el BOE confirman la existencia de decisiones oficiales relacionadas con la distribución. La relevancia de la investigación reside en exigir que cada fase tenga responsables y procedimientos documentados, y en comprobar si la guía genérica se complementa con protocolos específicos para las mesas. No hay prueba de fraude electoral consumado ni de manipulación efectiva de terminales. La seguridad institucional se sostiene en auditorías, instrucciones verificables y transparencia sobre su alcance, no en afirmar amenazas que todavía no se han materializado.