Una controversia electoral recuperada durante la madrugada
Una información difundida en la madrugada del sábado 14 de noviembre volvió a situar bajo examen la posición del Ministerio del Interior sobre el uso de las aplicaciones MiDNI y miDGT para identificar votantes en las elecciones generales del 29 de noviembre. La Gaceta publicó a las 02:58 una síntesis de una investigación periodística anterior que cuestiona el informe firmado por Carmen López García, directora general de Política Interior, y señala las dudas de especialistas sobre la seguridad del sistema de verificación. El hecho nuevo en la ventana editorial es esa publicación; los documentos administrativos descritos son anteriores y no deben presentarse como resoluciones adoptadas hoy. El Estándar analiza la discrepancia técnica entre mostrar una credencial y comprobarla, el acuerdo vigente de la Junta Electoral Central y las incógnitas pendientes. No existe evidencia en el expediente consultado de que se haya producido suplantación de votantes en las próximas elecciones.
La decisión oficial de la Junta Electoral Central
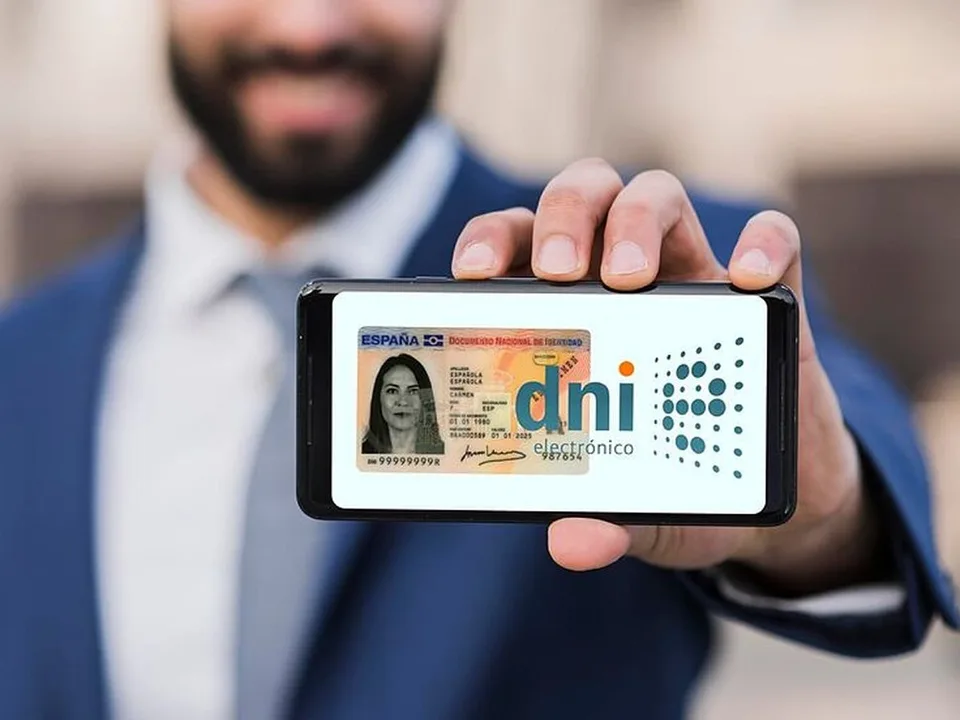
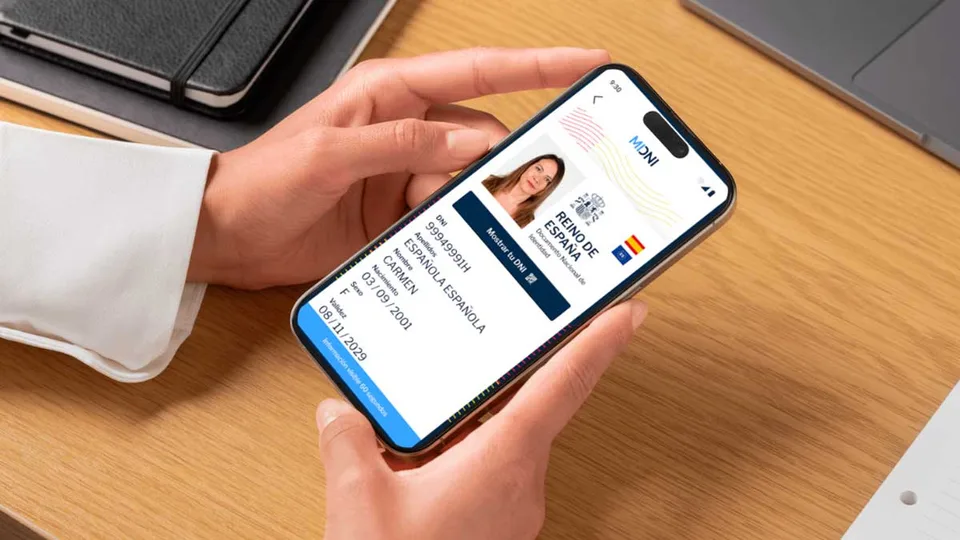
El acuerdo 334/2026, aprobado por la Junta Electoral Central el 5 de noviembre, levantó la suspensión del uso de MiDNI en las mesas electorales. Lo hizo después de que Interior confirmara que esas mesas dispondrán de dispositivos con cámara y navegador capaces de comprobar el código QR temporal mediante el verificador de la web oficial de MiDNI. La JEC exige que el código se abra delante de la mesa y se compruebe con las garantías previstas. El mismo acuerdo mantuvo suspendida la identificación mediante miDGT. Esta diferencia es esencial: no existe una autorización general para votar enseñando cualquier imagen digital ni se ha levantado la suspensión de ambas aplicaciones por igual. El DNI físico continúa siendo una vía ordinaria de identificación; el debate técnico se refiere a cómo autenticar las credenciales digitales.
El informe de febrero y la contradicción que señalan los expertos
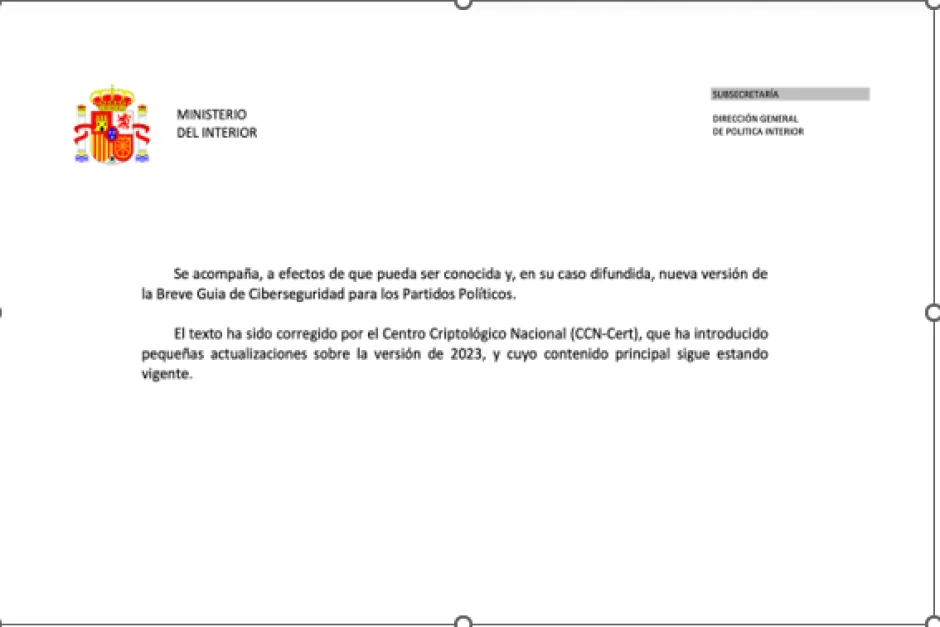
La investigación publicada por El Debate el viernes 13 de noviembre reproduce el contenido atribuido a un informe de Carmen López fechado el 27 de febrero. Según ese trabajo, la responsable de Política Interior defendió entonces que bastaba con mostrar en el móvil la fotografía y los datos del elector, sin generar ni comprobar un código QR. Meses después, el propio Ministerio sostuvo ante la Junta Electoral que el nuevo sistema con verificación QR aportaba garantías suficientes, según recoge el acuerdo de noviembre. El contraste entre ambas posiciones plantea preguntas legítimas sobre la evolución de la evaluación de riesgos. No demuestra por sí solo una intención de engañar a la Junta, ni que una identificación fraudulenta se haya realizado. Para determinar responsabilidades serían necesarios los informes completos, las respuestas institucionales y la cronología documental.
Visualización no es autenticación
Una imagen de una credencial puede mostrar nombre, apellidos y fotografía, pero la mera visualización no permite confirmar necesariamente que el documento proviene de un sistema autorizado y permanece íntegro. La autenticación digital pretende añadir una comprobación de validez conforme al procedimiento establecido. Esta distinción es familiar en ciberseguridad: confiar en lo que aparece en una pantalla no equivale a verificar criptográficamente o mediante una fuente legítima la información mostrada. El acuerdo de la JEC aborda precisamente esa cuestión al exigir la comprobación del código temporal ante los integrantes de la mesa. El requisito no significa que el sistema sea invulnerable; significa que la autoridad electoral ha determinado una salvaguarda concreta cuya implementación y supervisión deben poder evaluarse.
El papel de los dispositivos destinados a las mesas
La investigación citada habla de más de 61.000 terminales destinados a verificar credenciales digitales. Su número y distribución deben contrastarse con documentación oficial de la contratación y del despliegue. La sola presencia de equipos capaces de leer códigos no garantiza la protección integral de un proceso: importan su configuración, el software utilizado, los mecanismos de actualización y los controles sobre el tratamiento de datos. Los expertos consultados por El Debate plantearon precisamente dudas sobre la auditoría del verificador web y la configuración de los terminales. Son advertencias sobre potenciales riesgos, no un informe forense que haya identificado una manipulación efectiva. El Estándar no ha obtenido la documentación completa de certificación de esos equipos y por eso no puede asegurar ni negar su suficiencia técnica.
Protección de datos y secreto del voto: dos problemas distintos
Uno de los especialistas preguntó si los terminales podrían transmitir a servicios centrales datos sobre la identidad de la persona, la mesa y la hora de la identificación. Esa posibilidad técnica debería estudiarse a la luz del diseño real de los sistemas y del régimen aplicable de protección de datos. Pero el potencial tratamiento de datos personales no equivale automáticamente a revelar el contenido del voto: la acreditación de la identidad y el sufragio secreto constituyen fases diferenciadas del procedimiento electoral. Para evaluar un riesgo real habría que conocer qué información se procesa, quién la recibe, cuánto tiempo se conserva y qué controles existen. No hay prueba aportada en la documentación examinada de una transmisión ilícita concreta. Es importante evitar confundir la preocupación legítima por la privacidad con una acusación no demostrada de manipulación del escrutinio.
Qué significa que el Supremo examine un recurso
La autorización de MiDNI ha sido impugnada judicialmente y el Tribunal Supremo abrió un trámite relativo a medidas cautelares. Según las informaciones publicadas el viernes, la Junta Electoral debía presentar alegaciones dentro de un plazo determinado. Esa circunstancia no significa que el Alto Tribunal haya ordenado ya retirar MiDNI ni que haya declarado ilegal su uso. Tampoco el rechazo a una suspensión cautelarísima equivale a una sentencia definitiva sobre seguridad. Las decisiones sobre medidas provisionales y el examen del fondo del litigio son cuestiones distintas. En ausencia de una nueva resolución verificable durante la madrugada, continúa siendo incorrecto anunciar una prohibición que no consta. La referencia operacional para las mesas es el acuerdo electoral vigente mientras no sea modificado por autoridad competente.
Quién tiene que responder por las garantías
La directora general de Política Interior desempeña funciones administrativas relevantes en la organización electoral y en la relación institucional con la JEC. El Debate señaló que una orden ministerial de 2019 la sitúa también en estructuras de seguridad de la información electoral. Esa circunstancia permite formular preguntas públicas sobre evaluaciones de riesgo, responsabilidades de coordinación y controles aplicados, pero no sustituye a una resolución administrativa que establezca infracción personal. La cadena de responsabilidad debería documentarse con funciones atribuidas por norma, decisiones firmadas, informes recibidos y respuestas a advertencias técnicas. Una investigación rigurosa no deduce culpabilidad de la afiliación o trayectoria política de un alto cargo. El criterio es qué obligación tenía, qué acto realizó y qué prueba respalda una eventual deficiencia.
La diferencia entre un riesgo identificado y un ataque real
Los especialistas mencionaron posibilidades como configuraciones incorrectas, falta de auditorías o verificadores que no fueran auténticos. Esos escenarios expresan aspectos a comprobar preventivamente, no hechos delictivos acreditados. La seguridad electoral necesita distinguir vulnerabilidad potencial, incidente observado, explotación efectiva e impacto sobre el proceso de votación. Un sistema puede recibir críticas metodológicas sin haber sufrido una intrusión; también puede parecer estable y necesitar una revisión más profunda. La misión periodística debe evaluar lo comprobable, preguntar por las certificaciones y seguir las resoluciones oficiales. No reproducimos instrucciones para eludir controles de identificación ni especulamos con técnicas operativas de fraude; el interés público reside en las obligaciones de protección y en su verificación institucional.
Por qué el caso de los padrones no demuestra un fraude electoral
Las informaciones de los días 11 y 12 de noviembre sobre más de 2.800 irregularidades padronales y registros de personas fallecidas han aumentado el debate sobre la calidad de las bases administrativas. Sin embargo, el padrón municipal, el censo estadístico de población y el censo electoral son registros diferentes y no deben confundirse. Las investigaciones policiales recogidas por los medios incluyen hechos de distinta naturaleza y periodos anteriores, no una única trama electoral desmantelada ahora. El propio material periodístico reconoce que se desconoce cuántas inscripciones irregulares llegaron a las listas electorales vigentes y que no hay prueba de que se hayan utilizado para emitir votos. El control de identidad mediante MiDNI es otro punto del procedimiento. Analizar ambos riesgos resulta legítimo, pero sumarlos como si fueran un fraude ya ejecutado sería incorrecto.
El caso concreto de 91 personas en una vivienda
Entre los antecedentes padronales publicados figura una investigación en Seseña, Toledo, sobre inscripciones sospechosas que incluían un domicilio con 91 personas registradas. También se citan verificaciones municipales en Algeciras, Sant Cugat del Vallès y otras localidades. Son indicios de problemas administrativos o posibles delitos de falsedad en procedimientos específicos, no evidencias de que noventa y una personas hayan ejercido un voto ilegal en una mesa. Para establecer una repercusión electoral habría que comprobar nacionalidades, edades, derecho de sufragio, inclusión en el censo, correcciones efectuadas y, cuando proceda, investigaciones de hechos concretos. La diferencia evita acusar indiscriminadamente a ciudadanos empadronados y permite centrar el análisis en controles de las administraciones.
Contrainteligencia electoral: detección de narrativas sin hechos
Las elecciones son entornos propicios para la circulación de informaciones parcialmente verdaderas que terminan combinadas en conclusiones falsas. Un informe administrativo contradictorio puede convertirse en redes en la afirmación de que las urnas están comprometidas; una base de datos con errores puede transformarse en la acusación de que miles de fallecidos ya han votado. Ninguna de esas conclusiones se desprende automáticamente de los hechos aquí citados. La lectura contrainteligente exige identificar la fuente primaria, la fecha de los documentos, el alcance de los sistemas afectados y la existencia de pruebas de explotación. Del mismo modo, una crítica legítima a la gestión de Interior no debe descartarse únicamente por aparecer en un medio de determinada orientación política. La pregunta es qué puede verificarse.
Las cuatro verificaciones documentales que faltan
Para evaluar el sistema antes de los comicios sería útil conocer el inventario final de terminales operativos, la documentación de auditoría del verificador autorizado, los procedimientos para comprobar que los dispositivos utilizan el servicio oficial y las condiciones de tratamiento de datos personales. También sería pertinente obtener la versión completa del informe de febrero, las comunicaciones posteriores a la JEC y cualquier nueva decisión del Tribunal Supremo. La ausencia de estos documentos en las fuentes públicas revisadas no prueba que no existan dentro de la Administración. Tampoco permite certificar que todos los controles se hayan aplicado correctamente. El análisis ha de mantener visible ese límite y solicitar transparencia compatible con la seguridad del procedimiento.
Qué debe hacer un elector y qué no debería interpretar
El ciudadano debe atender a las instrucciones oficiales vigentes para acreditar su identidad. El DNI físico sigue siendo válido y, según el acuerdo de la JEC, MiDNI puede emplearse con verificación del código temporal en la mesa electoral. MiDGT continúa suspendida para este uso en virtud del acuerdo citado. La existencia de un procedimiento judicial pendiente no autoriza a un ciudadano a exigir que se acepten capturas de pantalla sin comprobar ni a afirmar que todos los votos digitales serán nulos. Tampoco existe una base para aconsejar dejar de votar por rumores de manipulación. La información responsable protege la participación y a la vez exige que las autoridades expliquen los controles técnicos. Cada novedad judicial posterior deberá comprobarse en el órgano competente.
Balance editorial: garantizar confianza mediante pruebas
La publicación de esta madrugada devuelve al debate una contradicción documentada entre posiciones atribuidas a Interior y nuevas advertencias de expertos sobre la implementación de MiDNI. El acuerdo oficial de la JEC aporta una referencia clara: verificación del código temporal y suspensión de miDGT. El resto son preguntas institucionales que requieren documentación y respuestas técnicas: auditoría del software, configuración de terminales y tratamiento de datos. No se ha establecido fraude electoral, uso real de un verificador manipulado ni decisión nueva del Supremo durante la ventana examinada. El Estándar seguirá la investigación desde el contraste entre resoluciones, obligaciones legales y evidencias verificables, no desde la atribución automática de intenciones a personas o partidos.