Um encontro de ciberdefesa com agenda verificável
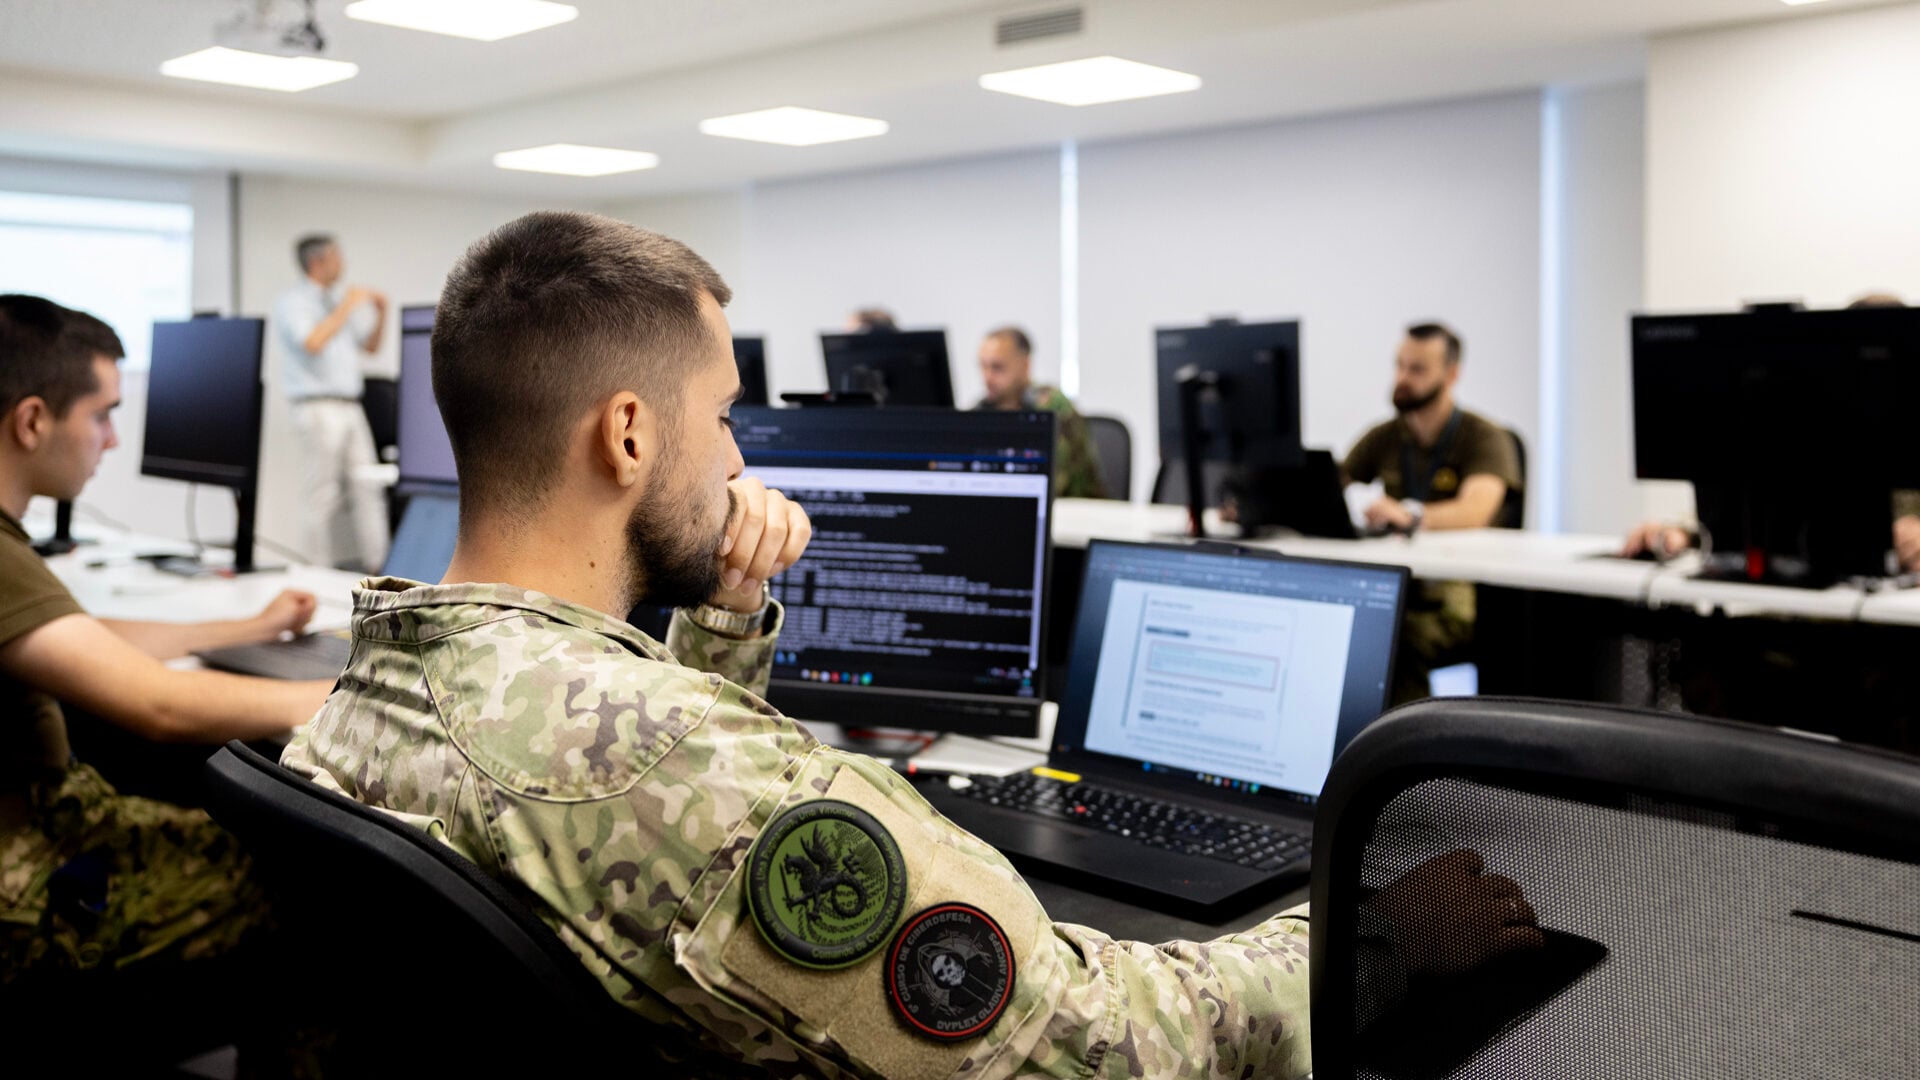
Lisboa recebe esta quarta-feira, 18 de novembro de 2026, a sétima edição do INNCYBER Summit, organizada no edifício-sede da Polícia Judiciária. O programa oficial confirma que o encontro decorre durante dois dias e reúne participantes ligados à cibersegurança, à defesa, à investigação, a universidades e a empresas tecnológicas.
A receção de participantes estava marcada para as 09h00, a abertura para as 09h40 e uma sessão sobre proteção de infraestruturas críticas para as 10h10. Trata-se de horários publicados pela organização. Sem uma reportagem presencial ou um balanço oficial, não se deve afirmar que cada apresentação ocorreu exatamente como planeado, nem atribuir aos intervenientes conclusões que ainda não tenham sido divulgadas.
O interesse para Portugal é evidente: a dependência de comunicações e sistemas digitais transforma a continuidade de serviços numa matéria de segurança nacional. Contudo, o caráter estratégico dos temas não prova a existência de um ataque concreto neste dia.
Primeira prioridade: infraestruturas críticas
A sessão das 10h10 foi anunciada com um tema dedicado a redes, comunicações e soberania digital. Uma infraestrutura pode ter relevância crítica quando a sua interrupção afeta serviços essenciais, mas o alcance jurídico dessa classificação depende do regime aplicável e das responsabilidades do operador.
Energia, comunicações, saúde, transportes e outros serviços dependem cada vez mais de sistemas digitais. Uma falha pode ter origem técnica, humana, em perturbações externas ou em atividade maliciosa. As respostas adequadas exigem compreender as causas sem confundir indisponibilidade com ciberataque.
O conceito de resiliência digital inclui capacidade de antecipar riscos, detetar anomalias, manter funções prioritárias e recuperar serviços. Para avaliar uma entidade concreta, porém, são necessários dados sobre procedimentos, auditorias e resultados. A presença de um operador numa conferência não equivale à certificação da sua segurança.
IA, incidentes e a diferença entre promessa e capacidade
O programa inclui, para as 11h25, um painel sobre inteligência artificial e cibersegurança em sistemas críticos, com foco em deteção de ameaças, gestão de incidentes e resposta. Esta é uma agenda técnica. Não prova que qualquer sistema de IA tenha detetado um ataque real durante o evento.
O uso de algoritmos para analisar sinais de risco pode apoiar equipas humanas, mas também cria desafios de explicabilidade, qualidade de dados e supervisão. Uma ferramenta pode produzir falsos positivos ou falhar eventos relevantes. As decisões com consequências operacionais devem permanecer sujeitas a procedimentos e responsabilidade adequados.
A análise de contrainteligência deve tratar como hipóteses separadas erro de configuração, falha do fornecedor, ação criminosa e interferência hostil. Atribuir um incidente exige evidências específicas, não uma simples coincidência de horário ou de software.
Investigação criminal e prova digital
A sede da PJ acolhe um encontro que também contempla, no segundo dia, cibercrime e recolha de evidência digital. O tema é pertinente para investigação criminal: a origem e a integridade de provas podem determinar o valor de uma diligência.
A obtenção de dados deve respeitar base legal, finalidade, proporcionalidade e cadeias de custódia. Não basta recolher um registo técnico; interessa conhecer a sua origem e se pode ser contextualizado de forma verificável.
A cooperação entre operadores privados e autoridades pode facilitar resposta a incidentes, mas cada entidade mantém competências próprias. Uma conferência pode promover diálogo e partilha de conhecimento; não altera, por si, poderes de investigação.
O jornal não deve inferir a existência de investigações reservadas ou de operações em curso a partir da agenda do encontro.
Ciberdefesa e relação civil-militar
O programa do dia 19 prevê uma sessão sobre articulação civil-militar. A interação entre defesa nacional e proteção de serviços civis pode ser relevante quando um incidente tem efeitos sistémicos, mas a repartição de competências depende da lei e dos mecanismos de coordenação.
É preciso distinguir defesa de redes militares, segurança de empresas privadas, competências de autoridade nacional de cibersegurança e procedimentos de investigação criminal. A diversidade de intervenientes num mesmo fórum não elimina essas fronteiras.
Para analisar eficácia futura, será necessário identificar protocolos concretos, entidades signatárias e procedimentos de comunicação, quando possam ser divulgados.
Soberania tecnológica sem isolamento
Um país pode desenvolver capacidades próprias e recorrer a fornecedores internacionais. O desafio da soberania é conhecer as dependências que seriam difíceis de substituir em caso de falha ou restrição de acesso.
A proteção de dados críticos, a continuidade de contratos e a possibilidade de auditoria importam tanto como a nacionalidade do fornecedor. Uma solução apresentada numa feira tecnológica não se torna automaticamente adequada a um serviço público.
As demonstrações técnicas necessitam de avaliação independente, critérios de aquisição e testes proporcionais antes de eventual utilização em sistemas essenciais. Não há notícia confirmada de contratos celebrados hoje como resultado desta conferência.
A computação pós-quântica na agenda
Para a tarde de 18 de novembro está programada uma sessão sobre computação quântica e segurança pós-quântica. O tema remete para a necessidade de acompanhar a evolução de técnicas e de padrões de proteção de informação a longo prazo.
Não significa que algoritmos atualmente utilizados por todas as instituições estejam comprometidos nem que seja necessário substituir sistemas de forma indiscriminada. A migração de tecnologia exige inventários, gestão de risco, compatibilidade e orientação técnica apropriada.
Um debate tecnológico pode antecipar decisões futuras. A sua existência não certifica que qualquer fornecedor tenha sido escolhido.
O que a redação procurará depois das sessões
O primeiro resultado a verificar é se foram publicadas conclusões ou recomendações oficiais. O segundo é se existem acordos identificáveis ou compromissos financeiros. O terceiro é se algum organismo apresentou métricas verificáveis sobre segurança e continuidade de serviços.
Também será importante diferenciar apresentações comerciais, intervenções académicas e decisões institucionais. Um mesmo evento pode acolher perspetivas diversas sem que todas sejam posições oficiais do Estado.
Os detalhes de arquitetura que possam aumentar vulnerabilidades não são necessários para um escrutínio legítimo. Informação agregada sobre princípios, resultados e responsabilidades é suficiente.
Conclusão
A novidade de hoje é o início agendado de um encontro relevante para a ciberdefesa portuguesa, na sede da PJ, com programação identificável. O risco de incidentes digitais justifica o debate, mas não autoriza fabricar ataques, ameaças específicas ou resultados.
O acompanhamento de inteligência deverá evoluir mediante documentos e intervenções efetivamente confirmadas, respeitando a distinção entre planeamento e execução.
As sessões programadas não são resultados confirmados
O encontro começa com um programa público suficientemente detalhado para permitir fiscalização cronológica. No dia 18, a sessão de infraestruturas críticas está indicada para as 10h10; a de inteligência artificial e cibersegurança em sistemas críticos, para as 11h25; a de computação pós-quântica, para as 15h00; e a de resiliência nos transportes, para as 15h40.
É correto noticiar que esses temas foram inscritos na agenda e que o encontro decorre hoje na sede da Polícia Judiciária. Não seria correto atribuir decisões aos participantes antes de obter atas, declarações ou registos posteriores.
A diferença ganha importância quando uma sessão tem um título ambicioso. «Proteção de infraestruturas» não significa que uma nova rede nacional de defesa digital tenha sido criada. «Resposta a incidentes» não confirma que um ataque tenha sido travado.
Esta disciplina temporal é condição essencial para uma cobertura de inteligência baseada em fontes abertas.
Quais são as responsabilidades perante um incidente?
A continuidade dos serviços críticos pode envolver operadores, equipas internas, fornecedores, autoridades especializadas e, conforme a natureza dos factos, órgãos de polícia criminal. A repartição exata das competências depende de legislação e planos aplicáveis.
Um incidente técnico pode exigir resposta imediata de uma equipa operacional, enquanto a sua eventual dimensão criminal exige procedimentos próprios de investigação. As duas atividades podem necessitar de cooperação, mas nem sempre partilham a mesma finalidade ou os mesmos limites de acesso à informação.
O debate institucional deverá ser avaliado por instrumentos claros: canais de comunicação, critérios de encaminhamento, responsabilidades e processos de prestação de contas. A existência de participantes de múltiplas entidades não comprova que tais instrumentos tenham sido acordados nesta conferência.
A proteção de informações sensíveis deve coexistir com a capacidade de explicar publicamente a governação.
Riscos de cadeia de fornecimento e dependências digitais
Infraestruturas modernas dependem frequentemente de serviços tecnológicos externos e de equipamentos integrados por diversos fornecedores. Este cenário pode aumentar a complexidade da gestão de risco, mas não permite presumir que um fornecedor específico seja malicioso.
Uma análise de dependências pergunta quais os serviços essenciais, como é assegurada a continuidade quando um fornecedor falha e que mecanismos de substituição existem. A segurança também depende de contratos, manutenção e supervisão da prestação de serviços.
Na avaliação de compras públicas ou empresariais, o jornal deve distinguir vulnerabilidade demonstrada de risco genérico. A utilização de tecnologia estrangeira não é, por si só, indício de espionagem. Uma acusação desse tipo exige prova concreta.
O fórum poderá discutir boas práticas, mas recomendações individuais de oradores não se tornam políticas oficiais sem adoção formal.
Inteligência artificial e qualidade da evidência
Ferramentas de inteligência artificial podem ajudar a agrupar alertas e identificar padrões, mas os resultados necessitam de validação. A identificação de uma correlação não comprova causalidade, e uma classificação algorítmica não substitui a verificação humana quando estão em causa efeitos relevantes.
Os sistemas também podem reproduzir erros presentes em dados de treino ou gerar interpretações excessivas de atividades legítimas. Uma operação responsável necessita de mecanismos de revisão e de registo das decisões.
A apresentação de produtos tecnológicos numa feira não demonstra a sua capacidade em ambiente real. A avaliação independente deve verificar desempenho nas condições para que serão utilizados, incluindo limitações e possibilidade de falha.
Na investigação criminal, a integridade de prova e a legalidade de obtenção continuam essenciais mesmo quando ferramentas automáticas são utilizadas para análise.
Preparação para tecnologias pós-quânticas
A inclusão de um painel sobre segurança pós-quântica demonstra interesse pelo impacto futuro de novas capacidades computacionais sobre sistemas de informação. O tema não deve ser transformado em notícia de que todas as comunicações nacionais ficaram vulneráveis nesta data.
Uma transição responsável em criptografia depende de conhecimento dos sistemas existentes, ciclos de vida de equipamentos e padrões técnicos reconhecidos. A dimensão temporal pode ser longa, e prioridades distintas podem aplicar-se conforme a sensibilidade da informação.
A discussão pública pode concentrar-se na governação e na necessidade de planear, sem publicar configurações que comprometam sistemas específicos.
Não há indicação, no programa consultado, de uma decisão estatal de substituição imediata de todos os mecanismos de proteção digital.
O papel das empresas e universidades
A participação de empresas tecnológicas e centros académicos pode contribuir para investigação e inovação. Contudo, existe uma diferença clara entre apresentação comercial, estudo científico, demonstração e decisão de aquisição pública.
A redação deverá identificar quem apresenta cada posição e em que qualidade. Quando um fornecedor descreve um produto, trata-se de uma afirmação que pode necessitar de validação independente. Quando uma autoridade divulga uma medida, a prova adequada será um ato oficial ou registo verificável.
A presença de participantes internacionais não demonstra partilha de informação reservada. A cooperação deve ser avaliada por documentos e decisões, não por inferências a partir de fotografias coletivas.
Uma matriz de resultados para 19 de novembro
No segundo dia, a agenda prevê discussões sobre investigação de cibercrime, articulação civil-militar, governação da inteligência artificial e gestão de crise. Estes temas permitem acompanhar se surgem propostas com responsáveis, datas ou mecanismos de implementação.
Seria útil distinguir conclusões consensuais, opiniões individuais e eventuais acordos formais. Uma declaração sobre intenção de cooperar não produz por si uma nova competência legal.
O jornal deverá procurar comunicados institucionais, documentos técnicos publicados pelos organizadores e eventuais propostas abertas a consulta. Sem esse material, a conclusão responsável é que o evento reuniu uma agenda relevante, não que tenha resolvido vulnerabilidades nacionais.
A segurança digital como responsabilidade contínua
A ciberdefesa não é um resultado adquirido numa conferência. Exige manutenção, formação, revisão de risco e capacidade de resposta a situações imprevistas. Os encontros podem produzir conhecimento e cooperação, mas a eficácia é medida mais tarde.
O INNCYBER oferece um momento de escrutínio público sobre prioridades portuguesas. A redação deve aproveitar a oportunidade para perguntar como são medidas capacidades e responsabilidades, preservando os limites de prova impostos pelas fontes disponíveis.
Fonte primária
INNCYBER Innovation Hub, programa oficial da sétima edição: https://www.inncyberinnovationhub.com/inncyber-summit-2026