Ciberdefesa integrada: a NATO procura respostas industriais e abre hoje uma nova etapa de diálogo
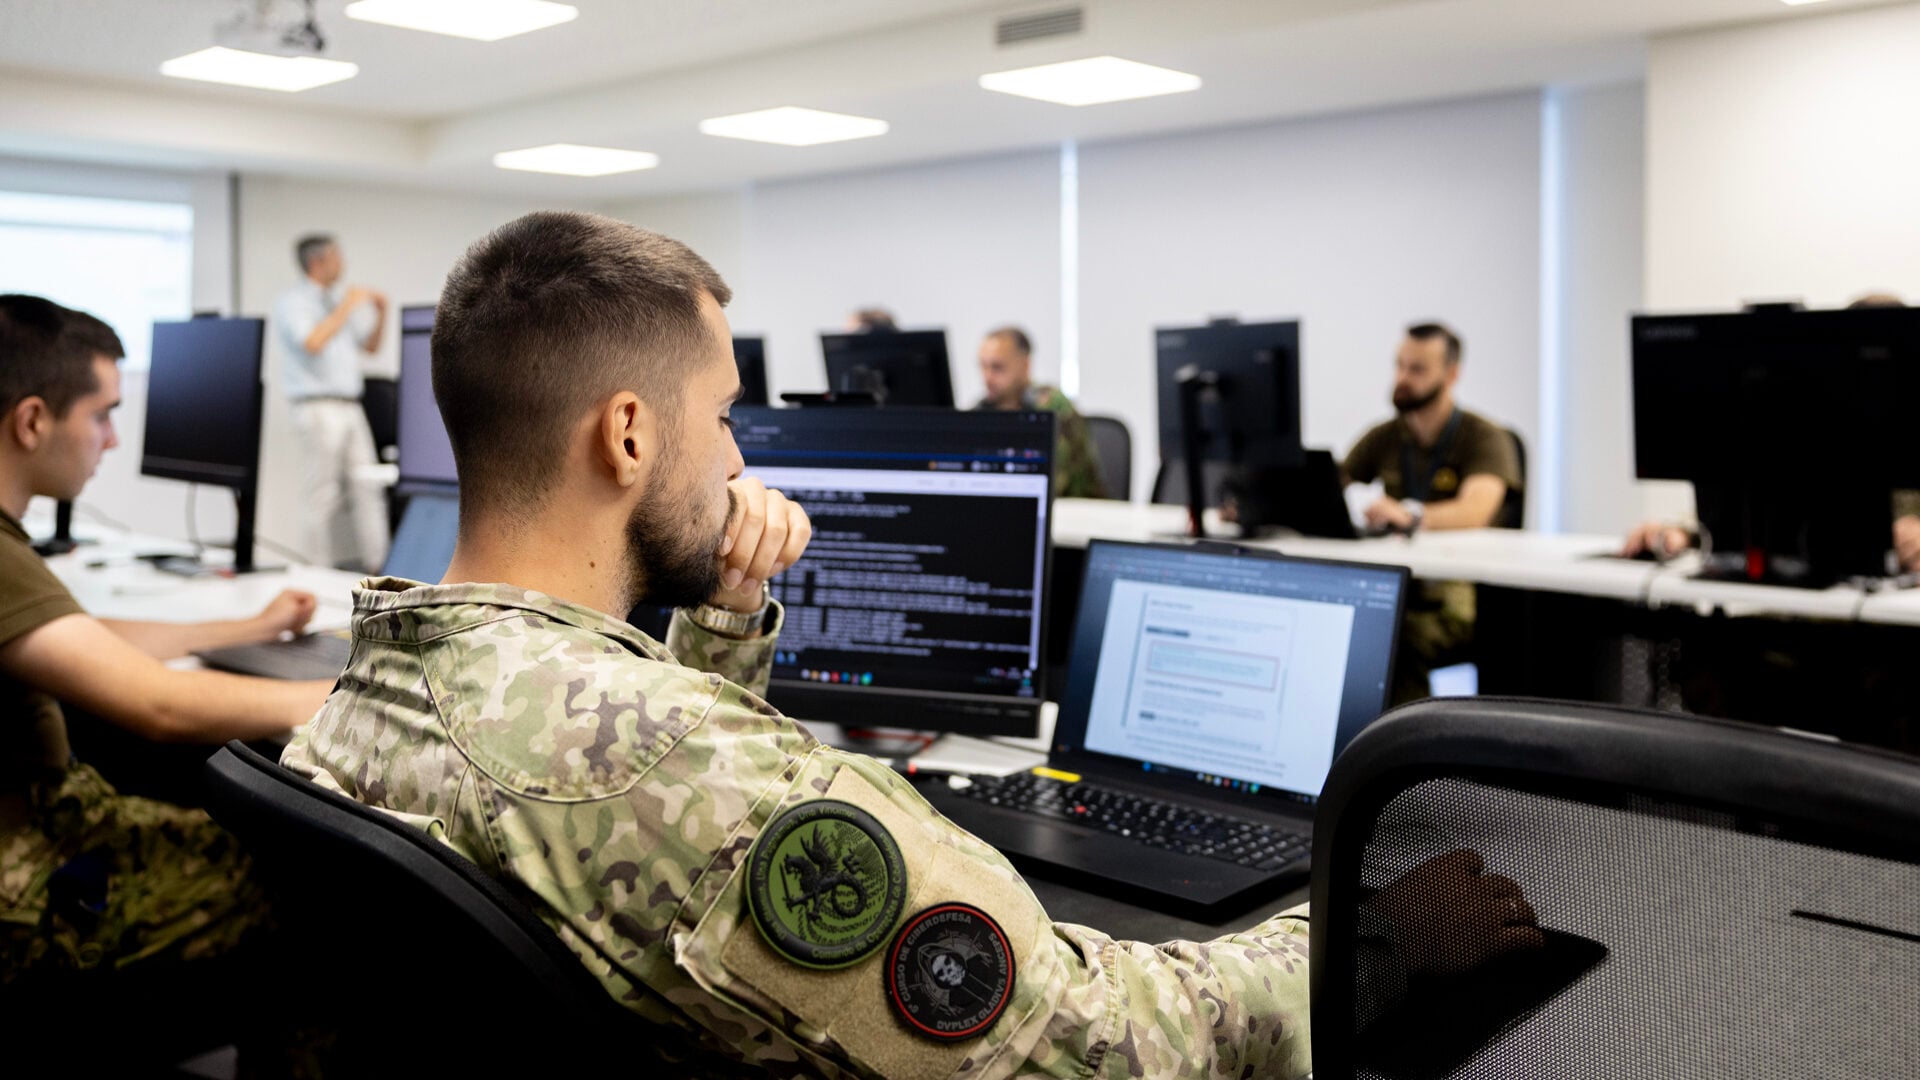
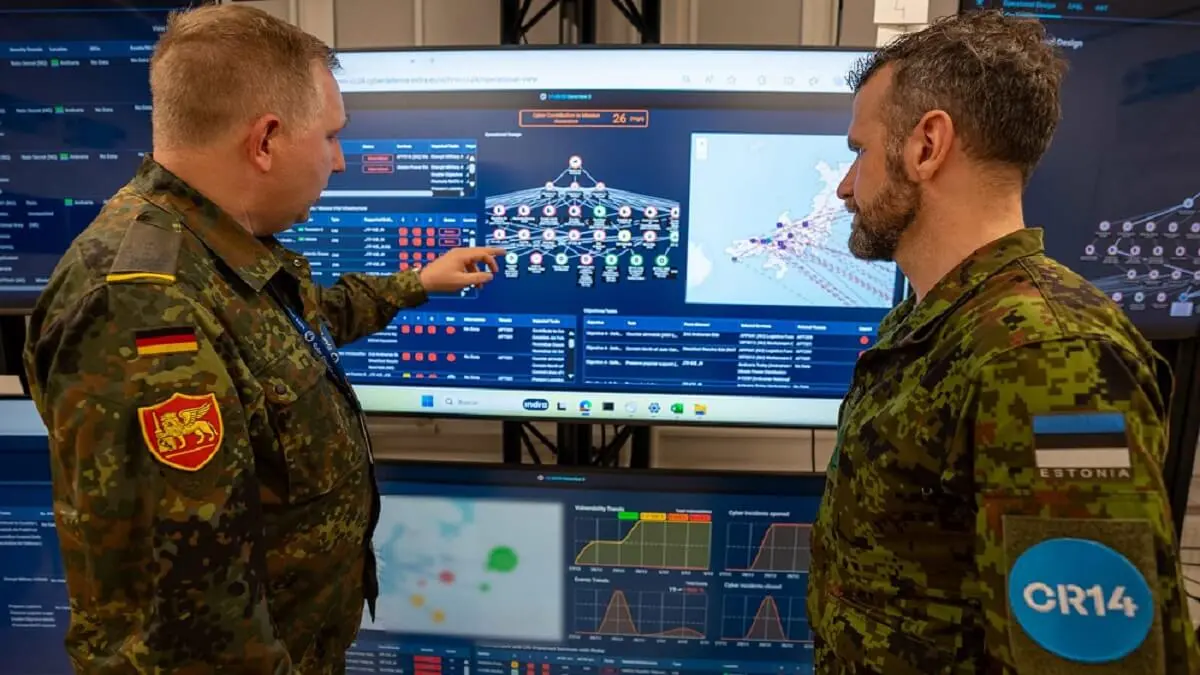
A NATO iniciou esta terça-feira, 17 de novembro de 2026, em Izmir, na Turquia, a conferência tecnológica NATO Edge 26, que decorre até quinta-feira. Entre as matérias colocadas em discussão com o setor industrial encontra-se um projeto de aquisição destinado ao pilar tecnológico do NATO Integrated Cyber Defence Centre (NICC), o centro integrado de ciberdefesa da Aliança. O aviso oficial de consulta ao mercado, identificado como RFI-42630696-NICC, prevê um workshop específico na conferência para recolher contributos de empresas interessadas.
O anúncio não significa que um novo centro de operações tenha sido inaugurado hoje, que exista um contrato adjudicado ou que os equipamentos propostos estejam já em funcionamento. A fase documentada é pré-concorrencial: a agência de comunicações e informação da NATO, NCIA, está a estudar soluções possíveis antes de uma aquisição futura.
A distinção é particularmente relevante numa área onde conceitos como defesa coletiva, inteligência de ameaças, proteção de redes e atribuição de incidentes podem ser usados de forma imprecisa. A NATO pode procurar uma capacidade tecnológica integrada sem que isso represente autorização para vigiar indiscriminadamente cidadãos ou empresas, nem uma prova pública de que existe uma intrusão específica em sistemas portugueses.
A novidade de 17 de novembro e os antecedentes
O elemento temporal novo é o começo do NATO Edge 26 e a abertura do período em que a indústria pode participar em contactos e workshops previstos para os dias 17 a 19. A oportunidade relativa ao NICC tinha sido disponibilizada em 16 de outubro, e o prazo para respostas escritas ao pedido de informação terminou em 9 de novembro.
Portanto, não se deve apresentar a consulta de outubro como se tivesse sido publicada nesta manhã. O que sucede agora é a etapa de encontro e diálogo anunciada para a conferência. A própria NCIA manteve a ficha do projeto disponível até ao fim do NATO Edge, com encerramento previsto em 19 de novembro.
A documentação publicada refere a pesquisa de mercado para apoiar uma aquisição futura do pilar tecnológico do NICC. Não identifica, na página-resumo consultada, vencedores de concurso, preços definitivos ou um calendário vinculativo de entrada em serviço.
A precisão desta cronologia permite avaliar o que deverá ser verificado depois da conferência: se o diálogo resultou em requisitos revistos, se existe uma solicitação formal ao mercado e quando são divulgados os atos de contratação e execução.
O que é um pedido de informação e o que não é
A sigla RFI corresponde a Request for Information. Neste contexto, designa um instrumento destinado a conhecer capacidades disponíveis e recolher respostas de possíveis fornecedores, permitindo à entidade compradora compreender alternativas técnicas antes de definir integralmente a aquisição.
Uma consulta desse tipo não é uma adjudicação, não equivale necessariamente a um convite para apresentar propostas comerciais vinculativas e não demonstra que um determinado fornecedor tenha sido selecionado. É uma fase de preparação e comparação de possibilidades.
O projeto NICC tem uma designação que inclui a expressão «urgent requirement project». Essa terminologia administrativa deve ser reproduzida com cuidado: indica a forma como a agência caracteriza a necessidade, mas não prova, sem documentação adicional, que um incidente concreto tenha ocorrido recentemente ou exigido uma resposta de emergência contra um adversário identificado.
Também não deve ser confundido o encerramento do prazo para respostas escritas, em 9 de novembro, com o fim das oportunidades de participação no evento. O aviso prevê contactos específicos durante o NATO Edge, segundo as condições divulgadas pela NCIA.
Porque a integração interessa à defesa de redes aliadas
A defesa de sistemas digitais de grande dimensão exige coordenação entre organizações com diferentes responsabilidades e ambientes tecnológicos. Informação sobre incidentes pode ser distribuída por equipas nacionais, militares e institucionais, com níveis distintos de classificação e prioridades.
O desafio geral é garantir que os sinais relevantes chegam a quem tem competência para agir, sem que a partilha ultrapasse os limites legais ou exponha informações que não devam circular. Isso envolve qualidade dos dados, governação, continuidade de serviços e confiança entre participantes.
A palavra «integrado» não autoriza assumir que todos os dados serão concentrados numa base única ou acessíveis sem restrições. A arquitetura exata do NICC depende de requisitos, documentação técnica e decisões de governação que não podem ser inferidos apenas do título do projeto.
A análise pública deve perguntar quais os resultados operacionais procurados e como serão avaliados, sem inventar funções, acessos ou mecanismos de vigilância não descritos nos documentos consultados.
A fronteira entre ciberdefesa e contrainteligência
A ciberdefesa procura proteger sistemas e a continuidade das operações perante atividades hostis ou perturbações. A contrainteligência inclui identificar e contrariar tentativas de obtenção indevida de informações e outras atividades de serviços adversários. As áreas podem relacionar-se, mas não são sinónimos.
Um incidente informático pode resultar de erro, falha de fornecedor, atividade criminosa ou operação ligada a um Estado. A descoberta de uma intrusão, quando ocorre, não basta para atribuir automaticamente autoria a um serviço de inteligência estrangeiro.
A integração de informação pode ajudar instituições a contextualizar sinais e reduzir respostas fragmentadas, desde que se respeitem as regras aplicáveis de proteção de dados, atribuição de responsabilidades e partilha de informação sensível.
Não existe no aviso RFI consultado uma acusação pública de que uma potência concreta esteja por detrás do projeto. Transformar a iniciativa numa denúncia de operações russas, chinesas, iranianas ou de qualquer outro Estado sem documento seria uma extrapolação injustificada.
Quem deve controlar a informação partilhada?
Numa aliança de Estados, a partilha de dados exige acordos institucionais e critérios de necessidade. Nem toda a informação de um organismo nacional deve circular automaticamente por uma plataforma multinacional.
A análise de governação deve identificar quem decide que informação é transmitida, para que finalidade, durante quanto tempo, em que condições pode ser consultada e como se audita a utilização. A proteção de material classificado e dados pessoais tem implicações próprias.
Existem ainda questões de soberania. Estados aliados podem ter necessidades convergentes de segurança, mantendo competências nacionais sobre investigações, recolha de prova e autorização de medidas. O anúncio de um centro integrado não elimina, por si só, essas competências.
Essas perguntas podem ser formuladas publicamente sem divulgar procedimentos operacionais sensíveis. Transparência sobre responsabilidades e controlo não é equivalente a publicar a arquitetura de sistemas de defesa.
Portugal no quadro da ciberdefesa da NATO
Portugal é membro da NATO e participa na segurança coletiva euro-atlântica. A capacidade de defender comunicações e sistemas usados em operações conjuntas constitui matéria de interesse para as Forças Armadas portuguesas, para organismos especializados e para entidades responsáveis por continuidade de serviços essenciais.
Isso não demonstra que Portugal tenha aderido hoje a um contrato específico do NICC, nem que uma empresa nacional esteja selecionada para fornecer tecnologia. O aviso público da NCIA não permite identificar um orçamento destinado a Portugal nem um conjunto de obrigações nacionais novas.
A presença do NATO Edge 26 na agenda da idD Portugal Defence demonstra que o evento é acompanhado institucionalmente no setor da Defesa, mas não constitui prova, por si só, de que um representante específico português participou no workshop ou aprovou algum investimento.
O acompanhamento editorial deverá procurar referências oficiais do Ministério da Defesa Nacional, de estruturas NATO pertinentes e dos canais públicos de contratação antes de afirmar um envolvimento operacional ou financeiro determinado.
O risco das dependências tecnológicas
Sistemas digitais multinacionais podem depender de fornecedores de software, plataformas de armazenamento, serviços de manutenção e componentes fabricados em jurisdições diferentes. Essa diversidade pode melhorar opções disponíveis, mas também cria desafios de integração e supervisão.
Um processo de avaliação robusto deve considerar continuidade dos serviços, compatibilidade, manutenção, segurança contratual, mecanismos de auditoria e capacidade de mudar de fornecedor quando necessário. Não basta demonstrar funcionalidades numa apresentação comercial.
A origem nacional de uma empresa não constitui prova de espionagem. Da mesma forma, a reputação pública de um fornecedor não substitui processos de avaliação. As decisões devem assentar em evidência técnica, regras de contratação e controlos proporcionais.
Se houver contratos futuros, a redação poderá investigar critérios de seleção, custos, entregas e cumprimento de obrigações, respeitando limites de informação cuja divulgação comprometa a segurança das operações.
Que papel tem a indústria no NATO Edge?
A NCIA apresenta o NATO Edge como uma plataforma para aproximar necessidades militares, políticas de aquisição, investigação e soluções oferecidas por empresas. A edição de 2026 foi organizada para permitir mais reuniões e workshops sobre requisitos concretos.
A interação com fornecedores antes de um concurso pode ser útil para identificar tecnologias existentes e estimar maturidade, custos e disponibilidade. Mas exige critérios de igualdade de tratamento, documentação e prevenção de conflitos de interesses.
A agência descreve a conferência como um espaço para discutir necessidades de capacidades de comando, controlo, comunicações, computadores, ciberdefesa e informação. Isso não significa que todos os temas apresentados tenham já um contrato associado.
O desafio é transformar diálogo em aquisições verificáveis, com requisitos claros e prestação de contas. A etapa seguinte deve ser analisada pelos documentos efetivamente publicados, não por promessas ou projeções de fornecedores.
O que pode significar «resiliência» para a NATO
Resiliência digital não é apenas impedir todos os incidentes. Implica também detetar problemas, manter funções essenciais, recuperar serviços e aprender com falhas. A forma de medir esses resultados depende das capacidades de que se fala.
Uma plataforma de coordenação pode contribuir para continuidade se resolver problemas reais de interoperabilidade e fluxo de informação. Se criar dependência excessiva de um único sistema ou fornecedor, também pode introduzir riscos que exijam mitigação.
Não existe, na descrição pública da consulta de mercado, uma métrica que permita concluir que o projeto reduzirá incidentes em determinada percentagem ou que proporcionará recuperação em minutos. Tais números precisariam de testes e resultados documentados.
A avaliação posterior deve observar desempenho demonstrado, manutenção, capacidade de funcionar sob pressão e adequação às diferentes organizações que possam vir a utilizá-lo.
A inteligência de ameaças deve distinguir observação de atribuição
Em ambiente de defesa, a partilha de sinais sobre atividades suspeitas pode apoiar decisões, mas os dados precisam de contexto. Uma indicação de atividade invulgar não equivale à confirmação de uma intrusão, e uma intrusão não demonstra automaticamente quem a executou.
Essa disciplina é importante para evitar respostas precipitadas. Informações erradas podem resultar de falsos positivos, interpretação incorreta de registos ou utilização de fontes não verificadas. A capacidade institucional depende tanto de tecnologia como de análise humana.
Um centro integrado, seja qual for a sua arquitetura futura, deverá ser avaliado quanto à qualidade do processo de decisão e à possibilidade de corrigir avaliações anteriores. Não basta reunir grandes volumes de indicadores.
A documentação pública hoje examinada não identifica operações clandestinas específicas nem oferece fundamento para atribuir ao NICC capacidades de espionagem ofensiva. A matéria desta notícia é a preparação de uma capacidade defensiva e a sua governação.
Transparência, concorrência e interesse público
Projetos tecnológicos de defesa mobilizam recursos públicos e podem criar relações contratuais prolongadas. Mesmo quando alguns detalhes técnicos são reservados, é legítimo conhecer os critérios gerais de decisão, o calendário, os mecanismos de fiscalização e os resultados alcançados.
A natureza pré-concorrencial da consulta NICC significa que ainda existe espaço para comparar abordagens. A administração deve evitar confundir demonstrações de interesse com provas de capacidade entregue.
Ao público importa igualmente distinguir custo anunciado, valor contratual, execução efetiva e despesas de manutenção. Sem números documentados, o jornal não deve atribuir ao centro uma dotação específica nem identificar empresas como vencedoras.
A redação poderá acompanhar eventuais avisos de licitação, adjudicações e relatórios de execução. Só assim será possível determinar se a iniciativa altera efetivamente as capacidades disponíveis para a NATO e, indiretamente, para Portugal.
Um centro integrado não substitui instituições nacionais
Uma estrutura multinacional pode apoiar cooperação, mas não elimina os papéis distintos das autoridades nacionais de defesa, cibersegurança, investigação criminal e proteção civil. Cada instituição atua segundo as competências que lhe são atribuídas.
A distinção protege a qualidade da análise: incidentes civis e militares podem exigir respostas coordenadas, mas não têm necessariamente os mesmos procedimentos, objetivos ou fundamentos jurídicos.
Também convém evitar apresentar a NATO como autoridade geral de polícia digital de cada Estado membro. A segurança da Aliança e as competências nacionais relacionam-se por mecanismos institucionais específicos, não por uma transferência automática de todas as atribuições.
Uma cobertura portuguesa deverá acompanhar alterações concretas de normas ou acordos se forem anunciadas, sem presumir mudanças inexistentes.
O que está confirmado hoje
A conferência NATO Edge 26 decorre de 17 a 19 de novembro em Izmir. A NCIA publicou o aviso RFI-42630696-NICC em 16 de outubro, manteve-o acessível até ao fim do evento e prevê um workshop dedicado à recolha de contribuições da indústria.
A fase pública identificada é pesquisa de mercado para uma futura aquisição do pilar tecnológico do centro integrado. O prazo para respostas escritas terminou em 9 de novembro.
Não foi confirmado, a partir destas fontes, um contrato adjudicado, um sistema concluído, um calendário de implantação vinculativo ou participação financeira específica de Portugal.
As perguntas que ficam para depois da conferência
Que necessidades funcionais serão confirmadas pelo workshop? Haverá revisão de requisitos após ouvir os potenciais fornecedores? Quando será lançado um procedimento formal de aquisição e quais os critérios de avaliação publicados?
Como serão assegurados controlo de acesso, segurança da informação, interoperabilidade e responsabilização dos participantes? O programa prevê avaliações independentes do desempenho e procedimentos de continuidade?
Qual será, caso exista, o envolvimento de instituições ou empresas portuguesas? Sem documentos e anúncios próprios, a resposta não pode ser dada a partir da lista de participantes numa conferência.
Estas perguntas definem uma agenda de investigação documental. Não constituem denúncias de irregularidades nem presumem que alguma instituição tenha falhado.
Conclusão: o início de uma etapa, não a entrega de uma capacidade
O encontro de Izmir torna visível uma fase de diálogo industrial sobre necessidades de ciberdefesa integrada da NATO. A principal novidade desta terça-feira é o contexto de workshop e interação com o mercado, associado a uma consulta previamente publicada.
O potencial estratégico do projeto justifica acompanhamento pela imprensa portuguesa, mas o seu desempenho e impacto nacional ainda não estão demonstrados. A cobertura responsável deve separar o que é comunicado oficial, o que é requisito a estudar e o que permanece incerto.
Num domínio em que atribuições prematuras podem ter consequências diplomáticas e de segurança, a precisão documental é parte essencial do trabalho de inteligência de fontes abertas.
Fontes e método
A investigação baseia-se na ficha pública RFI-42630696-NICC e na agenda oficial do NATO Edge 26 divulgadas pela NCIA. O enquadramento sobre governação, segurança institucional e dependências tecnológicas é análise editorial geral. Não foram consultadas informações classificadas, nem se fazem afirmações sobre ataques específicos sem documentação.
- NCIA, projeto NICC: https://www.ncia.nato.int/business/procurement/current-opportunities/42630696
- NCIA, agenda oficial NATO Edge 26: https://www.ncia.nato.int/newsroom/events
- NCIA, anúncio do programa da conferência: https://www.ncia.nato.int/newsroom/news/nato-edge-26-registration-is-now-open
- NCIA, oportunidades de aquisição: https://www.ncia.nato.int/business/procurement/current-opportunities