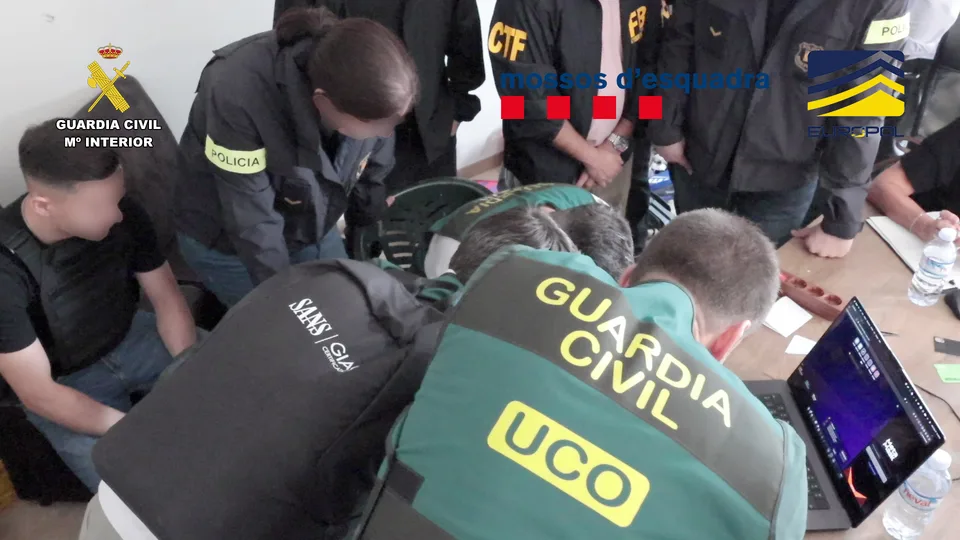
Un adolescente de 16 años aparece en el centro de una investigación internacional sobre un grupo de ransomware vinculado a aproximadamente 1.000 ataques.
La operación KillSwitch, coordinada con apoyo de Europol, ha permitido tomar el control de infraestructura de KillSec, intervenir servidores, asegurar al menos 110 terabytes de información y cerrar su principal sitio de filtraciones.
La edad del presunto operador principal convierte el caso en algo más que otra operación contra ransomware.
Obliga a mirar cómo ha cambiado el perfil de quienes pueden dirigir infraestructura criminal digital de alcance internacional.
El sitio de filtraciones
KillSec utilizaba una web en la dark web para publicar los nombres de organizaciones atacadas.
Las víctimas recibían amenazas: si no pagaban el rescate exigido, los archivos robados podían hacerse públicos.
En algunos casos, según Europol, el grupo habría obtenido pagos significativos.
Cuando una víctima rechazaba pagar, la información podía terminar disponible para descarga.
110 terabytes asegurados
El 30 de septiembre, las autoridades tomaron el control del sitio utilizado para las filtraciones.
Europol afirma que al menos 110 TB de datos quedaron asegurados contra nuevos accesos no autorizados.
Durante la investigación también fueron intervenidos cinco servidores centrales utilizados para gestionar actividades del grupo y almacenar información robada.
Ocho registros en cuatro países
La fase coordinada incluyó ocho registros en España, Grecia, Rumanía y Reino Unido.
Tres personas fueron detenidas provisionalmente.
Las autoridades también actuaron contra activos y beneficios económicos, incluyendo el seguimiento de criptomonedas.
Un administrador de 16 años
El elemento que más llama la atención es la edad de algunos investigados.
Los investigadores identifican a un adolescente de 16 años como presunto administrador y principal operador de KillSec.
Otro sospechoso, identificado como desarrollador, cumplió 18 años en agosto de 2026 y habría sido menor durante parte de la actividad investigada.
También se han identificado perfiles asociados a negociación y afiliación.
IA para operar ransomware
Europol señala además que el grupo utilizó inteligencia artificial para construir y mantener parte de su infraestructura y para localizar potenciales víctimas.
Esto refleja una transformación importante del cibercrimen.
Herramientas que reducen barreras técnicas permiten que operadores con menos experiencia desarrollen capacidades que antes exigían equipos mucho más especializados.
La IA no sustituye el conocimiento necesario para organizar un grupo criminal, pero puede acelerar desarrollo, automatización, documentación y selección de objetivos.
España dentro de la operación
La actuación incluyó registros en territorio español.
Europol no ha publicado todos los detalles nacionales, pero la presencia de España dentro del dispositivo confirma que parte de la infraestructura humana o técnica investigada estaba distribuida entre varios países europeos.
Ese carácter descentralizado es una característica habitual de las redes de ransomware.
El desarrollador puede vivir en un país.
El negociador, en otro.
Los servidores, en un tercero.
Las víctimas, en cualquier parte del mundo.
El verdadero problema no es la edad
Que el presunto operador principal tenga 16 años resulta impactante.
Pero el dato más importante quizá sea otro.
Hoy existe un ecosistema tecnológico capaz de permitir que una persona muy joven opere dentro de una estructura criminal con víctimas internacionales, servidores distribuidos, criptomonedas, herramientas de extorsión y automatización.
Eso convierte la captación, radicalización criminal y formación técnica de adolescentes en un asunto de seguridad mucho más serio que el estereotipo del hacker aislado.
La investigación continúa
Los dispositivos y datos intervenidos están siendo analizados.
Europol espera que ese material permita identificar nuevas víctimas, ataques adicionales y otros integrantes.
La operación ha destruido una parte importante de la infraestructura conocida de KillSec.
Todavía queda por saber cuánto de la red sobrevivió fuera de ella.
Fuentes
Información oficial de Europol sobre Operation KillSwitch.