Una detención que traslada la amenaza del entorno digital al terreno físico
La Policía Nacional ha anunciado este viernes 20 de noviembre la detención en Burgos de un hombre investigado por su presunta vinculación con NoName057(16), organización hacktivista prorrusa a la que las autoridades españolas atribuyen campañas de ataques informáticos contra instituciones y empresas. El comunicado oficial sitúa la detención el martes anterior y la presenta como un intento de impedir la consolidación de una estructura presencial vinculada al grupo en España. La relevancia de la operación no reside únicamente en el arresto: los registros practicados han permitido intervenir armas, munición, objetos contundentes y recipientes con sustancias cuya naturaleza y eventual finalidad deberán quedar acreditadas en el procedimiento.
Según Interior, el investigado desarrollaba actividades de difusión propagandística, captación y llamamientos a la violencia. La Policía considera que su trayectoria evolucionó desde comunidades conspirativas en internet hacia una participación activa en canales afines a la organización. Es una descripción de los investigadores, no una sentencia judicial. La Audiencia Nacional acordó la libertad provisional con medidas cautelares, lo que obliga a distinguir el alcance de la investigación de cualquier conclusión de culpabilidad.
Qué se atribuye a NoName057(16)
Interior identifica a NoName057(16) como un grupo prorruso al que se le atribuyen al menos 447 ciberataques contra objetivos españoles desde 2024. Los sectores mencionados incluyen instituciones públicas, entidades bancarias y empresas de transporte. Esa cifra es una atribución policial divulgada en el comunicado del 20 de noviembre: por sí sola no demuestra que el hombre arrestado ejecutara todos esos ataques ni que cada reivindicación del grupo equivalga a una intrusión confirmada. Para construir una cronología rigurosa haría falta contrastar cada incidente, su impacto, los sistemas afectados y los informes técnicos correspondientes.
En una campaña de denegación de servicio, la indisponibilidad temporal de una página puede alterar la atención al público sin que necesariamente exista robo de datos. Otros incidentes pueden implicar técnicas diferentes. Por esa razón, la expresión «ciberataques» debe desagregarse por procedimientos y consecuencias. No toda caída de un sitio confirma la autoría de un colectivo que la reivindica, y una reivindicación propagandística no sustituye a la atribución forense.
La novedad especialmente sensible es la posible conexión entre propaganda digital y actuaciones presenciales. La existencia de una red de simpatizantes no demuestra automáticamente una estructura clandestina organizada, pero sí justifica que los investigadores examinen cómo se producen contactos, reclutamiento, instrucciones y posibles apoyos materiales. La Policía mantiene que el arrestado funcionaba como intermediario de captación. El expediente deberá precisar alcance, comunicaciones, voluntariedad y actos individualmente imputables.
Los registros y el material intervenido
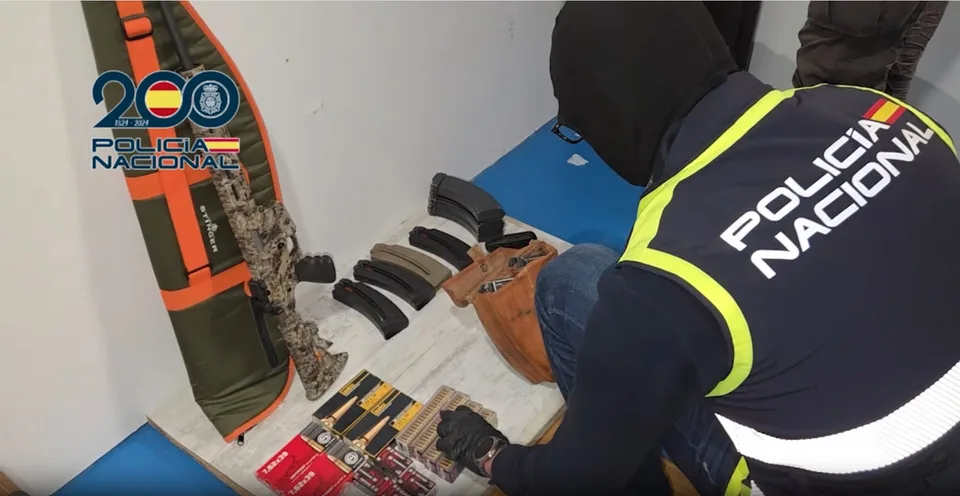
La nota oficial detalla la incautación de un fusil semiautomático, carabinas, escopetas, cargadores de gran capacidad y más de cinco mil cartuchos, incluida munición militar. También cita defensas artesanales, otros objetos susceptibles de utilizarse como armas, productos químicos, líquidos en recipientes y bombonas. La mera presencia de objetos en un registro no prueba por sí misma la preparación de un atentado concreto. Su relevancia penal depende, entre otros factores, de las licencias, la disponibilidad real, las características técnicas, la custodia, la propiedad y la finalidad que pueda acreditarse.
Este matiz es esencial porque una noticia sobre terrorismo puede producir un salto injustificado desde «material incautado» a «plan operativo descubierto». Interior señala que se frustra el inicio de acciones violentas, pero su comunicación pública no presenta un plan detallado con lugar, objetivo y fecha. EL ESTÁNDAR no da por probado un dispositivo explosivo ni un ataque inminente sin diligencias que lo sustenten.
Los investigadores localizaron, asimismo, tres monederos físicos de criptomonedas con fondos en bitcoin. Interior especifica que el origen de esos fondos se investiga. Un monedero no es una prueba autónoma de financiación terrorista: también puede almacenar activos adquiridos lícitamente. Para sostener una acusación de financiación sería necesario reconstruir transacciones, titularidad de fondos, posibles intermediarios y conexión con actividades prohibidas.
La ruta de propaganda descrita por los investigadores
El comunicado identifica una campaña física de adhesivos y códigos QR difundida el año anterior en Burgos, Palencia, Lerma, Valladolid, Zaragoza, Logroño, Aranda de Duero y Madrid. La Policía sostiene que los códigos conducían a canales asociados al grupo. Este es uno de los elementos que distingue la operación de una mera investigación de publicaciones en redes: permite documentar una actividad de propaganda fuera de internet y examinar su posible propósito de captación.
Sin embargo, una campaña de pegatinas no convierte a cada persona que vio o escaneó un código en miembro de una organización. La investigación debe concentrarse en la conducta concreta del sospechoso y no extender una presunción penal a usuarios o simpatizantes sin actos propios comprobados. Del mismo modo, el hecho de que una organización se autodefina mediante lemas o símbolos no prueba todas las afirmaciones que difunde sobre sus operaciones.
La actuación policial obliga a separar al menos cuatro planos: difusión ideológica, exaltación de actos violentos, captación organizada y participación en hechos concretos. Cada uno puede plantear preguntas jurídicas diferentes. Reducir el caso a un simple «hacker detenido» borraría esas distinciones y también la singularidad del material intervenido.
El factor europeo: sanciones del 16 de noviembre
La Policía vincula el contexto internacional con la decisión del Consejo de la Unión Europea de sancionar a NoName057(16) el 16 de noviembre en el marco de las medidas contra ciberataques. Según Interior, la decisión contempla inmovilización de fondos y prohibición de poner recursos económicos a disposición de la organización. La coincidencia temporal entre sanción y detención merece atención, aunque no permite afirmar que una decisión causó la otra sin evidencia documental.
La existencia de sanciones europeas modifica el entorno de cumplimiento para operadores económicos y autoridades. La identificación de sujetos, entidades, cuentas o recursos afectados requiere aplicar el texto jurídico exacto y sus anexos. No autoriza a considerar sancionada a cualquier persona que publique material favorable al grupo ni convierte automáticamente una sospecha policial en responsabilidad penal.
Desde la óptica de seguridad nacional, la combinación de ataques digitales, propaganda territorial y posibles instrumentos financieros plantea un problema de coordinación entre investigación criminal, inteligencia, ciberseguridad y control patrimonial. Las capacidades técnicas de esas áreas son diferentes y no deberían confundirse al informar al ciudadano.
¿Qué han resuelto ya los tribunales?
Interior señala que la causa se encuentra bajo la dirección de un órgano de instrucción de la Audiencia Nacional y de su Fiscalía, y que el detenido ha sido puesto en libertad provisional con medidas cautelares. Los presuntos delitos que aparecen en el comunicado incluyen integración en organización terrorista, enaltecimiento del terrorismo y tenencia y depósito de armas y municiones. La investigación permanece abierta; no se anuncia una condena.
La prisión provisional y la libertad con medidas cautelares son decisiones procesales que deben examinarse en su contexto, sin traducirse a un juicio político sobre la gravedad de los hechos ni a una absolución anticipada. La presunción de inocencia exige que cada elemento atribuido al investigado sea contrastado en el procedimiento y pueda ser discutido por la defensa.
También será necesario aclarar si existe documentación judicial pública que delimite el material intervenido, las comunicaciones atribuidas y el eventual papel del investigado dentro del grupo. La nota policial ofrece una versión institucional significativa, pero no reproduce el conjunto de las actuaciones ni sustituye una sentencia.
Riesgos de la mezcla entre discurso y capacidad operativa
El caso plantea una pregunta relevante: cuándo una actividad principalmente propagandística pasa a incorporar medios materiales susceptibles de aumentar el riesgo de violencia. Los investigadores creen haber detectado ese tránsito. Una evaluación seria debe valorar señales verificables —actividad de captación, instrucciones individualizadas, comunicaciones y posesión efectiva de medios— sin convertir las creencias políticas, por controvertidas que sean, en evidencia suficiente.
Las organizaciones que combinan operaciones informáticas y propaganda persiguen en ocasiones aumentar visibilidad mediante reivindicaciones de alto impacto. Los titulares que amplifican amenazas no comprobadas pueden servir involuntariamente a esa estrategia. Por eso la respuesta informativa debe priorizar la trazabilidad de cada hecho: qué institución atribuye una conducta, qué documentación la respalda y cuál es el estado procesal.
La seguridad de administraciones y servicios esenciales exige políticas preventivas de resiliencia digital, pero esta detención no demuestra por sí misma una vulnerabilidad específica en ningún banco, transportista o institución. Las entidades afectadas por incidentes individuales deben comunicar sus propios datos técnicos y, cuando corresponda, notificar brechas conforme al marco aplicable.
Lo acreditado, lo atribuido y lo pendiente
A fecha del 20 de noviembre está acreditado que el Ministerio del Interior ha comunicado una detención en Burgos, un amplio conjunto de incautaciones y la existencia de un procedimiento judicial. Las cifras de ataques y la interpretación de la estructura del grupo son atribuciones oficiales que EL ESTÁNDAR identifica expresamente como tales. No se han puesto a disposición en la fuente consultada las pruebas forenses completas ni resoluciones judiciales íntegras.
Queda por verificar la procedencia de los activos digitales intervenidos, la situación legal de las armas, la concreta relación del investigado con los incidentes cibernéticos y si las supuestas acciones violentas contaban con planificación específica. También deben conocerse los límites y duración de las medidas cautelares si se hacen públicos por vías oficiales.
La conclusión informativa no es que España haya sufrido un ataque nuevo este viernes, sino que la Policía atribuye a un sospechoso actividades que podrían conectar una estructura de ciberpropaganda prorrusa con presencia física y material armado. La diferencia es jurídicamente decisiva y constituye el verdadero objeto de seguimiento de esta investigación.
Fuentes y método
Fuente primaria consultada: nota del Ministerio del Interior del 20 de noviembre de 2026, «La Policía Nacional frustra la implantación de la primera célula en España de la organización ciberterrorista NoName057(16)». La investigación editorial distingue comunicación policial, diligencias judiciales aún no examinadas y análisis de riesgos.