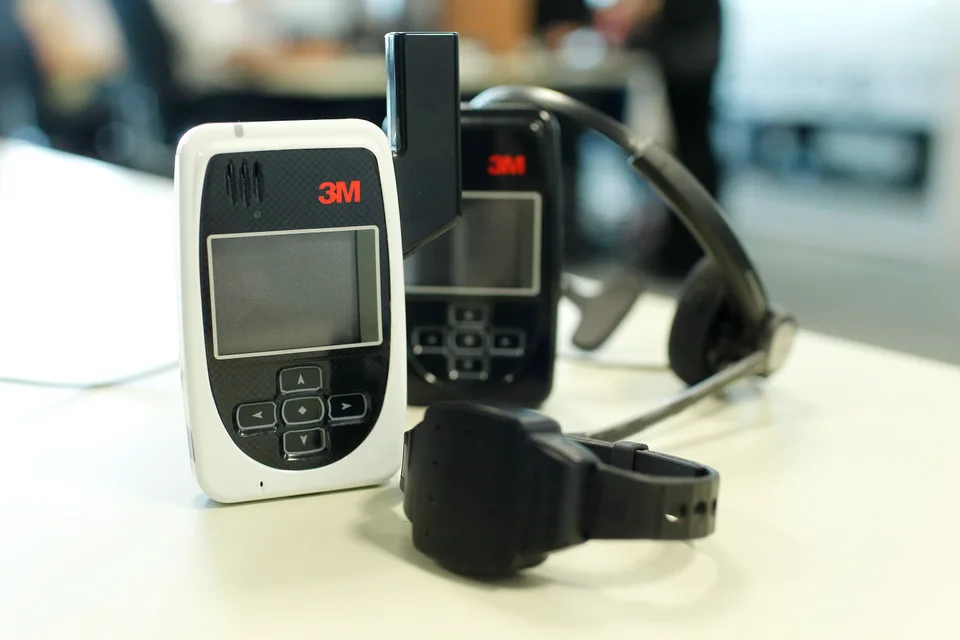
Pulseras COMETA: las preguntas sobre notificación de brechas a la AEPD que afronta Igualdad
Una revelación documental diferente de la investigación por fraude
EL ESPAÑOL publicó a las 05:00 del 13 de noviembre una información basada en documentación parlamentaria que cuestiona si el Ministerio de Igualdad notificó adecuadamente fallos de seguridad relacionados con el sistema COMETA de seguimiento telemático de medidas de alejamiento. Según el artículo, un escrito presentado el 5 de noviembre por la eurodiputada Rosa Estaràs señala que la Agencia Española de Protección de Datos no tendría constancia de una notificación del ministerio relativa a determinados problemas. La afirmación reviste gravedad y requiere comprobación independiente de su alcance: no disponer de un registro en una autoridad no prueba automáticamente que cualquier incidencia técnica constituya una brecha de datos personales sujeta a notificación. Los tipos de incidentes, el responsable legal del tratamiento y la evaluación de riesgo son determinantes. La novedad de esta mañana es la difusión del documento y de la interpretación jurídica periodística, no una sanción firme de la AEPD ni una sentencia sobre protección de datos.
El artículo 33 del RGPD no se aplica a cualquier avería
La Agencia Española de Protección de Datos explica en su guía oficial que una violación de seguridad de datos personales debe notificarse a la autoridad de control competente, sin dilación indebida y, cuando sea posible, dentro de las 72 horas posteriores a que el responsable tenga constancia, salvo que sea improbable que genere un riesgo para los derechos y libertades. Este marco no convierte toda avería de un aparato en una infracción notificable. Una interrupción del servicio puede ser muy peligrosa para una persona y, sin embargo, requerir un análisis distinto si no afecta a confidencialidad, integridad o disponibilidad de datos personales en términos jurídicamente relevantes. También puede ocurrir lo contrario: una incidencia aparentemente técnica puede afectar a datos sensibles o a la capacidad de proteger a usuarios. Identificar lo sucedido exige información sobre su alcance, la duración, las categorías de datos y la valoración realizada por quien tenía la responsabilidad del tratamiento. Esos elementos no están todos verificados por EL ESTÁNDAR.
El deber de informar a víctimas requiere una evaluación específica
El artículo 34 del RGPD se refiere a la comunicación a las personas afectadas cuando una violación de seguridad de datos personales pueda entrañar un alto riesgo para sus derechos y libertades. La propia AEPD señala que esa comunicación debe realizarse sin dilación indebida y con el propósito de permitir a los interesados adoptar medidas de protección. No se trata simplemente de contar a todas las personas que el dispositivo de una empresa presenta una avería, aunque en determinados supuestos la obligación de información derivada de otras normas o del propio servicio pueda existir. La evaluación legal dependerá de la categoría de información comprometida, del daño posible y de las salvaguardas. En un sistema vinculado con protección frente a violencia de género, la revisión debe ser especialmente cuidadosa para no dejar a las personas afectadas en una falsa sensación de seguridad. También debe evitarse publicar ubicaciones, patrones de protección o datos personales que incrementen el riesgo de las usuarias.
Qué afirma exactamente la documentación política difundida
La noticia de madrugada indica que Estaràs, eurodiputada del Partido Popular Europeo y vicepresidenta de la Comisión de Derechos de las Mujeres e Igualdad de Género del Parlamento Europeo, remitió una batería de preguntas a la Comisión. Según el texto reproducido por el diario, la parlamentaria se apoya en una respuesta atribuida a la AEPD según la cual no consta una notificación concreta del ministerio. EL ESTÁNDAR no dispone de certificación directa de la autoridad ni de todos los intercambios entre responsables, encargados del tratamiento y organismo supervisor. La ausencia de notificación bajo una denominación precisa tampoco permitiría descartar que otra entidad competente hubiera comunicado un incidente por una vía diferente. Por eso corresponde preguntar quién debía notificar, qué episodio se evaluó, cuál fue la conclusión de riesgo y qué documentación quedó registrada. La interpretación de una eurodiputada es relevante para abrir control parlamentario, pero no sustituye la resolución de la autoridad de protección de datos.
Dos marcos jurídicos pueden entrar en juego
El artículo original menciona el Reglamento General de Protección de Datos y la posible aplicación de la Directiva 2016/680 y de la Ley Orgánica 7/2021 para tratamientos realizados con fines de prevención, investigación, detección o enjuiciamiento de infracciones penales, o ejecución de sanciones. Qué régimen aplica a un tratamiento concreto del sistema de seguimiento requiere identificar su finalidad, el responsable y la función institucional. No debe resolverse con una etiqueta general sobre las pulseras. Determinadas operaciones pueden estar sometidas a reglas distintas y a obligaciones específicas de seguridad y notificación. Si la autoridad competente estima que una actuación incumplió un deber legal, deberá motivarlo mediante un procedimiento con garantías. Esta noticia no recoge una resolución sancionadora firme que permita afirmar que el Ministerio haya sido condenado por vulnerar una norma de datos. La existencia de dudas sobre el régimen aplicable aumenta, no reduce, la necesidad de precisión jurídica.
La vulnerabilidad social de quienes dependen del sistema
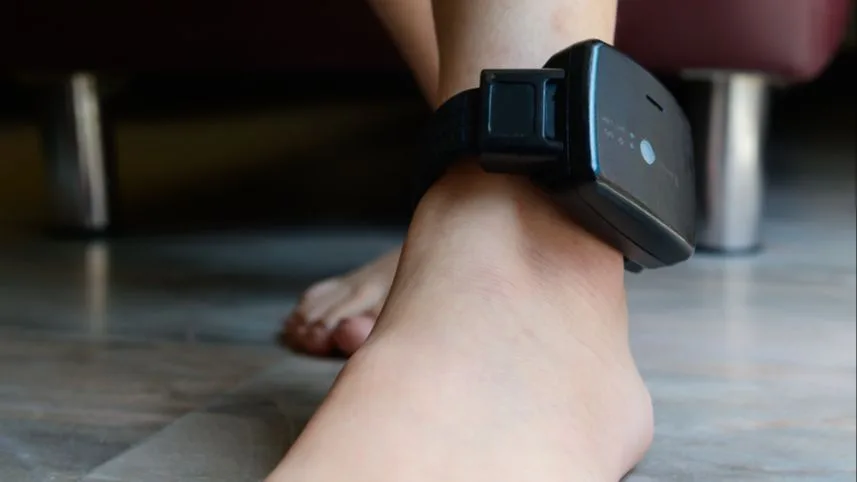
Los dispositivos de seguimiento pueden formar parte de las medidas judiciales para controlar prohibiciones de aproximación y otras obligaciones. Su finalidad es reforzar la protección, no sustituir el resto de recursos de asistencia y seguridad. Una incidencia técnica que afecte a su funcionamiento puede generar angustia o riesgos que merecen investigación incluso si al final no se acredita una brecha de datos personales. La cobertura de esta mañana incorpora testimonios y alegaciones sobre dificultades de geolocalización, sustituciones y desconexiones. Corresponde verificar cuántas personas resultaron afectadas, durante qué periodos y qué medidas alternativas se ofrecieron. Las cifras deben proceder de datos oficiales o de documentos comprobables; no se deducen del relato de un solo caso. También sería irresponsable afirmar que cualquier orden de alejamiento dejó de tener validez por fallar un aparato. El cumplimiento de la resolución judicial y la actuación de los órganos de protección son asuntos jurídicos diferentes.
La investigación de la Fiscalía Europea tiene un objeto distinto
La Fiscalía Europea informó oficialmente el 12 de noviembre de actuaciones de investigación en el Ministerio de Igualdad y en el Tribunal de Cuentas por un posible fraude que afectaría a fondos comunitarios empleados para adquirir dispositivos telemáticos destinados a proteger a víctimas de violencia de género. La investigación cuenta con apoyo de la UCO y se inició el año anterior, según la propia EPPO. El comunicado no declara culpabilidades ni identifica de forma pública a personas responsables de fraude. Tampoco confirma una infracción del RGPD por falta de comunicación de incidentes. La discusión sobre brechas de seguridad de datos y la pesquisa por gasto comunitario pueden compartir contexto y documentos, pero tienen objetos jurídicos distintos. Un eventual fallo técnico no demuestra de forma automática un fraude en la adquisición y la investigación económica no sustituye el examen de protección de datos. El artículo de hoy se centra en esta segunda dimensión para evitar repetir simplemente la noticia de la Fiscalía ya cubierta el 12.
El debate europeo sobre desembolsos exige una cadena documental
El reportaje menciona comunicaciones de miembros de la Comisión Europea sobre el seguimiento de las medidas de protección financiadas con recursos del Plan de Recuperación y sobre eventuales actuaciones correctoras. Una advertencia de que podrían adoptarse medidas no equivale a una suspensión de fondos ya ejecutada. Para sostener que un desembolso está congelado, sería necesario identificar la decisión formal, el programa, el hito afectado, el importe retenido y la fecha. El medio atribuye a documentos parlamentarios la preocupación sobre la evaluación del sistema COMETA, pero EL ESTÁNDAR no ha contrastado cada anexo de manera independiente. El control sobre fondos públicos y el deber de informar a personas en riesgo son asuntos simultáneos, aunque no intercambiables. Una administración debe explicar tanto cómo cumple sus obligaciones financieras como qué mecanismos emplea para detectar y corregir incidencias que podrían afectar a sus usuarias. La precisión sobre los procedimientos evita generar alarma infundada.
La distinción clave entre fallo funcional y pérdida de datos
La indisponibilidad de un sistema de seguimiento puede tener consecuencias operativas y humanas incluso si no se filtró información a un tercero. Una brecha de confidencialidad, por el contrario, puede comprometer datos sin afectar inmediatamente a la capacidad del servicio para generar alertas. También existen situaciones en que la integridad o disponibilidad de datos personales se ven alteradas y confluyen ambos tipos de problema. Esta diferenciación es esencial para aplicar correctamente las obligaciones del artículo 33. En seguridad de la información se debe identificar el incidente, su alcance y el responsable antes de definir comunicaciones y medidas. No corresponde a este artículo describir vulnerabilidades técnicas concretas, ubicaciones o procedimientos que permitan eludir dispositivos. La pregunta pública no es cómo burlar una pulsera, sino si se registraron los incidentes, quién evaluó sus consecuencias y qué información recibieron las personas cuya seguridad podía depender de su funcionamiento. Esa revisión debe proteger la confidencialidad de expedientes de violencia de género.
Qué debe aportar el Ministerio y qué debe certificar la autoridad
Una respuesta institucional completa podría aclarar qué entidad es responsable del tratamiento de cada conjunto de datos, qué incidentes se documentaron, si la valoración de riesgo justificó o descartó notificaciones y qué información se trasladó a las personas afectadas cuando correspondía. No es necesario difundir nombres, direcciones o detalles de medidas judiciales individuales para rendir cuentas. La AEPD, como autoridad supervisora, puede pronunciarse dentro de sus competencias; la Comisión y los órganos judiciales tienen las suyas. Una información parlamentaria que cite una respuesta de la AEPD es una pista documental importante, pero la valoración última requiere el texto auténtico y su contexto. En caso de que las obligaciones se incumplieran, la autoridad competente deberá explicar su fundamento y las medidas adoptadas. Si se descartó razonadamente una obligación de notificación, también debe poder justificarse con la documentación correspondiente. Ninguno de esos desenlaces puede anticiparse a partir del titular de un periódico.
Lo que se sabe al cierre y la importancia de no repetir la investigación financiera
La novedad de las 05:00 es la publicación de documentación parlamentaria que cuestiona la gestión de las comunicaciones de seguridad de COMETA. Es independiente, como objeto, de las actuaciones financieras anunciadas por la Fiscalía Europea el 12 de noviembre. La AEPD explica oficialmente el criterio de notificación de brechas en 72 horas y el deber de comunicar a las personas interesadas cuando existe alto riesgo. Lo que falta es comprobar la naturaleza exacta de las incidencias del sistema, las obligaciones aplicables y las respuestas documentales auténticas de todas las instituciones. No se ha acreditado en estas fuentes una sanción firme por ocultación. Para las mujeres protegidas, la claridad sobre el funcionamiento del sistema resulta fundamental; para el contribuyente, lo es la trazabilidad de los contratos. EL ESTÁNDAR mantendrá ambos planos separados mientras el control administrativo, parlamentario y judicial avanza.
Documentación contrastada
Investigación periodística de EL ESPAÑOL, 13 de noviembre de 2026 a las 05:00, sobre un escrito parlamentario atribuido a Rosa Estaràs. Guías oficiales de la Agencia Española de Protección de Datos sobre notificación de brechas (artículos 33 y 34 RGPD). Comunicado oficial de la Fiscalía Europea del 12 de noviembre sobre investigación por posible fraude en fondos de pulseras. La ausencia de respuesta administrativa pública completa impide acreditar una vulneración definitiva en este artículo.