O que aconteceu ao portal de uma autoridade pública
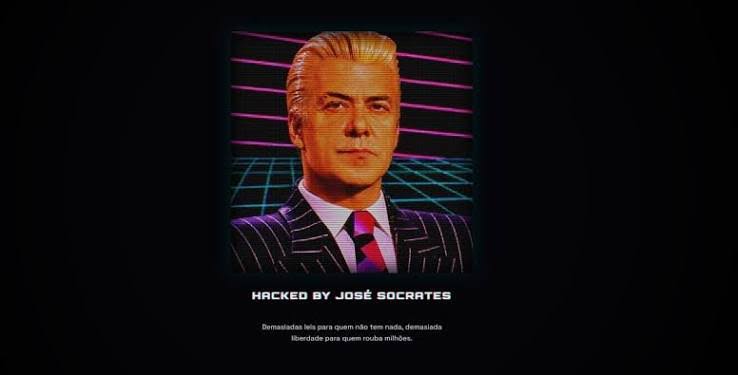
A Autoridade de Segurança Alimentar e Económica (ASAE) confirmou este domingo, 15 de novembro de 2026, ter sido alvo de um ataque informático ao seu portal público. A ocorrência tornou-se conhecida durante a manhã e foi confirmada por uma fonte oficial da autoridade durante a tarde. Antes de o endereço ficar indisponível, a página apresentou conteúdo estranho à informação institucional: uma imagem alusiva ao antigo primeiro-ministro José Sócrates e uma mensagem que atribuía o ataque a esse nome. A referência visual não identifica o autor verdadeiro da intrusão, nem constitui prova de qualquer envolvimento do político.
O episódio é relevante para além da componente gráfica. A ASAE presta informação a consumidores, agentes económicos e outras entidades sobre fiscalização, segurança alimentar, alertas, legislação e atividade inspetiva. Quando o portal de uma autoridade com estas funções deixa de estar disponível, há um problema imediato de confiança na informação pública e uma necessidade de determinar se ocorreu apenas uma alteração da página visível ou se outros sistemas foram afetados.
A confirmação de que houve um incidente é distinta de uma confirmação sobre a sua dimensão. Até ao momento das informações consultadas nesta atualização, não foi publicamente esclarecida a origem do acesso, a duração exata da alteração, a extensão dos sistemas envolvidos ou a eventual exposição de dados. Também não havia resposta pública, nas fontes examinadas, sobre uma possível notificação ao Centro Nacional de Cibersegurança (CNCS).
Factos confirmados, indícios e aquilo que ainda não está provado
Há três elementos documentados na informação recolhida. Primeiro, o portal da ASAE exibiu uma página adulterada, registada numa captura preservada pelo serviço Wayback Machine. Segundo, uma fonte oficial da autoridade confirmou a existência do ataque. Terceiro, o endereço encontrava-se indisponível quando foram redigidas as primeiras notícias e procuradas explicações adicionais.
A hipótese técnica mais compatível com a evidência visual é a de alteração indevida do conteúdo apresentado pelo sítio, habitualmente designada por defacement. Trata-se, porém, de uma classificação preliminar baseada no efeito observado: uma página institucional passou a mostrar uma mensagem não autorizada. A apresentação de conteúdo manipulado não demonstra, isoladamente, que tenham sido comprometidas bases de dados, credenciais de funcionários, processos sancionatórios ou sistemas internos de fiscalização.
Essa distinção deve orientar a cobertura. Uma intrusão num servidor de apresentação, um erro numa ferramenta de gestão de conteúdos e um comprometimento alargado da infraestrutura podem produzir sinais públicos semelhantes, mas têm consequências muito diferentes. Não há, nas informações publicadas hoje, elementos técnicos suficientes para escolher entre essas possibilidades, nem para afirmar que a ASAE perdeu informação confidencial.
O nome exibido na mensagem é outro possível fator de confusão. Em ambientes de intrusão informática, autores podem utilizar pseudónimos, referências políticas, provocações ou símbolos para distrair, obter atenção e induzir interpretações precipitadas. O uso do nome de José Sócrates numa página adulterada não prova autoria, cumplicidade ou qualquer relação entre ele e os responsáveis pelo incidente.
Porque é um problema de segurança institucional
A confiança num portal público depende da integridade do conteúdo, da disponibilidade do serviço e da proteção dos sistemas que o sustentam. A primeira dimensão parece ter sido afetada durante o episódio: o conteúdo mostrado aos visitantes não correspondia à função oficial da página. A segunda também ficou em causa, uma vez que o endereço passou a estar indisponível, pelo menos durante o período observado pelas fontes consultadas. A terceira — confidencialidade da informação — permanece por demonstrar.
É importante não confundir indisponibilidade com prova de sabotagem de todos os serviços da autoridade. Um organismo pode retirar voluntariamente um portal do ar para investigar e conter um incidente, pode enfrentar uma falha técnica causada pelo ataque ou pode sofrer uma combinação das duas situações. Sem uma comunicação técnica da entidade responsável, não é possível determinar qual destas circunstâncias explica a ausência de acesso.
O portal da ASAE não deve ser tratado como equivalente à totalidade da sua capacidade operacional. Uma autoridade de fiscalização dispõe de atividades presenciais, procedimentos administrativos e canais institucionais que não se esgotam no sítio na Internet. Também não há informação suficiente para afirmar que inspeções, apreensões ou investigações concretas tenham sido interrompidas. A pergunta operacional correta é mais restrita: que serviços digitais ficaram efetivamente afetados e por quanto tempo?
A leitura de inteligência e contrainteligência
Uma investigação séria deve evitar o salto automático entre o impacto público e a identidade do autor. A mensagem deixada num portal pode ser uma forma de reivindicação, um gesto provocatório, uma falsificação de autoria ou um elemento de encenação. Não permite identificar uma organização criminosa, um grupo ideológico ou uma estrutura de inteligência estrangeira. Seria prematuro associar este episódio a uma campanha coordenada sem indicadores independentes.
A análise de inteligência pode, contudo, identificar os tipos de informação que ajudariam a distinguir cenários. Entre eles contam-se a cronologia verificada das alterações, a informação oficial sobre os serviços afetados, a existência ou não de acessos não autorizados confirmados, a avaliação sobre integridade de dados e a evolução da disponibilidade do portal. Estes são critérios de avaliação de impacto e responsabilidade; não são instruções para reproduzir a intrusão.
Também importa separar três níveis de atribuição. O primeiro é a autoria técnica: quem realizou a alteração e através de que infraestrutura. O segundo é a responsabilidade organizacional: se existiu uma rede, um mandante ou uma finalidade comum. O terceiro é a eventual motivação estratégica: se o objetivo foi propaganda, extorsão, teste de capacidade, perturbação institucional ou simples visibilidade. Nenhum destes níveis está resolvido pela imagem divulgada.
A utilização de símbolos políticos aumenta o risco de uma narrativa enganadora. Uma entidade interessada em produzir conflito reputacional pode escolher uma mensagem que conduza o público a culpar terceiros; um intruso oportunista pode fazer exatamente o mesmo apenas para chamar a atenção. A análise não pode confundir o efeito comunicacional pretendido com a intenção efetivamente demonstrada.
O que o precedente recente permite — e não permite — concluir
O noticiário português registou nos últimos dias incidentes informáticos em diferentes organizações, incluindo um episódio de alteração visual de um portal ligado à área da habitação. A proximidade temporal justifica atenção das autoridades e dos operadores digitais, mas não demonstra uma única campanha. A existência de várias ocorrências próximas pode resultar de causas distintas, com autores, fragilidades e objetivos sem relação.
O princípio básico de contrainteligência é resistir a associações fáceis. O facto de duas instituições utilizarem serviços digitais, de ambas terem sofrido incidentes ou de aparecerem referências políticas não prova partilha de infraestrutura comprometida. Seria necessário identificar dados técnicos consistentes, elementos forenses confirmados ou declarações fundamentadas das autoridades competentes para formular essa ligação.
Também seria incorreto atribuir a uma entidade estrangeira o ataque só porque a informação pública integra um contexto europeu de preocupação com ameaças híbridas. A classificação de um incidente como ameaça híbrida exige demonstração do seu nexo com uma estratégia de interferência ou coerção. No caso conhecido hoje, a prova pública está muito aquém desse patamar.
Uma cobertura rigorosa não precisa de uma hipótese geopolítica para reconhecer a gravidade potencial do sucedido. A adulteração da presença digital de um regulador nacional é, por si só, um acontecimento que exige explicação, correção e esclarecimento público. Atribuir sem provas um autor específico enfraqueceria esse escrutínio.
Impacto sobre consumidores e empresas
A função informativa da ASAE torna especialmente relevante a continuidade dos seus canais de comunicação. Um consumidor que procura orientações sobre segurança alimentar ou uma empresa que tenta consultar exigências regulamentares precisa de saber se os documentos que encontra são autênticos e atualizados. Durante a alteração visível do portal, essa garantia ficou comprometida para a página apresentada.
Não existe, porém, fundamento para concluir que documentos públicos foram falsificados em massa, que empresas receberam notificações fraudulentas ou que os sistemas de controlo de alimentos foram comprometidos. São riscos gerais a verificar em qualquer incidente institucional, não consequências demonstradas deste caso.
A distinção interessa também ao público. Se a autoridade vier a publicar avisos por canais alternativos, será importante confirmar que esses avisos provêm realmente de fontes institucionais. A circulação de capturas de ecrã e mensagens atribuídas ao ataque pode facilitar boatos ou falsas comunicações, mesmo quando não existe um comprometimento técnico adicional. O problema comunicacional pode prolongar-se para além da recuperação do serviço.
As empresas fiscalizadas pela ASAE não devem assumir que prazos legais, obrigações de segurança ou procedimentos administrativos ficaram suspensos por força da indisponibilidade de uma página. Qualquer alteração de prazos ou canais oficiais exigirá indicação expressa da entidade competente. A redação não encontrou hoje informação validada que autorize essa conclusão.
Quais as respostas que devem ser esclarecidas
O primeiro esclarecimento necessário é temporal: quando foi detetada a alteração indevida, quando deixou de ser visível e quando o serviço ficou indisponível? Estes marcos permitem reconstruir a resposta sem exigir a divulgação pública de detalhes sensíveis. O segundo é funcional: quais as secções e serviços digitais afetados? O terceiro é relativo à informação: foi verificada alguma alteração ou exposição de dados para além do conteúdo apresentado ao público?
Outra questão central é a comunicação institucional. A ASAE poderá esclarecer quais os canais de atendimento disponíveis enquanto o portal estiver inacessível, se a situação teve repercussões em processos concretos e se haverá uma atualização pública sobre o restabelecimento do serviço. É útil conhecer igualmente se houve articulação com as estruturas nacionais competentes para a resposta a incidentes de cibersegurança.
Uma declaração de normalização deve ser mais precisa do que a simples informação de que o sítio voltou a abrir. Repor uma página visível não responde, por si só, à questão da integridade dos conteúdos nem esclarece se a causa do incidente foi identificada. A confiança pública melhora com informação verificável, mesmo que alguns pormenores técnicos permaneçam reservados durante a investigação.
A fronteira entre fiscalização jornalística e especulação
O caso revela uma oportunidade para avaliar a maturidade da resposta digital de entidades públicas sem transformar uma ocorrência limitada numa ameaça nacional não demonstrada. O interesse público reside na proteção dos serviços, na transparência sobre o impacto e na capacidade de recuperar informação credível.
Há também uma responsabilidade editorial: não reproduzir a mensagem do atacante como se fosse uma reivindicação autêntica e não amplificar gratuitamente o elemento provocatório. A imagem é relevante enquanto prova de adulteração visual; não deve converter-se em ponto de partida para uma acusação política.
Em síntese, é possível afirmar que a presença digital da ASAE foi adulterada e que o incidente foi confirmado oficialmente. É igualmente possível identificar a indisponibilidade do portal durante a primeira cobertura. Não é possível, com a informação pública disponível, concluir que existiu exfiltração de dados, compromisso de todos os sistemas internos, suspensão generalizada de fiscalização ou participação de uma estrutura estatal estrangeira.
O que importa acompanhar nas próximas horas
A evolução decisiva será uma comunicação da própria ASAE que delimite o impacto. Uma eventual posição do CNCS, se existir, também poderá ajudar a enquadrar a resposta. Até lá, o incidente deve permanecer classificado como comprometimento ou alteração não autorizada do portal público, com extensão técnica ainda não esclarecida.
A investigação poderá trazer novos elementos; a publicação de hoje não os antecipa. Esta distinção é o núcleo de uma abordagem de inteligência responsável: confrontar a evidência disponível, conservar as perguntas em aberto e recusar certezas fabricadas apenas para preencher lacunas.
Estado da informação: ataque ao portal confirmado por fonte oficial; apresentação de conteúdo adulterado documentada; indisponibilidade reportada; autoria e alcance técnico por esclarecer.