O alerta divulgado no final da tarde
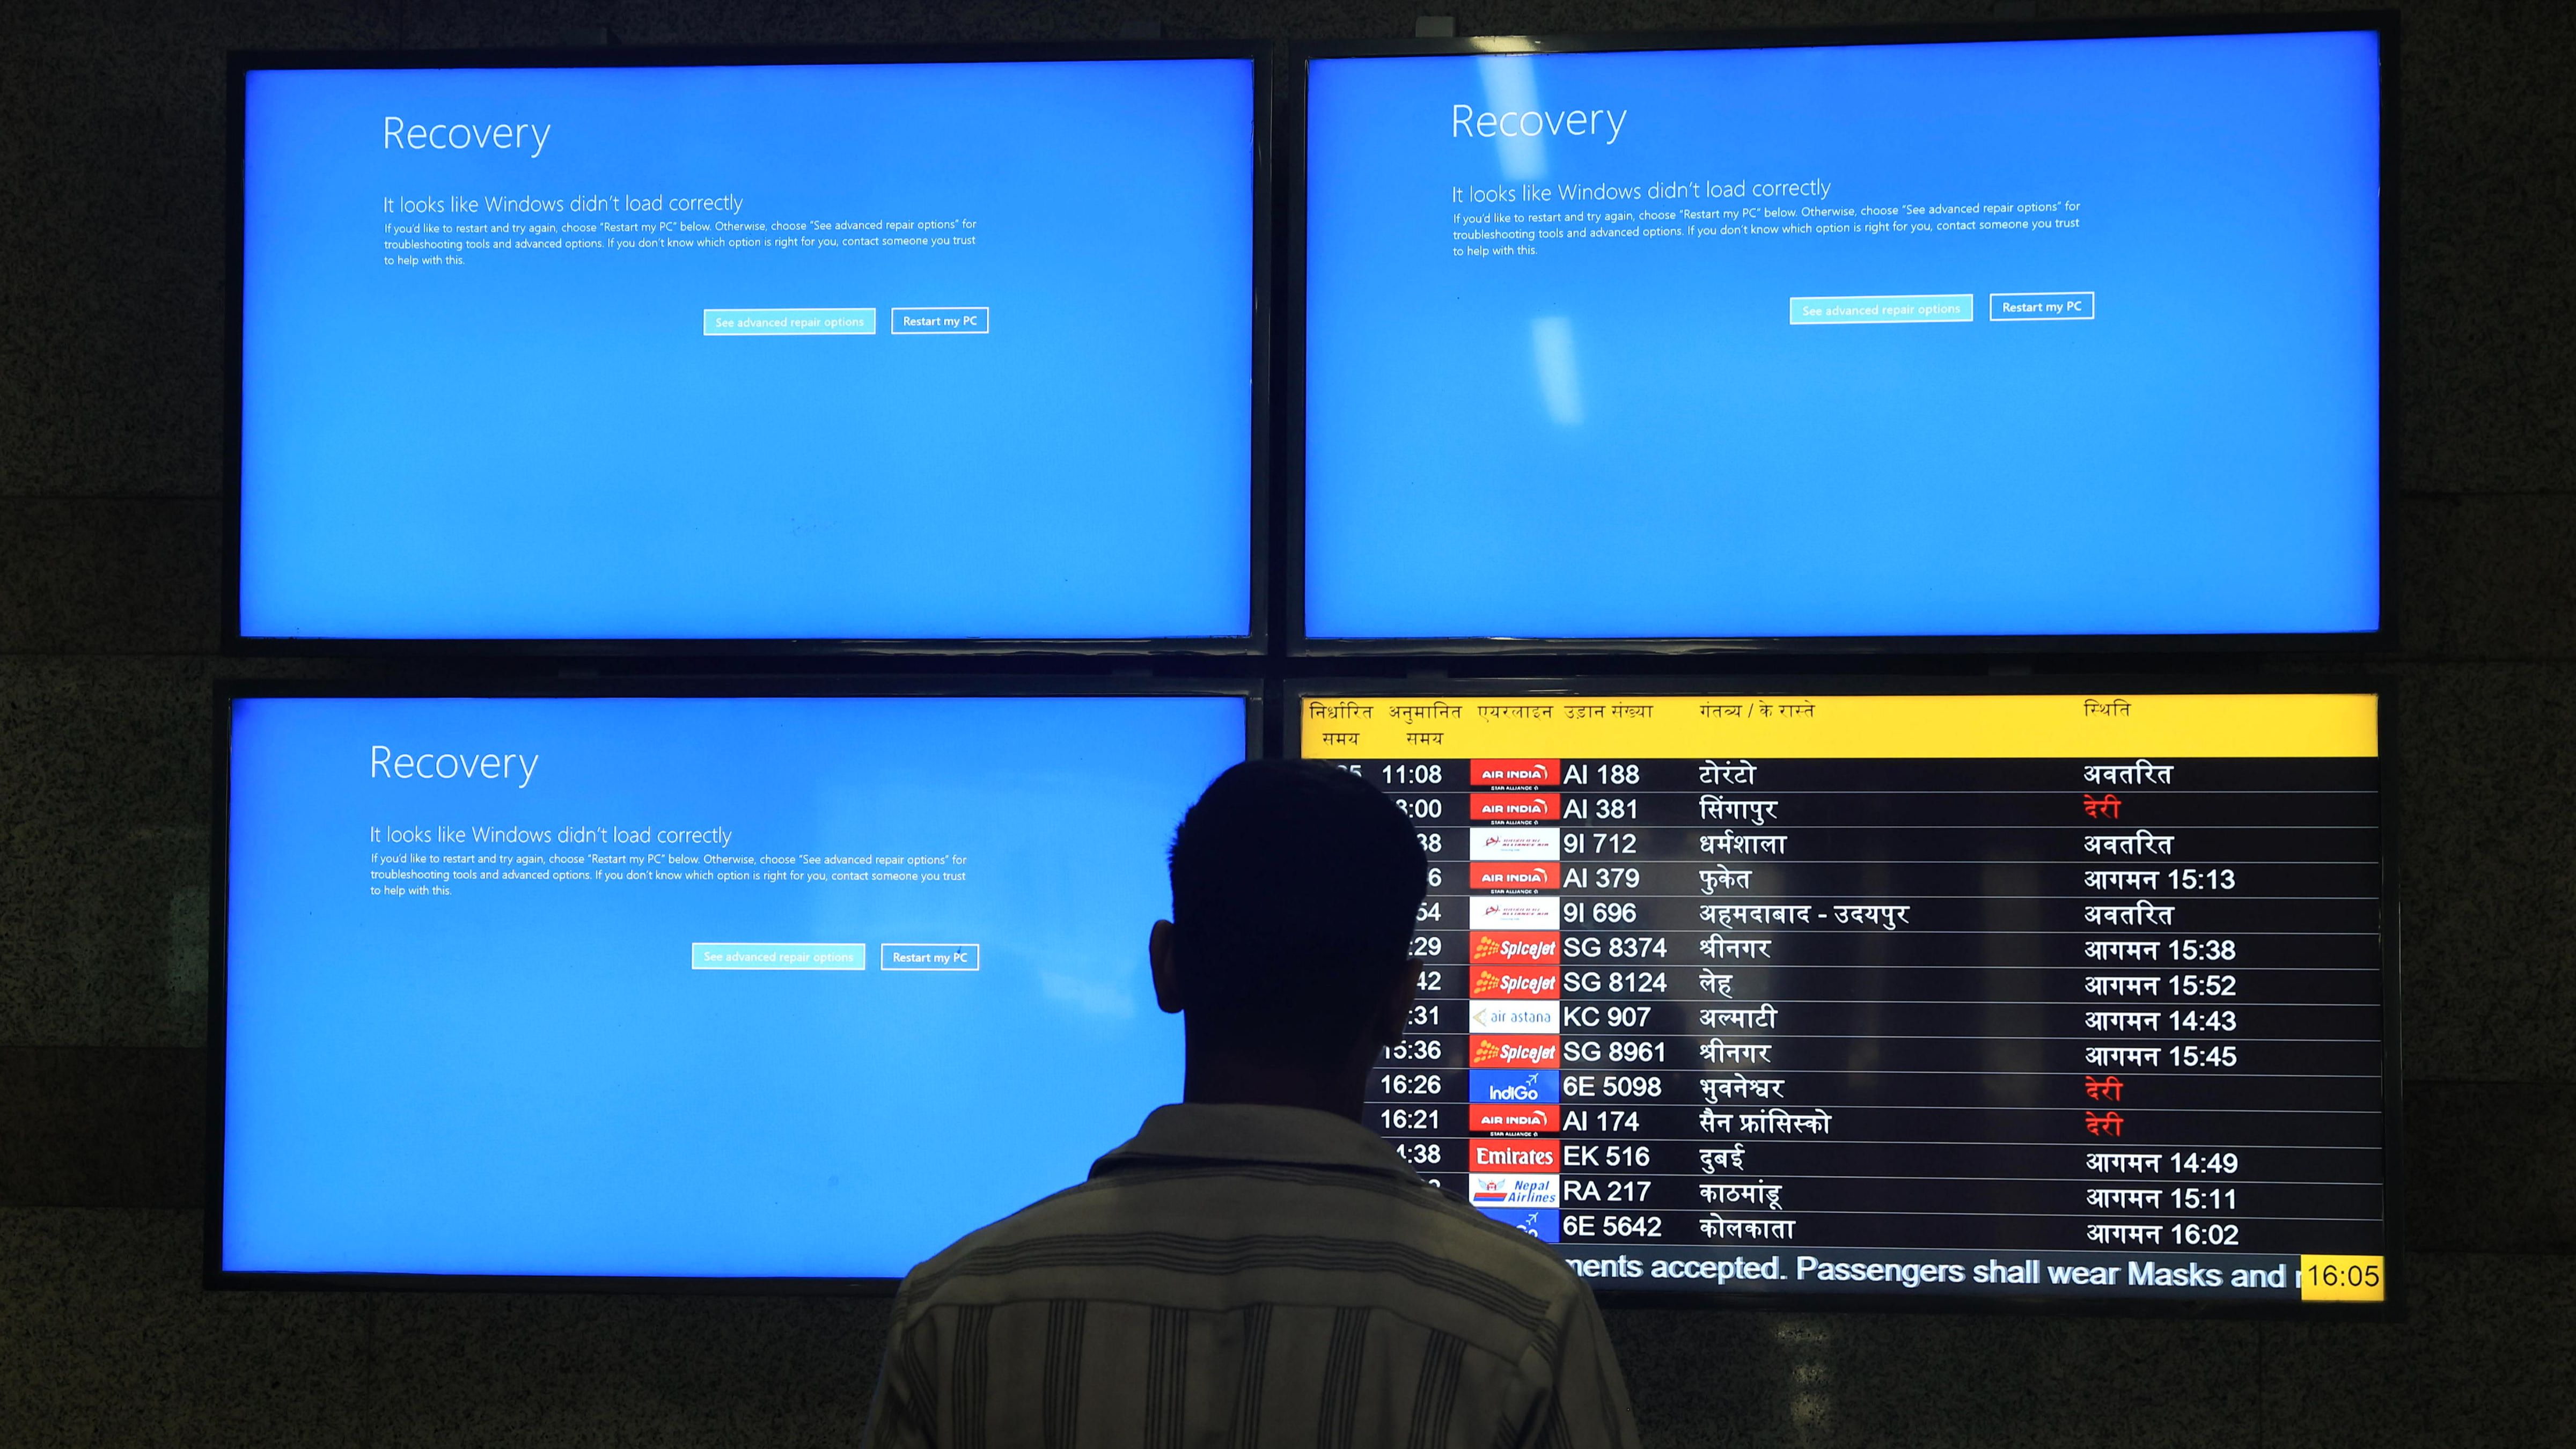
O Centro Nacional de Cibersegurança português lançou um aviso hoje, 13 de novembro de 2026, divulgado pela Agência Lusa às 16h53 de Lisboa, pedindo atenção a contactos fraudulentos que utilizem como pretexto a falha internacional do Microsoft 365. A novidade desta tarde é a advertência da autoridade nacional sobre o aproveitamento criminoso do incidente, não a ocorrência inicial da avaria, documentada desde 12 de novembro. A medida dirige-se a cidadãos e organizações. O CNCS não anunciou, na informação consultada, uma operação específica de fraude já consumada em Portugal nem identificou vítimas concretas associadas a estes contactos.
A indisponibilidade de serviços é um contexto explorável
A falha afetou funcionalidades de correio e colaboração de Microsoft 365 em diferentes países, incluindo relatos em Portugal. Quando um utilizador aguarda restabelecimento de acesso, pode prestar mais atenção a mensagens sobre contas, permissões ou suporte. Essa vulnerabilidade de contexto não significa que a avaria tenha sido provocada pelos autores de eventuais burlas. O próprio fornecedor, segundo o CNCS, comunicou não ter conhecimento de atividade maliciosa na origem da perturbação. Confundir a causa técnica com crimes oportunistas posteriores seria uma atribuição sem prova.
O que a autoridade recomenda aos cidadãos
O aviso destaca a necessidade de prudência perante emails, chamadas e mensagens que se apresentem como comunicações da Microsoft ou de equipas de apoio. A referência ao incidente pode ser utilizada para conferir urgência a pedidos de informação privada. O CNCS aconselha a não partilhar palavras-passe nem códigos de autenticação, mesmo perante solicitações apresentadas como urgentes. Recomenda igualmente não utilizar ligações ou anexos que prometam reativar contas e confirmar o estado do serviço nos canais oficiais do fornecedor. Estas são recomendações preventivas, não descrição de uma campanha específica já identificada.
Uma falha global não prova sabotagem
O Centro Nacional de Cibersegurança esclareceu que um incidente com consequências negativas na segurança ou disponibilidade de sistemas não tem necessariamente origem criminosa. Uma plataforma pode falhar por problemas internos de configuração, tráfego, componentes ou processos operacionais. Nada nas declarações publicadas permite identificar um Estado, grupo de hackers ou serviço de informações como causador desta interrupção. A análise de contrainteligência deve começar por verificar atribuições, não por procurar culpados ideológicos. A exploração oportunista de uma notícia, mesmo que venha a ocorrer, constitui um fenómeno diferente da origem da avaria.
O mecanismo psicológico de uma mensagem inesperada
A eficácia de uma burla digital pode depender da pressão temporal e da aparência de legitimidade. Um remetente pode afirmar que existe um bloqueio de conta ou uma janela curta para concluir uma verificação. O risco está em levar a pessoa a agir antes de confirmar a origem. O aviso oficial fala precisamente de contactos que procuram ganhar confiança e pressionar a vítima para recolher dados sensíveis. Não é necessário descrever técnicas detalhadas de intrusão para explicar a prevenção: interromper o contacto, utilizar o canal habitual da organização e pedir confirmação a um responsável conhecido.
Empresas portuguesas com dependências partilhadas
A concentração de correio, calendário, armazenamento e identidade numa plataforma comum pode simplificar o trabalho quotidiano, mas torna falhas de disponibilidade amplamente visíveis. Empresas dependentes desses serviços podem ter trabalhadores temporariamente sem acesso a determinadas funcionalidades. Isso não demonstra que toda a infraestrutura de uma organização tenha deixado de funcionar. Também não permite afirmar que instituições públicas portuguesas perderam dados, interromperam serviços de emergência ou sofreram um ataque. A identificação do impacto exige comunicação de cada entidade e registos técnicos.
Comunicação interna durante um incidente
Uma organização que depende de correio eletrónico pode precisar de informar os trabalhadores por canais previamente definidos quando ocorre uma avaria. Sem um procedimento conhecido, uma mensagem falsa pode parecer tão plausível como uma comunicação legítima. O CNCS recomenda às empresas que sigam orientações oficiais e avisem os colaboradores sobre o risco. Uma boa resposta institucional identifica quem divulga atualizações, como se confirmam avisos e que informação não deve ser solicitada por mensagem. A prevenção é sobretudo organizacional e deve ser ensaiada antes da próxima indisponibilidade.
Autenticação multifator não elimina o risco de engano
A utilização de diferentes fatores de autenticação reduz muitas formas de acesso não autorizado, mas não dispensa cuidado com pedidos de códigos. O alerta desta tarde inclui precisamente a recomendação de não comunicar códigos de verificação a terceiros. O objetivo não é desencorajar sistemas de proteção, mas recordar que um mecanismo de segurança pode ser contornado socialmente quando o utilizador confia num interlocutor falso. Não existe na divulgação um método técnico específico usado contra portugueses que permita afirmar a exploração de uma vulnerabilidade nova da Microsoft.
Disponibilidade, confidencialidade e integridade
Na segurança da informação, disponibilidade diz respeito à possibilidade de aceder a um serviço quando necessário; confidencialidade envolve limitar o acesso a informação sensível e integridade protege a fiabilidade dos dados e operações. Uma indisponibilidade pode existir sem violação de confidencialidade. Em sentido inverso, uma pessoa convencida a fornecer credenciais durante uma avaria pode criar um risco autónomo de exposição. A distinção ajuda a perceber por que motivo o CNCS emite avisos preventivos mesmo quando não existe indicação de atividade maliciosa como causa do incidente técnico inicial.
O papel dos fornecedores e dos administradores
A recuperação de Microsoft 365 é uma responsabilidade técnica do fornecedor e dos serviços de administração associados. Os gestores de sistemas das organizações precisam de obter informações sobre estados de operação e comunicar limites aos utilizadores. Não devem prometer prazos de resolução que não estejam confirmados pelo fornecedor. O alerta não autoriza recorrer a supostos reparadores que peçam dados sigilosos nem demonstra que métodos alternativos propostos por desconhecidos sejam válidos. A hierarquia de comunicação e o registo de incidentes ajudam a evitar decisões improvisadas.
Consequências para o tecido empresarial de pequena dimensão
Pequenas empresas podem utilizar serviços globais sem dispor de uma equipa de segurança própria. Nesses casos, um aviso claro e repetido pode ser especialmente útil. Isso não significa que as pequenas empresas sejam as únicas vulneráveis ou que a dimensão determine a incidência de burlas. Um procedimento proporcional inclui confirmar a identidade de quem comunica, conservar contactos oficiais e decidir previamente o que fazer quando uma ferramenta de trabalho fica indisponível. O custo de preparação depende do contexto e não pode ser calculado a partir desta notícia.
A responsabilidade dos serviços públicos
Administrações e operadores de serviços importantes precisam de proteger contactos institucionais contra falsificação e mensagens oportunistas. Uma organização pode divulgar avisos públicos, mas a existência de um comunicado não prova por si só que todos os trabalhadores receberam formação. As autoridades competentes podem acompanhar relatos e emitir recomendações, sem que isso confirme investigação criminal específica. O artigo não atribui falhas de segurança a ministérios, hospitais ou câmaras municipais concretos. Tal imputação exigiria documentação individualizada sobre sistemas afetados e consequências observadas.
Rumores sobre recuperação e aplicações fraudulentas
Quando uma interrupção atrai grande atenção mediática, podem surgir explicações falsas sobre o seu fim ou sobre alegadas soluções imediatas. O CNCS desencoraja a abertura de anexos e ligações que prometam reativar contas. Importa notar que a atualização de um serviço legítimo é um processo diferente da instalação de ficheiros recebidos por remetentes não verificados. A presença de um logótipo conhecido, de linguagem técnica ou de uma assinatura aparente não confirma autenticidade. Para obter informação, a referência deve ser o portal oficial de estado e as comunicações institucionais internas.
Como reconhecer um anúncio não confirmado
Uma publicação em redes sociais pode afirmar que determinado serviço já recuperou integralmente, embora a informação diga respeito apenas a certas regiões ou funcionalidades. A difusão de mensagens não validadas pode aumentar confusão e favorecer contactos que simulam ajuda. A verificação deve cruzar hora, plataforma, versão do comunicado e funcionalidades indicadas. A autoridade portuguesa não apresentou, na notícia consultada, uma hora definitiva de recuperação global. Essa incerteza deve ser preservada, em vez de convertida em promessas de normalização feitas por terceiros.
Investigação e contrainteligência não são sinónimos de especulação
Uma operação de fontes abertas pode procurar indicadores de campanhas fraudulentas e confirmar se autoridades emitiram alertas ou identificaram suspeitos. O que não pode fazer é transformar uma vulnerabilidade potencial numa operação atribuída a um grupo nomeado sem evidência. Nesta fase existe um aviso preventivo claro do CNCS. Não há referência pública a vítimas portuguesas identificadas, volume de perdas, contas comprometidas ou origem geográfica de uma campanha concreta. A classificação de confiança elevada cabe à existência do comunicado; a ocorrência de ataques específicos continua por confirmar.
A pergunta sobre soberania tecnológica
A avaria demonstra que organizações europeias dependem de infraestruturas tecnológicas internacionais, mas não permite concluir que todo serviço estrangeiro seja inseguro. A resposta passa por critérios de continuidade, capacidade de recuperar informação, transparência contratual e conhecimento dos riscos. A prevenção de fraude durante uma falha é apenas uma dimensão dessa preparação. Portugal pode discutir resiliência e soberania digital sem atribuir à Microsoft responsabilidades criminais inexistentes ou recomendar soluções comerciais não avaliadas. O benefício público está na competência operacional e na informação correta.
O que acompanhar nas próximas horas
Uma atualização substantiva será a confirmação de recuperação estável dos serviços, a identificação oficial de alguma campanha concreta de burla ou a publicação de novos conselhos das autoridades portuguesas. A simples reprodução do aviso não constitui outra ocorrência. Também será necessário distinguir relatos enviados às autoridades de casos com prejuízo documentado e investigação em curso. O EL ESTÁNDAR não divulga contactos pessoais ou informações de vítimas sem fundamento. O acompanhamento deve basear-se no CNCS, na informação técnica do fornecedor e em comunicações verificáveis.
Conclusão: uma avaria que pode ser usada como pretexto
A notícia desta tarde é um alerta nacional contra a possibilidade de fraude oportunista durante a interrupção de Microsoft 365. O CNCS pede desconfiança perante pedidos urgentes de credenciais e remete para canais oficiais. Não há prova pública de que a falha original tenha sido um ciberataque nem de que esteja em curso uma campanha específica identificada em Portugal. A segurança de cidadãos e empresas depende de reconhecer essa diferença, estabelecer contactos fiáveis e evitar entregar informação sensível a quem a pede sob pressão.
Referência direta às boas práticas preventivas do CNCS
O próprio Centro Nacional de Cibersegurança mantém um repositório público de boas práticas com recursos sobre phishing, fraude e mensagens instantâneas fraudulentas. Essas orientações são anteriores ao incidente Microsoft 365 e constituem enquadramento preventivo, não evidência de uma campanha criminosa específica iniciada nesta sexta-feira. A consulta deve privilegiar os conteúdos oficiais e a confirmação independente dos pedidos de acesso ou de alteração de credenciais. Um alerta sobre risco oportunista é distinto de uma notificação de contas efetivamente comprometidas. Repositório institucional de boas práticas: https://dyn.cncs.gov.pt/pt/boaspraticas .
Fontes e enquadramento temporal
Declarações do Centro Nacional de Cibersegurança reproduzidas pela Agência Lusa em 13 de novembro às 16h53 de Lisboa: https://www.noticiasaominuto.com/tech/3083855/cncs-alerta-para-tentativas-de-burla-apos-falha-global-no-microsoft-365 . O incidente técnico inicial começou em 12 de novembro e já era objeto de cobertura anterior; o desenvolvimento desta peça é exclusivamente o alerta nacional novo de prevenção de fraudes.