O que mudou na madrugada de 13 de novembro
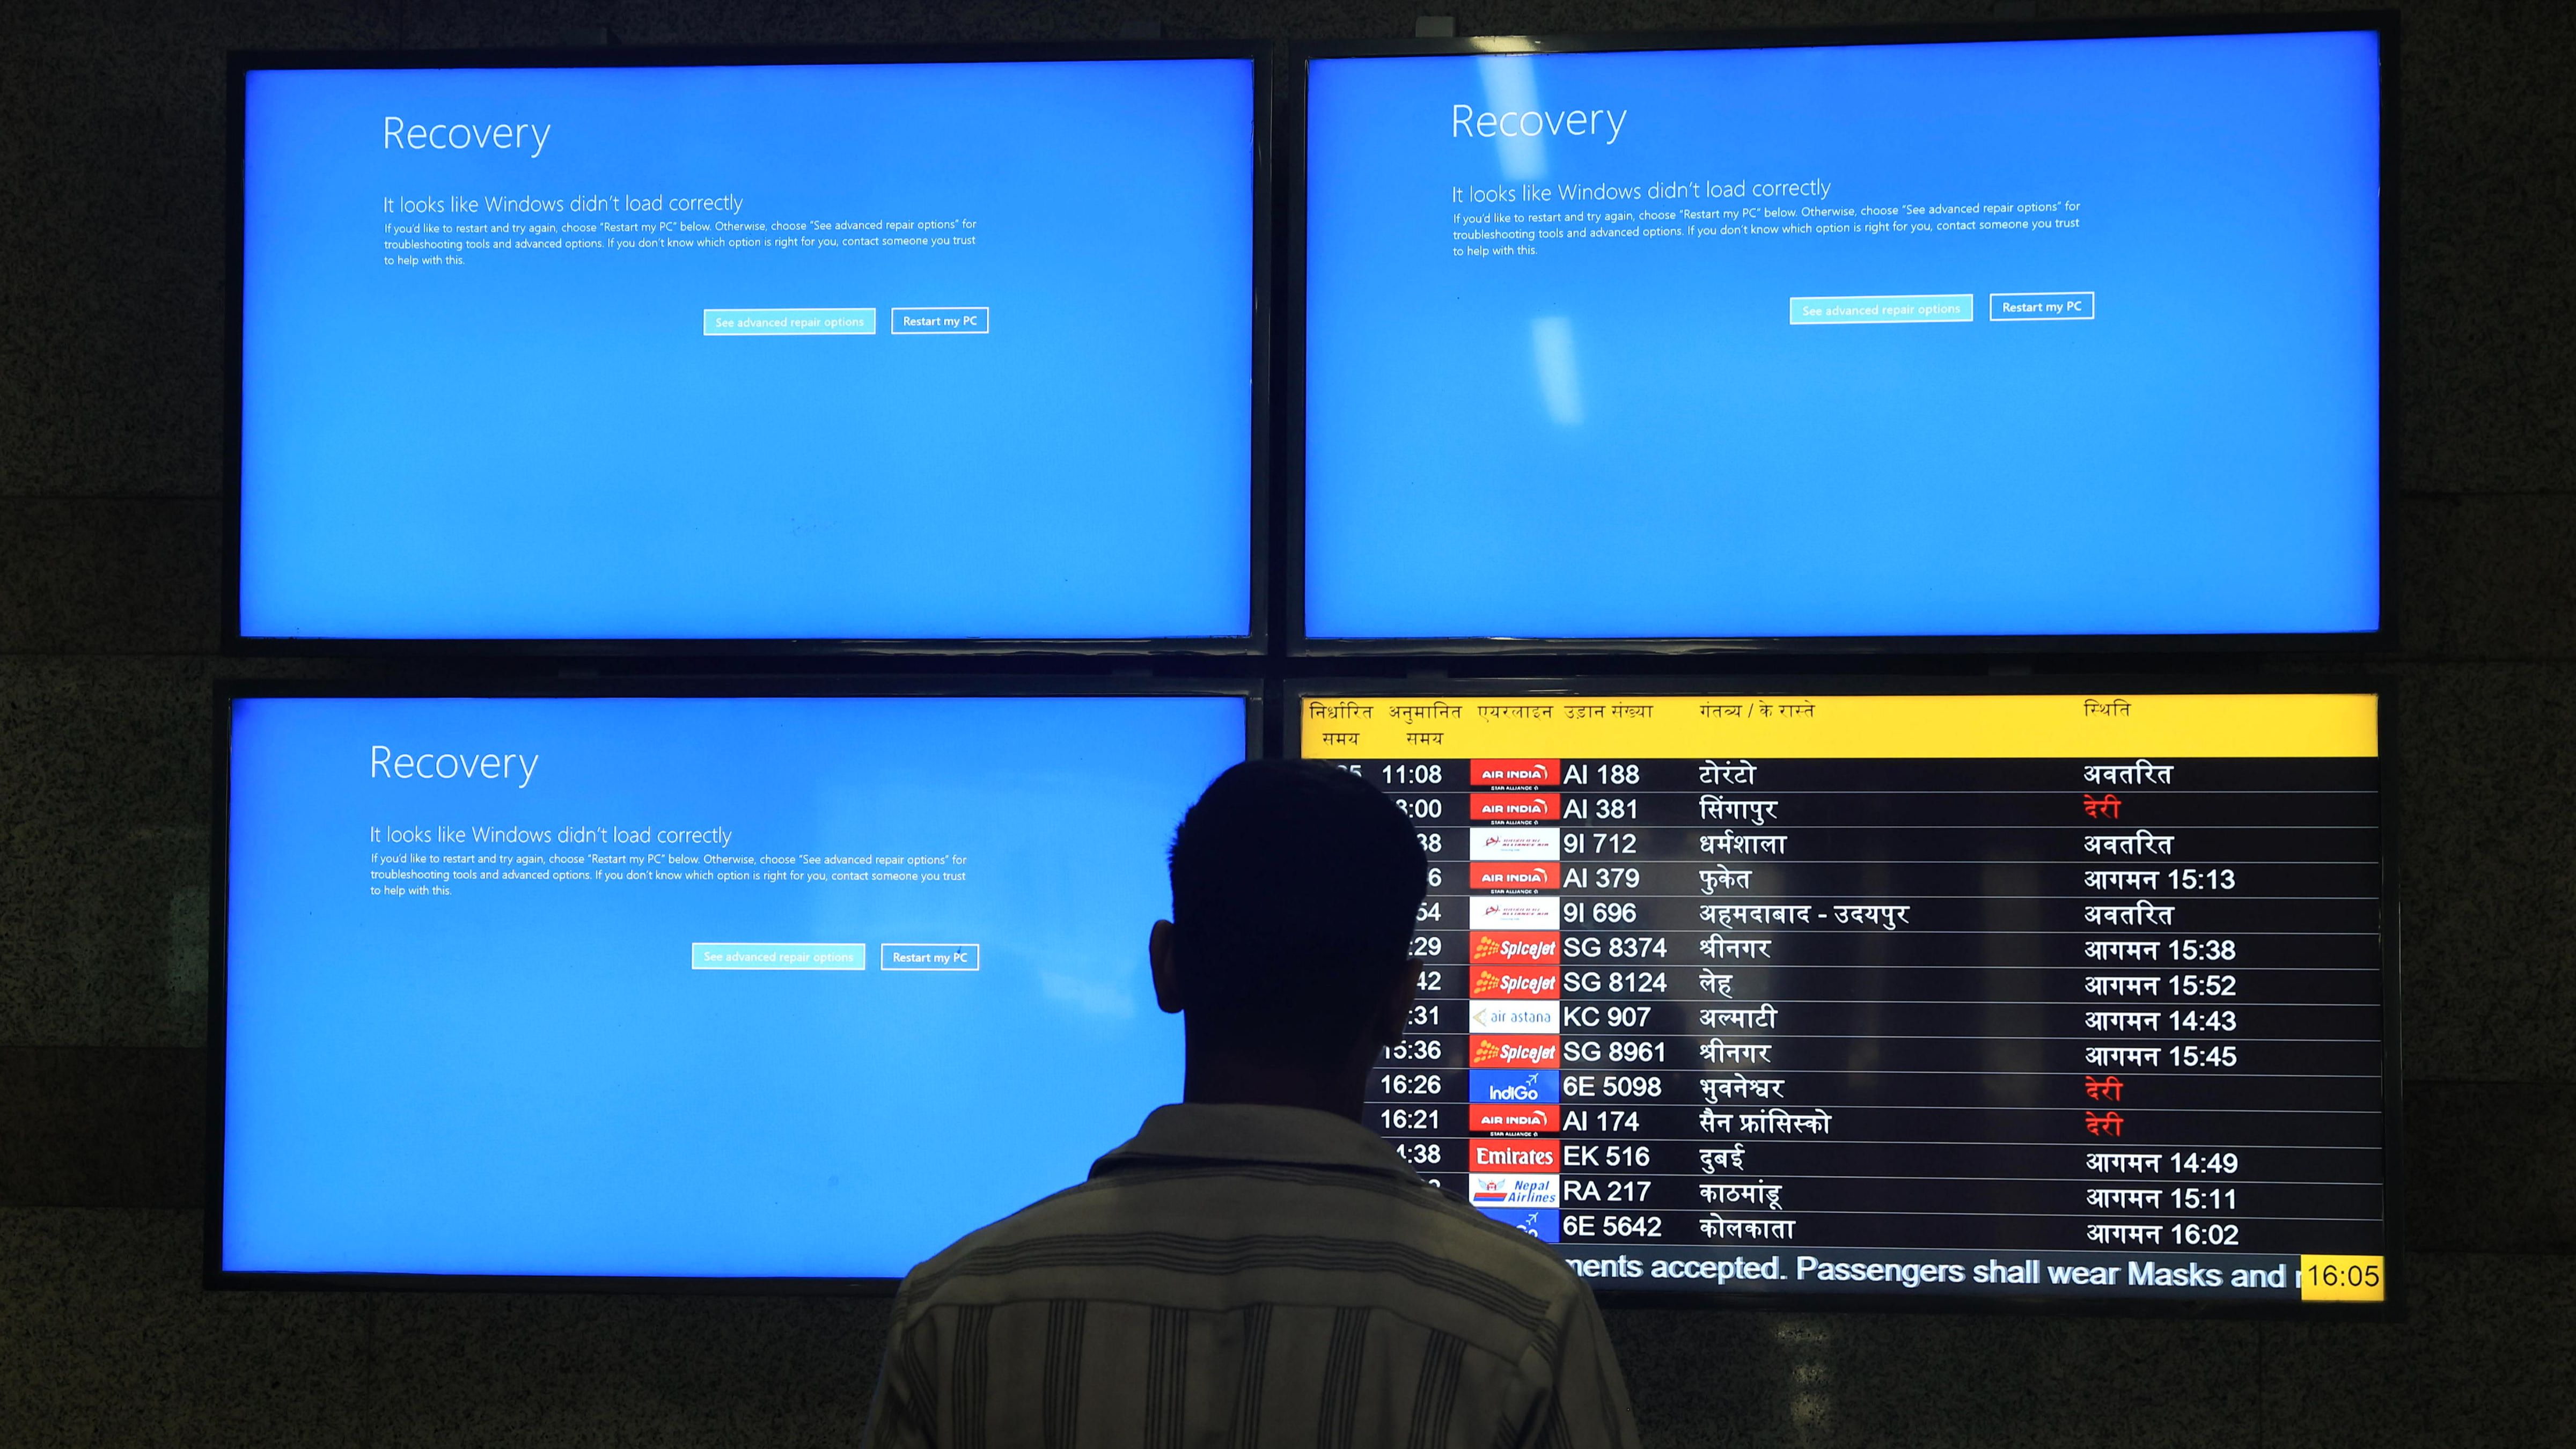
A Microsoft admitiu, numa atualização conhecida em Portugal às 05h53 de sexta-feira, que as medidas aplicadas para recuperar uma perturbação internacional dos serviços Microsoft 365 não estavam a produzir os resultados esperados. O incidente tinha começado na quinta-feira, 12 de novembro, mas o dado novo é a persistência das dificuldades de restauro, mesmo depois de intervenções técnicas e de sinais parciais de recuperação. Em Portugal, foram comunicados problemas de acesso ao Outlook e a outros serviços usados por empresas. A distinção temporal importa: o problema não começou esta madrugada; a falha das tentativas de recuperação é que constitui a atualização recente.
O serviço oficial continuava degradado
O portal público de estado da Microsoft assinalava degradação em Microsoft 365 para organizações, além de indicar perturbações em produtos para consumidores. Esse painel é uma fonte primária sobre o estado declarado pelo fornecedor, mas não oferece um inventário público de todas as empresas portuguesas afetadas. A informação dos administradores de serviço inclui identificadores de incidente, nomeadamente EX1550543 e MO1550821, relativos ao acesso a Exchange Online e ao impacto em funcionalidades dependentes. Nem todos os produtos nem todos os utilizadores sofreram a mesma interrupção, e uma classificação global não permite deduzir uma falha integral de cada aplicação.
A causa que a empresa estava a investigar
A Microsoft descreveu processos nos servidores afetados que ficavam sobrecarregados ao estabelecer ligações seguras e deixavam de responder. Reportou uma correlação temporal com alterações recentes de configuração de rede e procedeu a testes de reversão e de gestão de tráfego. Estes elementos ajudam a compreender a investigação operacional, mas não equivalem a uma causa-raiz concluída e publicada. Uma correlação não prova, por si só, que um único ajuste originou todos os efeitos observados. Até haver relatório final, a redação deve referir as hipóteses técnicas como hipóteses formuladas pela própria empresa.
O que ocorreu nas primeiras tentativas de recuperação
O fornecedor retirou parte do tráfego dos sistemas afetados, reiniciou servidores e começou a colocar equipamentos novamente em serviço. Algumas regiões apresentaram melhorias parciais, mas certas máquinas voltaram a ficar sem resposta quando receberam novas ligações. Esta evolução explica por que razão uma primeira comunicação de recuperação não deve ser confundida com restabelecimento integral e duradouro. A recuperação de plataformas distribuídas depende não apenas de ligar servidores, mas também de manter capacidade estável perante tráfego real. O estado final deve ser confirmado por métricas oficiais e pela experiência dos utilizadores ao longo do tempo.
Não há prova de um ciberataque
Responsáveis e informações públicas associadas ao incidente não identificaram sinais de atividade maliciosa. As notícias internacionais referiram expressamente que a Microsoft não tinha indicação de um ciberataque. A ausência de evidência inicial não representa uma perícia final sobre todas as possibilidades, mas impede publicar manchetes que imputem a falha a hackers, serviços de informações estrangeiros ou sabotagem. Uma indisponibilidade em grande escala é um incidente de resiliência e continuidade de serviço; só se transforma em notícia de intrusão quando existe informação verificável nesse sentido. Nem a duração nem a amplitude bastam para sustentar uma acusação.
Que ferramentas ficaram em causa
Os avisos mencionaram dificuldades no acesso a caixas de correio Exchange Online através de Outlook na Web, aplicações de computador e ligações utilizadas por dispositivos móveis. Foram descritas repercussões em funções de Microsoft Teams dependentes de calendário, experiências de Copilot, interfaces de administração, Microsoft Graph e determinadas operações de gestão de informação. Em contrapartida, partes de reuniões e mensagens do Teams e funções de ficheiros independentes do Exchange podiam continuar operacionais. A classificação correta é perturbação de funcionalidades específicas com efeitos em cadeia, e não apagamento confirmado de todos os dados armazenados.
A dimensão portuguesa do incidente
A imprensa portuguesa documentou relatos de utilizadores no país durante a tarde e noite de quinta-feira. Não se conhece, a partir das fontes públicas verificadas, o número exato de organizações nacionais afetadas, a distribuição por setores ou o custo económico. Não é legítimo atribuir paralisia a hospitais, tribunais, serviços de informações ou municípios portugueses sem comunicação dessas entidades. O que existe é uma falha internacional numa plataforma amplamente utilizada, com relatos de impacto em território português e potencial para afetar comunicações e operações quotidianas.
Por que uma falha de correio afeta muito mais do que mensagens
O email empresarial pode estar integrado em calendários, autenticação de aplicações, fluxos de aprovação, relatórios automáticos e comunicação com clientes e fornecedores. Quando fica inacessível, atividades que dependem dessa integração podem atrasar-se, mesmo que sistemas de produção ou sítios Web continuem disponíveis. Esta relação é uma explicação geral de dependência tecnológica, não uma auditoria sobre as instalações de qualquer organismo português. O efeito concreto depende da arquitetura de cada organização, das alternativas de comunicação existentes e da capacidade para manter serviços prioritários sem acesso ao fornecedor principal.
O risco de concentração tecnológica
A crise ilustra uma vulnerabilidade de gestão: muitas organizações recorrem ao mesmo fornecedor para correio eletrónico, documentos, identidade e colaboração. Essa concentração pode proporcionar integração e produtividade, mas também criar pontos de falha comuns. Não significa que a utilização de um fornecedor estrangeiro seja por definição insegura ou que a autonomia exija abandonar serviços internacionais. Significa que contratos, requisitos de continuidade e exercícios de recuperação devem ser proporcionais à criticidade dos serviços. Ter uma cópia local sem procedimentos testados pode ser insuficiente se a equipa não conseguir aceder às informações necessárias durante a falha.
A diferença entre soberania e disponibilidade
Um serviço pode cumprir requisitos legais de proteção de dados e ainda assim ficar indisponível devido a problemas operacionais. Da mesma forma, alojar dados numa infraestrutura nacional não garante ausência de avarias. A soberania tecnológica envolve controlo jurídico, capacidade de escolha, transparência de fornecedores e continuidade perante incidentes. A disponibilidade mede o acesso efetivo no tempo em que o serviço é necessário. Para Portugal, os dois temas convergem na discussão europeia desta sexta-feira sobre inteligência artificial, infraestruturas e dependências críticas, mas o encontro político não foi convocado em reação comprovada a esta falha.
O que significa para a Administração Pública
Serviços públicos que dependem de plataformas externas precisam de prever canais alternativos e prioridades de funcionamento. A análise correta exige inventariar sistemas, definir responsabilidades, avaliar dependências e estabelecer procedimentos de comunicação em caso de interrupção. Não existem dados neste incidente que demonstrem violação de bases de dados públicas portuguesas, exposição de informação classificada ou falha de um serviço de emergência nacional específico. Um problema de acesso não pode ser descrito como roubo de informação. A prevenção consiste em preparar a continuidade de operações legitimamente autorizadas, sem presumir um ataque.
Incidentes em outros países não são automaticamente incidentes portugueses
Relatos internacionais apontam repercussões em repartições públicas, escolas e outras organizações na Austrália e em países asiáticos. Algumas estruturas recorreram a procedimentos alternativos de comunicação. Essas experiências mostram o potencial de propagação entre setores, mas não autorizam copiar impactos estrangeiros para Portugal. Sempre que se afirma que um tribunal ou hospital esteve afetado, é necessário identificar a entidade, a fonte e os serviços concretos que deixaram de funcionar. A distinção territorial impede uma dramatização artificial de riscos e permite produzir informação útil para empresas portuguesas.
O problema específico da recuperação de serviços
Uma recuperação parcial pode ser enganadora quando não suporta a carga habitual de utilizadores. A empresa relatou que algumas máquinas regressaram à operação mas voltaram a ficar indisponíveis sob tráfego. O diagnóstico e a reintrodução gradual de ligações permitem testar estabilidade, embora possam prolongar os tempos de espera. Não se devem apresentar medidas como recuperação garantida até que os indicadores estabilizem. A pressão para anunciar a normalização pode conduzir a informação contraditória; o acompanhamento editorial deve mencionar a hora de cada atualização e distinguir observações regionais de estado global.
Transparência do fornecedor e escrutínio público
A divulgação de identificadores de incidente, sistemas afetados e evolução das medidas de recuperação permite que clientes e especialistas acompanhem a situação. O acesso público nem sempre contém o mesmo detalhe disponibilizado a administradores autenticados. Para uma avaliação posterior será importante conhecer duração total, fatores que desencadearam a indisponibilidade, segmentos afetados e ações corretivas. A obrigação legal de comunicação depende de contexto, tipo de dados e requisitos aplicáveis. O mero facto de existir uma avaria não demonstra que tenha ocorrido uma violação de dados pessoais notificável.
A desinformação acompanha grandes falhas
Incidentes amplamente conhecidos podem gerar mensagens falsas sobre alegados ataques, pedidos de credenciais ou instruções para instalar ferramentas de recuperação. Não há neste artigo prova de uma campanha concreta de phishing portuguesa associada ao evento, mas é um risco geral que merece atenção. Utilizadores devem privilegiar canais oficiais da organização e do fornecedor, verificar pedidos de autenticação e evitar transmitir códigos de acesso a desconhecidos. A cobertura informativa não deve divulgar procedimentos internos sensíveis nem links não validados sob a aparência de suporte técnico.
O que os números de plataformas de monitorização realmente medem
Serviços de recolha de reclamações registaram dezenas de milhares de notificações de falha em vários países. Esses números não equivalem a utilizadores únicos efetivamente interrompidos, nem permitem calcular quantas empresas ficaram inoperantes. Uma pessoa pode enviar mais de um relato; a distribuição geográfica também varia segundo popularidade e acesso à plataforma de reporte. São indicadores de perceção pública e extensão possível, não um censo técnico. Para quantificar o impacto português seriam necessários dados dos operadores, organizações afetadas ou autoridades com competência de supervisão.
A posição das organizações portuguesas ainda precisa de ser documentada
Não foi encontrado um balanço nacional abrangente que identifique quantas administrações, empresas ou escolas portuguesas ficaram afetadas e por quanto tempo. O facto de uma aplicação ser utilizada por uma entidade não significa que essa entidade tenha sofrido esta indisponibilidade. Para construir uma investigação original, seria necessário solicitar informação a responsáveis de continuidade de negócio, instituições públicas e operadores críticos, cruzando declarações com relatórios de serviço. A ausência de resposta pública não constitui prova de negligência ou de encobrimento.
O papel do jornalismo de inteligência
A análise de fontes abertas permite distinguir hora de publicação, estado técnico, hipótese causal, consequência medida e projeção de risco. O relatório desta madrugada demonstra que uma tentativa de recuperação pode falhar, mas não permite antecipar quando terminará a interrupção. A redação deve observar comunicados oficiais sucessivos e preservar as versões anteriores da cronologia. Se a Microsoft divulgar uma causa-raiz definitiva, essa explicação deverá ser comparada com os primeiros diagnósticos, sem reconstruções arbitrárias ou acusações contra técnicos individuais.
Que informações atualizar quando houver evolução
Os próximos indicadores são alterações no portal oficial, encerramento dos identificadores de incidente, confirmação de estabilidade das funcionalidades e publicação de uma análise posterior. Também importa verificar reclamações portuguesas e respostas institucionais com fonte identificável. A melhoria de uma região não equivale a recuperação mundial, e o encerramento administrativo de um incidente exige leitura do respetivo relatório. A notícia só deve receber a etiqueta de última hora quando uma mudança substancial for confirmada recentemente; o simples aparecimento de comentários repetidos não constitui novo acontecimento.
Conclusão: a segurança também depende de serviços que funcionam
A informação nova é que a recuperação de Microsoft 365 não estava a avançar como esperado na madrugada de 13 de novembro. O incidente afeta plataformas de comunicação e trabalho, com relatos de utilizadores portugueses, mas não há atribuição pública a um ciberataque. O caso expõe problemas de continuidade e dependência tecnológica que merecem fiscalização, sobretudo em serviços essenciais. Para Portugal, a resposta responsável passa por planos de contingência verificáveis e comunicação transparente, sem transformar uma falha de infraestrutura numa operação hostil imaginada.
Documentação e hora dos anúncios
A atualização portuguesa da madrugada foi publicada pela Lusa às 05h53, em https://www.lusa.pt/economia/article/2026-11-13/48120803/medidas-contra-falha-global-n%C3%A3o-est%C3%A3o-a-funcionar-como-esperado-microsoft . A fonte de serviço primária é https://sdf.status.cloud.microsoft/ . Os registos de incidentes Microsoft divulgados pela Universidade da Pensilvânia permitem conferir a sequência dos comunicados: https://mailservices.isc.upenn.edu/computing/email/penno365/alerts/ms-incidents.html . Há relatos independentes sobre impacto em Portugal em https://jornaleconomico.sapo.pt/noticias/falhas-nos-servicos-da-microsoft-afetam-milhares-de-utilizadores-incluindo-em-portugal/ . Estes dados não identificam um ataque informático deliberado nem permitem quantificar o impacto total em Portugal. A falha começou em 12 de novembro; o desenvolvimento novo é a atualização sobre a recuperação divulgada em 13 de novembro.