A falha da Microsoft expôs um risco europeu: Euronext afetada e seguradoras calculam prejuízos
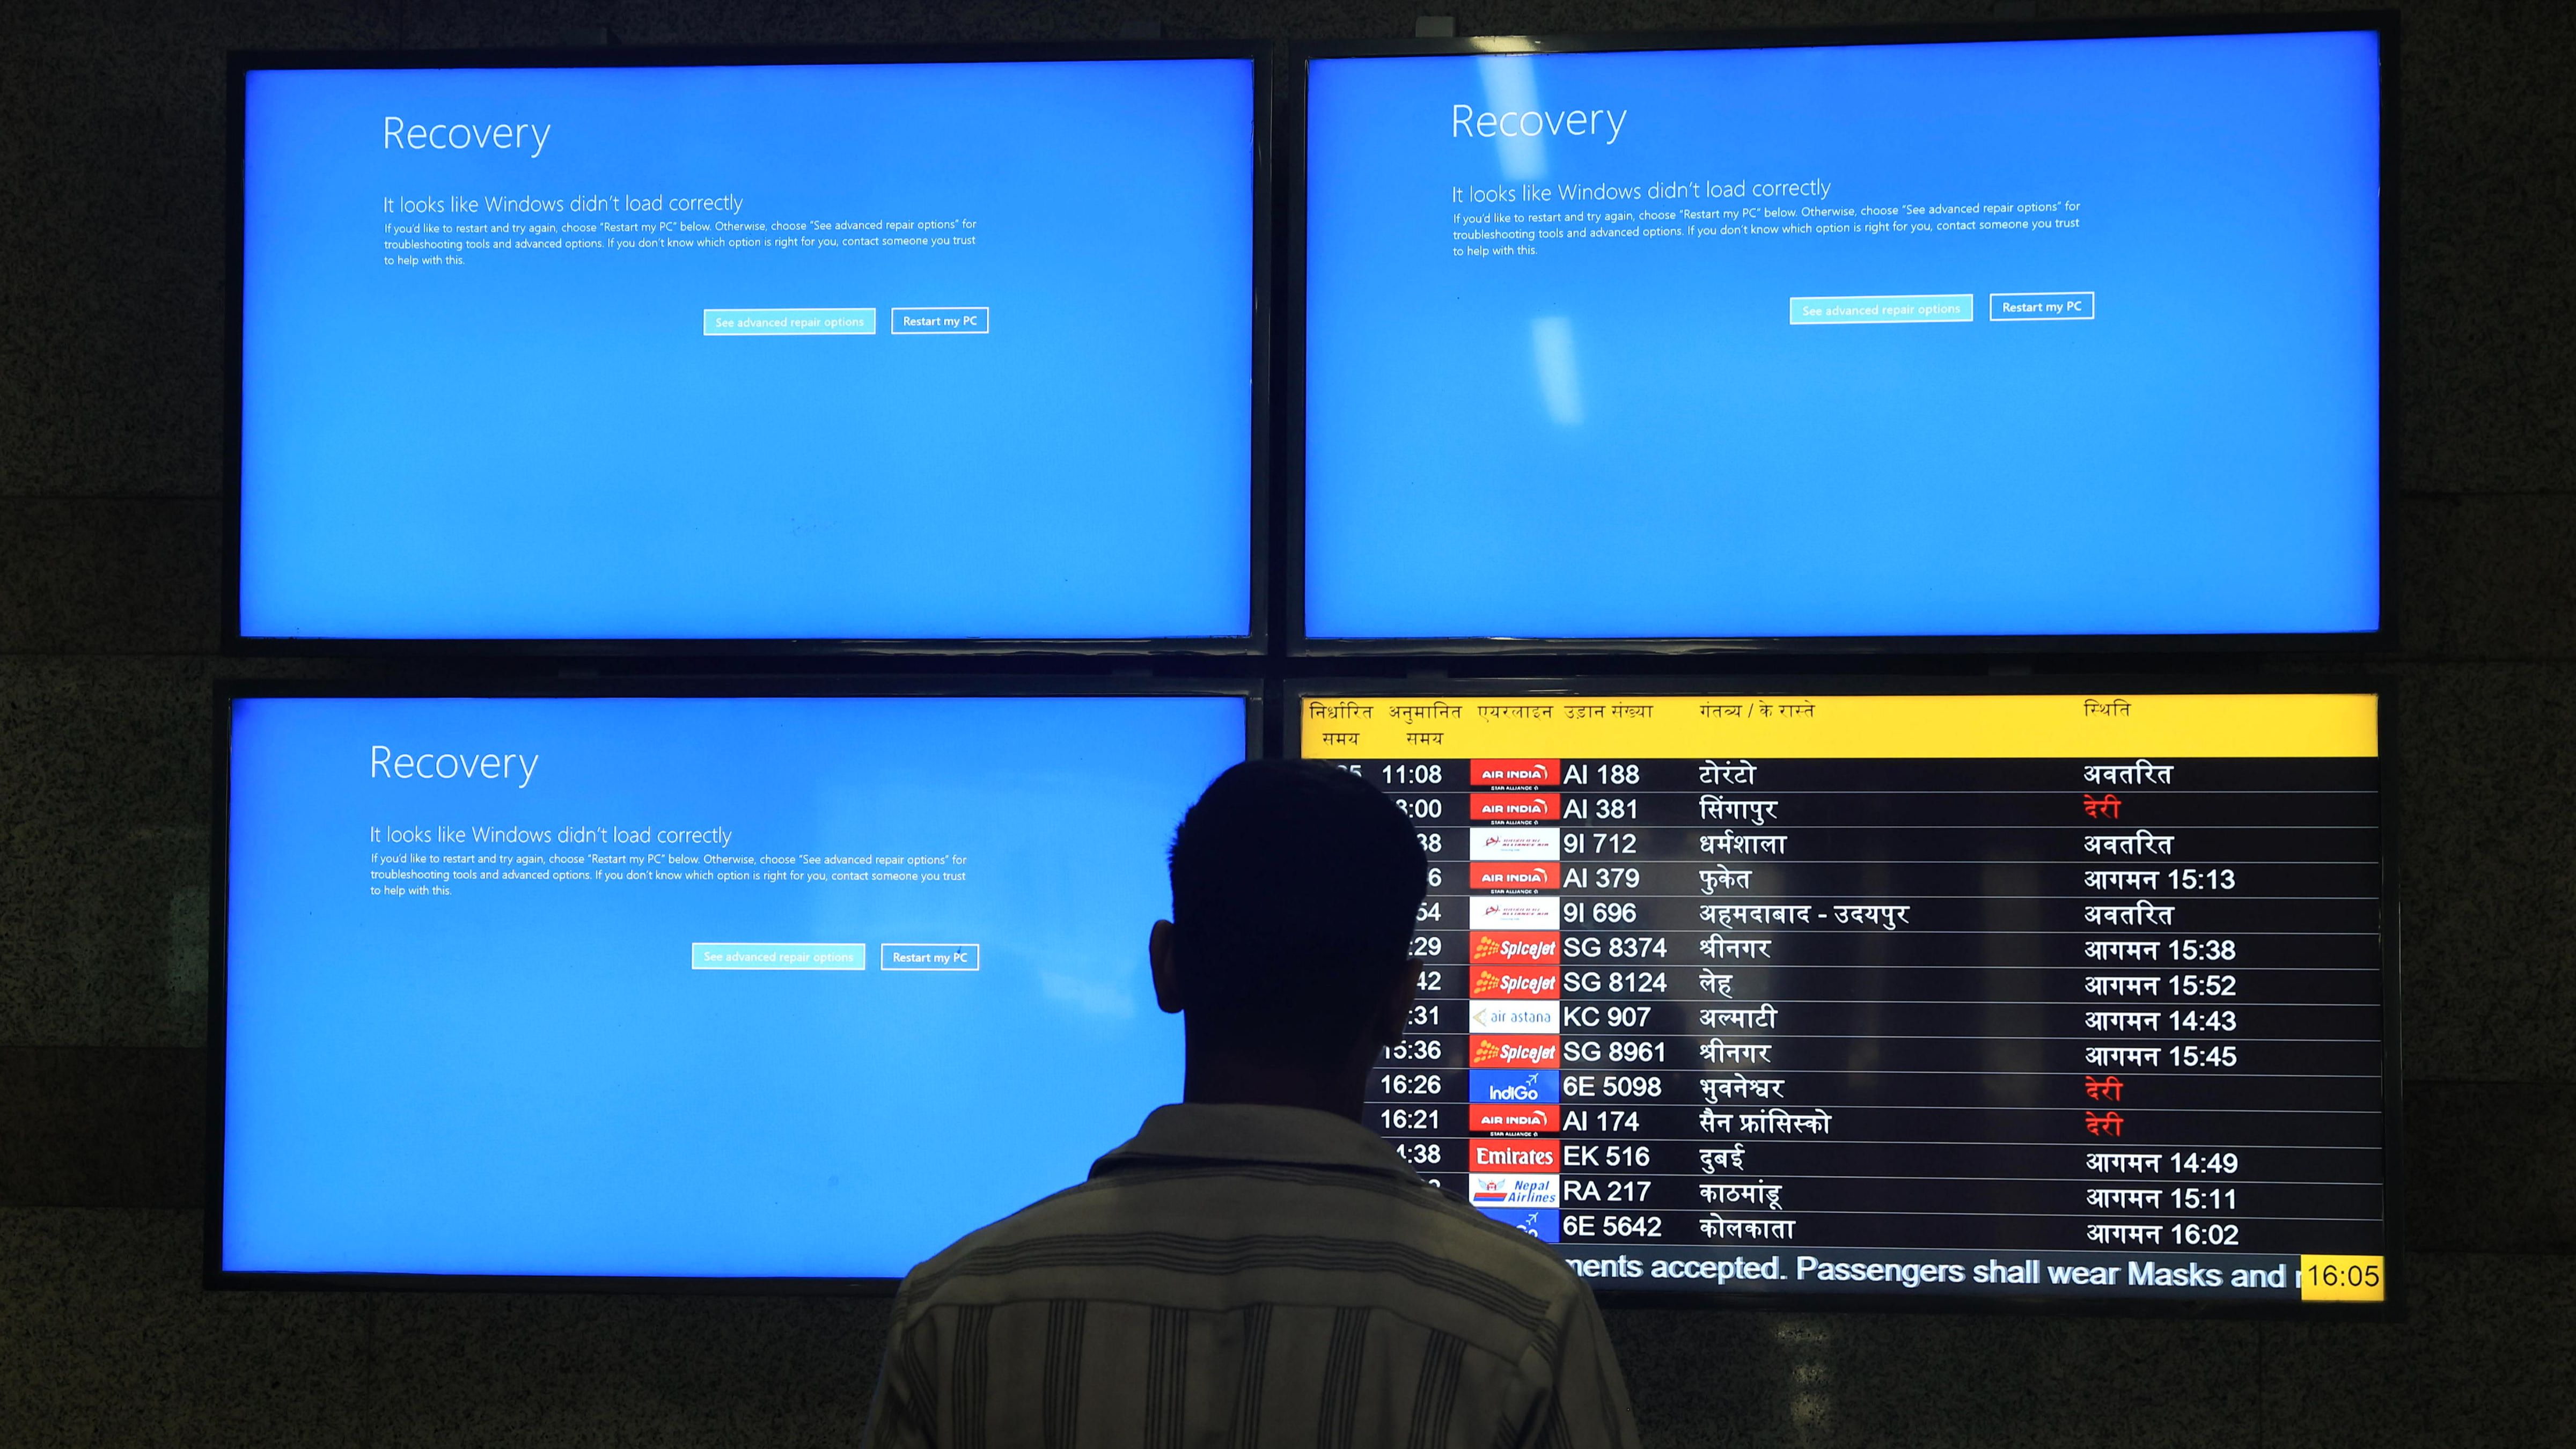
Uma nova avaliação financeira divulgada às 18h53 de sábado, 14 de novembro de 2026, coloca o impacto segurado do apagão global dos serviços Microsoft 365 entre 300 e 500 milhões de dólares. A estimativa foi apresentada pela agência de notação Morningstar DBRS e diz respeito a perdas seguradas a nível mundial, não ao custo total da interrupção para todas as empresas. Em Portugal, o interesse é concreto: a Euronext, operadora da bolsa de Lisboa, esteve entre as organizações que relataram perturbações no correio eletrónico durante a falha.
A Microsoft declarou ter recuperado os serviços após uma interrupção iniciada na quinta-feira e prolongada até à sexta-feira, que atingiu Outlook, Teams e outras aplicações. Segundo a empresa e as informações reproduzidas neste sábado, a causa identificada foi técnica, relacionada com alterações de infraestrutura e capacidade de rede; não foram comunicados indícios de ciberataque. A notícia nova desta tarde é a avaliação económica de uma ocorrência anterior e as consequências que ela revela para a continuidade dos serviços.
Os números da Morningstar DBRS e o que não representam
A agência de notação considerou que o episódio poderá originar entre 300 e 500 milhões de dólares em indemnizações cobertas por apólices. A análise foi atribuída a Mario de Cicco, vice-presidente de instituições financeiras europeias da DBRS, e divulgada em Portugal pelo Jornal Económico às 18h53.
A estimativa não significa que esse dinheiro já tenha sido pago. O valor final dependerá de reclamações efetivamente apresentadas, aceitação pelas seguradoras, franquias, exclusões, limites contratados e períodos de carência. Também não é um cálculo consolidado de perdas de produtividade ou vendas de todas as organizações afetadas.
Um custo operacional pode existir mesmo quando não é segurável. De igual modo, uma apólice pode prever uma indemnização por determinada interrupção sem que a empresa tenha sofrido prejuízo idêntico ao teto contratado. A redação deve evitar somar valores de estudos diferentes como se fossem uma única conta auditada.
O facto português: Euronext reportou perturbações no email
A Euronext, que gere a bolsa de Lisboa, comunicou problemas nas comunicações de correio eletrónico durante a interrupção global, segundo a cobertura portuguesa baseada em informações internacionais. É uma ligação específica a uma entidade com papel na infraestrutura económica do país.
Mas a existência de dificuldades no email não prova paralisação das negociações da bolsa, perda de ordens, falha de liquidação financeira ou comprometimento de dados de investidores. Esses resultados não foram identificados na informação consultada. O impacto anunciado é o da comunicação eletrónica, e a extensão operacional real deve ser solicitada ao operador.
O exemplo demonstra que sistemas auxiliares — correio, agendas, reuniões e ferramentas de colaboração — podem ser relevantes para o funcionamento quotidiano de organizações financeiras, mesmo quando o núcleo transacional não é apontado como indisponível.
A cronologia tecnológica de quinta-feira a sábado
De acordo com a Microsoft e a cobertura técnica, a interrupção começou na quinta-feira na infraestrutura Exchange Online e agravou-se em diferentes regiões. O serviço afetou correio eletrónico e aplicações integradas do Microsoft 365. A recuperação decorreu gradualmente e a empresa anunciou a reposição de todos os produtos e regiões afetados, incluindo processamento de mensagens acumuladas.
Na madrugada de sábado, a tecnológica comunicou que tinha concluído os trabalhos necessários para resolver o problema. Essa informação deve ser diferenciada do anúncio económico publicado mais tarde pela DBRS. Não se trata de uma nova falha informática às 18h53; trata-se de uma estimativa atual sobre uma interrupção já ocorrida.
O acompanhamento útil deverá verificar se surgem novas incidências técnicas após a normalização, mas não pode anunciar que o serviço continua indisponível em Portugal sem evidência atual.
Mais de sete milhões de reportes não são sete milhões de utilizadores únicos
Os sistemas de monitorização registaram mais de 7,4 milhões de notificações de falhas em mais de setenta países e territórios. Estes reportes refletem queixas e sinais de problemas registados em plataformas de monitorização, não necessariamente pessoas ou empresas únicas afetadas.
Um mesmo utilizador pode apresentar vários registos, e organizações com interrupções relevantes podem não aparecer nos serviços de comunicação de incidentes. Não é rigoroso converter a cifra de reportes num número exato de vítimas ou contas bloqueadas.
A escala geográfica, porém, está documentada: a interrupção afetou entidades de diferentes continentes e setores, entre eles administrações públicas, saúde, logística e finanças. Isso torna pertinente a análise da dependência de fornecedores tecnológicos comuns.
A causa anunciada e o que não se deve insinuar
A Microsoft atribuiu o incidente a um problema técnico relacionado com infraestrutura e mudanças de rede. A empresa afirmou que não detetou atividade maliciosa como causa da interrupção. Esta declaração não é um relatório forense público integral, mas constitui o enquadramento oficial disponível.
Não foram apresentados elementos que sustentem a hipótese de sabotagem, operação de inteligência estrangeira, ransomware, intrusão ou ataque coordenado. O facto de um evento ter alcance global e grande impacto não transforma automaticamente uma falha técnica em cibercrime.
Um exercício responsável de análise de inteligência deve distinguir causa relatada, investigação técnica e cenários hipotéticos. Só elementos novos — indicadores de comprometimento, comunicações oficiais ou relatórios verificáveis — justificariam reabrir o enquadramento como incidente de segurança maliciosa.
Porque as apólices podem responder de forma diferente
A DBRS assinalou que parte dos contratos de seguro cibernético cobre ataques maliciosos, mas pode não prever indemnizações para falhas puramente técnicas. Outros contratos incluem períodos mínimos de interrupção, franquias ou limitações que reduzem os pagamentos finais.
Isto ajuda a explicar a distância possível entre perdas económicas e perdas seguradas. Uma organização pode sofrer custos reais e não ter cobertura aplicável; outra pode receber compensação limitada a certas despesas; uma terceira poderá demonstrar perdas mais expressivas dentro das condições acordadas.
Não se conhece a estrutura das apólices contratadas pela Euronext ou por entidades portuguesas afetadas. Portanto, a análise global da DBRS não deve ser aplicada automaticamente aos seus contratos, nem convertida em previsão de indemnizações específicas em Portugal.
Uma comparação cuidadosa com CrowdStrike
A Morningstar DBRS comparou o episódio com a interrupção causada em 2024 por uma atualização defeituosa de software da CrowdStrike, que afetou milhões de dispositivos. Estimativas citadas pela cobertura colocaram as perdas seguradas desse episódio numa faixa superior à atualmente prevista para a Microsoft.
São incidentes com características técnicas e impactos diferentes. Uma comparação útil pode examinar duração, dependência de serviços críticos, alcance geográfico e mecanismos de recuperação, mas não permite concluir que se tratou do mesmo erro ou da mesma fragilidade.
Tampouco é correto apresentar a estimativa atual como uma medição final. Os estudos podem mudar conforme sejam recebidas reclamações, terminem os processos de avaliação e sejam conhecidas perdas adicionais.
O risco de concentração dos fornecedores
O episódio mostra como aplicações de colaboração de uma única empresa podem ser essenciais para organizações de setores muito diferentes. A dependência comum cria exposição a falhas que não têm de envolver ataques externos.
Esta observação não significa que a contratação de um fornecedor global seja, por si só, uma decisão negligente. Os benefícios de interoperabilidade, escala e segurança também são relevantes. A questão institucional consiste em saber que funções têm alternativas e que atividades podem continuar quando um serviço deixa de estar disponível.
Um organismo público, banco ou serviço de emergência pode precisar de comunicações redundantes, procedimentos offline e responsabilidades claramente atribuídas para manter funções essenciais. A existência e qualidade desses mecanismos em cada entidade portuguesa exigem verificação própria.
O que a falha pode ensinar sobre continuidade de negócio
A continuidade operacional depende da identificação prévia de processos críticos e dos serviços que os suportam. Correio eletrónico, autenticação, calendários e colaboração digital podem afetar decisões de trabalho mesmo quando sistemas principais continuam tecnicamente disponíveis.
O teste de resiliência deveria avaliar como uma organização comunica com clientes e profissionais durante uma falha, como regista decisões e como recupera mensagens depois da normalização. Também importa identificar dependências partilhadas que tornem alternativas aparentemente independentes incapazes de funcionar em simultâneo.
Estes são critérios de gestão de risco, não informações sobre procedimentos específicos da Euronext ou de qualquer hospital português. O jornal não dispõe de um relatório de continuidade de negócio dessas entidades relativo ao episódio.
Porque os sectores de saúde e segurança merecem atenção
A cobertura internacional descreveu dificuldades temporárias em serviços de saúde e de polícia de outros países que dependiam de ferramentas online. Esses casos demonstram o potencial impacto de interrupções em funções públicas sensíveis, mas não são provas de incidentes equivalentes em Portugal.
Não existe, no material consultado, confirmação de que um hospital português tenha deixado de atender doentes por esta falha, nem de que forças de segurança nacionais tenham ficado sem canais de comunicação. A análise não deve criar tais ocorrências por analogia.
A pergunta institucional adequada é quais as capacidades de contingência existentes e como são testadas regularmente. A resposta deve ser obtida de cada entidade, sem inferir uma vulnerabilidade concreta a partir de acontecimentos noutros países.
A relação com o Centro Nacional de Cibersegurança
O Centro Nacional de Cibersegurança português acompanhou publicamente a interrupção mundial do Microsoft 365 durante a sexta-feira, segundo informação noticiosa da agência Lusa. A monitorização de um incidente tecnológico faz sentido mesmo sem evidência de origem criminosa, porque disponibilidade, integridade e confidencialidade são dimensões distintas da segurança digital.
Contudo, acompanhar não equivale a declarar uma situação de emergência nacional. Também não autoriza afirmar que o centro atribuiu responsabilidades ou identificou um ataque que a Microsoft não anunciou.
A função pública de acompanhar riscos digitais pode incluir informação aos operadores e avaliação de efeitos; os atos concretos praticados exigem confirmação institucional para ser descritos em detalhe.
O que está confirmado e o que continua por apurar
Sabe-se que houve uma interrupção global relevante do Microsoft 365, que a Microsoft comunicou a reposição, que Euronext reportou perturbações no correio eletrónico e que a Morningstar DBRS divulgou uma estimativa de perdas seguradas entre 300 e 500 milhões de dólares.
Não se conhece o prejuízo económico total final, o número definitivo de organizações afetadas em Portugal nem qualquer indemnização concreta a entidades portuguesas. Também não foi demonstrado um ciberataque ou uma ação de sabotagem na origem do evento.
A prioridade de acompanhamento deve recair sobre relatórios técnicos verificáveis, reclamações financeiras e medidas de resiliência adotadas por instituições relevantes para o país.
A consequência para Portugal é sistémica, não uma ameaça inventada
O interesse público português decorre de um facto observado — as perturbações comunicadas pela Euronext — e da dependência crescente de ferramentas comuns em atividades económicas e administrativas. A falha mostra que serviços críticos podem sentir consequências de problemas ocorridos fora do território nacional.
A estimativa económica divulgada neste sábado acrescenta uma nova dimensão: a forma como as seguradoras avaliam danos e a possibilidade de algumas interrupções técnicas não serem cobertas. A diferença entre incidente tecnológico e ataque malicioso é juridicamente e financeiramente decisiva.
EL ESTÁNDAR Portugal mantém o foco em continuidade, transparência e prova, sem criar uma ameaça cibernética onde as fontes apontam uma falha técnica.
Fontes principais: Jornal Económico, avaliação da Morningstar DBRS divulgada em 14/11/2026 às 18h53; ECO, relato da recuperação da Microsoft e referência a Euronext; declarações públicas de Microsoft e informação da Lusa sobre acompanhamento pelo CNCS.