RABAT / MADRID | INTELIGENCIA Y SEGURIDAD DIGITAL | 14 DE OCTUBRE DE 2026. La industria del espionaje privado comercializa herramientas que permiten convertir un teléfono móvil en una fuente continua de datos para un operador remoto. Una de ellas es Predator, asociada a Cytrox y al entramado empresarial Intellexa. No se trata de un antivirus ni de una aplicación de seguimiento ordinario: es tecnología de intrusión diseñada para infiltrarse de manera encubierta en teléfonos de personas seleccionadas y extraer información sensible.
La cuestión que conecta este producto con Marruecos exige una precisión fundamental. Está sólidamente documentado el despliegue marroquí de Pegasus, desarrollado por NSO Group, pero las fuentes forenses públicas revisadas para esta investigación no permiten confirmar por ahora una infección con Predator atribuida a un operador marroquí. La existencia de un servicio estatal con antecedentes de vigilancia avanzada no demuestra la adquisición de un programa distinto. El interrogante es legítimo; resolverlo exige pruebas.
El 1 de octubre de 2026 Amnistía Internacional publicó una investigación sobre el sistema de vigilancia de Marruecos. La organización identificó a la Dirección General de Vigilancia del Territorio (DGST) como responsable del despliegue de Pegasus contra sectores de la sociedad civil, a partir de testimonios, registros filtrados, documentación judicial y análisis técnicos. Ese informe ofrece la base documental más reciente para examinar el aparato marroquí de vigilancia, pero su atribución técnica se refiere a Pegasus, no a Predator.
1. Qué es exactamente Predator
Predator pertenece a la categoría de spyware mercenario o software espía comercial de alta intrusión: productos desarrollados por empresas privadas que se ofrecen a clientes, entre ellos organismos estatales. Su propósito no es obtener la contraseña de una única cuenta, sino controlar silenciosamente la información accesible en el terminal comprometido.
La investigación técnica de Citizen Lab de diciembre de 2021 confirmó infecciones de teléfonos de dos personas vinculadas con la oposición política egipcia y analizó componentes del programa de Cytrox. El laboratorio identificó infraestructuras compatibles con clientes probables en Armenia, Egipto, Grecia, Indonesia, Madagascar, Omán, Arabia Saudí y Serbia. La palabra «probables» importa: un servidor identificado o una infraestructura atribuida no equivale automáticamente a una sentencia sobre quién manejó cada operación.
Las posteriores investigaciones agrupadas bajo el nombre Predator Files identificaron productos y relaciones comerciales de la alianza Intellexa en al menos 25 países. No todos esos países eran necesariamente operadores demostrados de Predator: la investigación engloba distintas tecnologías del mismo grupo y clases de indicio diferentes. Amnistía publicó la distinción en octubre de 2023.
2. Quién fabrica y comercializa el sistema
Cytrox desarrolló el programa que pasó a integrarse en el ecosistema Intellexa, descrito por investigadores como una alianza cambiante de sociedades de varios países. Amnistía sitúa la fundación de Intellexa en 2018 y vincula su dirección con Tal Dilian, antiguo militar israelí. Las marcas, sociedades intermediarias y denominaciones de producto han variado a lo largo del tiempo.
La revisión técnica de los Predator Files recoge nombres comerciales relacionados como Helios, Green Arrow y Red Arrow. La investigación de las filtraciones de 2025 añadió Nova a las denominaciones examinadas. La coexistencia de nombres no indica que todos sean siempre versiones idénticas ni que un país que compró otro producto de la alianza necesariamente adquiriera Predator.
Este entramado es decisivo para la atribución de responsabilidades: existe una cadena potencialmente distinta entre quien desarrolla una herramienta, la empresa que la vende, el intermediario comercial, la entidad que contrata y la persona que selecciona objetivos o ejecuta una infección. Para afirmar que un Estado determinado opera un sistema es necesario situarlo documentalmente dentro de esa cadena.
3. Qué puede obtener de un teléfono infectado
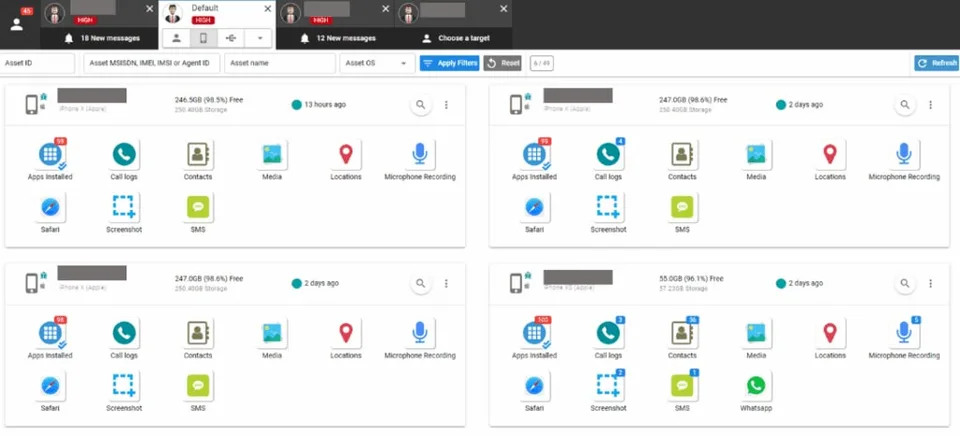
Los materiales comerciales, las muestras analizadas y los documentos internos publicados describen capacidades de acceso a mensajes, correos electrónicos, contactos, registros de llamadas, fotografías, archivos, ubicaciones, contraseñas almacenadas y grabaciones. En determinadas configuraciones el operador puede acceder al micrófono o capturar información desde el propio dispositivo.
El informe sobre las filtraciones Intellexa Leaks, publicado en diciembre de 2025, detalla funciones declaradas de lectura de contenidos de Signal y WhatsApp, aplicaciones que emplean cifrado de extremo a extremo. Eso no significa que Predator haya roto matemáticamente ese cifrado: el programa opera en el extremo comprometido, donde los mensajes están disponibles para el usuario legítimo, antes de cifrarse o después de descifrarse.
La diferencia tiene consecuencias prácticas. Un dispositivo contaminado puede hacer inútil parte de la privacidad que ofrece una aplicación cifrada, sin que ello implique que los servidores de dicha aplicación estén controlados por el atacante. También pueden quedar expuestos contactos y conversaciones de terceros que nunca fueron seleccionados como objetivo.
No todas las funciones pueden darse por activas en todos los teléfonos, versiones o campañas. El resultado depende del sistema operativo, las vulnerabilidades aprovechadas, la configuración del producto y la duración real del compromiso.
4. Cómo llega a los dispositivos: enlaces, navegadores y otras modalidades
Una modalidad ampliamente documentada consiste en enlaces manipulados que, al abrirse, activan una cadena de vulnerabilidades del navegador. Los informes técnicos describen ataques contra Chrome en Android y Safari en iOS en versiones y períodos determinados. El software puede instalarse sin que la persona comprenda lo que ha ocurrido.
Los enlaces se han presentado como noticias, documentos o referencias aparentemente legítimas. En 2023 Amnistía y Citizen Lab examinaron respuestas públicas en redes sociales que incluían direcciones diseñadas para atraer a determinados destinatarios. Identificar la existencia de esa técnica no permite suponer que cualquier enlace sospechoso sea Predator.
La industria también ha desarrollado métodos denominados «tácticos», mecanismos de intervención sobre tráfico de red y vías relacionadas con publicidad digital. La filtración de diciembre de 2025 describió Aladdin, una tecnología reciente de Intellexa orientada a utilizar el ecosistema publicitario como vía de infección. Amnistía separó estas modalidades en su análisis de la filtración.
Por ello, «Predator siempre exige un clic» y «Predator siempre infecta sin clic» son ambas afirmaciones demasiado absolutas. Las muestras forenses públicas se apoyan ampliamente en ataques de un clic; otros mecanismos de entrega o interceptación han sido descritos con diferentes niveles de evidencia. La capacidad concreta ha evolucionado con el tiempo.
5. Infraestructura y control: el operador no tiene que estar junto al objetivo
Predator se integra en una infraestructura donde el terminal infectado se comunica con servidores que reciben información y permiten gestionar la vigilancia. Los materiales examinados por Amnistía muestran mecanismos destinados a ocultar la ubicación e identidad de quien opera el sistema mediante infraestructuras interpuestas.
La presencia de dominios, direcciones de internet o servidores asociados en un país puede constituir un indicio relevante, pero no identifica de forma automática al titular del contrato ni a la persona que decide vigilar. Los investigadores suelen combinar artefactos hallados en dispositivos, datos de tráfico, fechas, registros de comercialización y pruebas de víctimas para reforzar una atribución.
La vigilancia puede extenderse durante períodos prolongados si los componentes persisten, pero no existe garantía de persistencia indefinida. Las actualizaciones de seguridad, cambios en el sistema y características de cada implante modifican lo que resulta posible. Un examen forense negativo tampoco demuestra con absoluta certeza que nunca haya habido una infección.
6. La revelación de 2025: la empresa conservaba acceso a sistemas de clientes
Uno de los hallazgos de mayor trascendencia de los Intellexa Leaks fue que empleados de la compañía parecían conservar la capacidad de conectarse remotamente a plataformas Predator instaladas en clientes, según vídeos internos y documentos analizados por Amnistía.
La investigación describió interfaces de administración y acceso a componentes sensibles del sistema, con posibles efectos sobre registros de objetivos y datos recopilados. Este riesgo añade una capa de exposición: no solo puede acceder a información privada el organismo que dirige la vigilancia, sino también personal de una empresa comercial extranjera, al menos en algunos despliegues observados.
El material no autoriza a afirmar que todos los contratos Predator funcionaran así, ni que cualquier empleado tuviera acceso permanente a todos los datos. La conclusión documentada es más precisa y suficiente por sí misma: existieron capacidades de acceso remoto por parte del proveedor que contradicen la idea de una separación técnica absoluta entre fabricante y operador.
Los vídeos incluían códigos de cliente. Un nombre de animal, una etiqueta operativa o una región deducida de la infraestructura no prueban automáticamente un país concreto. El informe técnico publica ejemplos de estos indicios y explica sus límites.
7. Víctimas y operaciones internacionales documentadas
En Egipto, Citizen Lab confirmó el compromiso de dispositivos de integrantes o personas vinculadas a la oposición, entre ellos Ayman Nour. Un teléfono analizado presentó antecedentes de Pegasus y Predator: demostración de que se trata de dos productos diferentes que pueden coincidir en una misma víctima.
En Grecia, la investigación sobre el periodista Thanasis Koukakis se convirtió en uno de los casos emblemáticos. En febrero de 2026, un tribunal ateniense condenó a cuatro personas relacionadas con el escándalo Predatorgate. Las condenas constituyen un hecho judicial relevante, aunque cada eventual recurso, decisión posterior o responsabilidad de terceros requiere seguimiento separado.
En 2023, los Predator Files expusieron una operación de selección de objetivos mediante redes sociales contra políticos, periodistas, instituciones y figuras internacionales. Entre quienes recibieron intentos de acceso figuraron nombres vinculados a Estados Unidos, Europa y Asia. Ser destinatario de un enlace malicioso no equivale a haber sufrido una infección confirmada, distinción que los investigadores hicieron explícita. Citizen Lab corroboró independientemente parte de los hallazgos.
En Pakistán, Amnistía documentó en 2025 un intento de ataque contra un abogado de derechos humanos de Baluchistán. En Angola, publicó en 2026 nuevas pruebas de ataques relacionados con Predator contra periodistas. En varios de esos expedientes no fue posible identificar de forma concluyente al cliente que dirigió la operación.
Estos casos muestran que el mercado de spyware no es una abstracción: hay víctimas identificadas, indicios técnicos, operaciones descritas y consecuencias judiciales. No permiten, sin información adicional, adjudicar cada ataque al Gobierno del país donde se encuentra la víctima.
8. Sanciones de Estados Unidos y respuesta judicial europea
El 5 de marzo de 2024, el Departamento del Tesoro de Estados Unidos anunció sanciones contra personas y sociedades asociadas a Intellexa. La decisión vinculó la proliferación de spyware comercial con riesgos para ciudadanos estadounidenses, funcionarios, periodistas y defensores de derechos.
El 16 de septiembre de 2024, Washington amplió las medidas, dentro de una política más amplia sobre empresas y facilitadores de tecnologías de espionaje comercial.
La aplicación de sanciones financieras a determinadas personas o entidades no equivale a una declaración judicial universal sobre cada operación de Predator. Sí proporciona una referencia pública sobre el riesgo de seguridad que las autoridades estadounidenses atribuyen a este mercado.
El caso griego es otro tipo de evidencia: una sentencia dictada por un tribunal. La existencia de sanciones, resoluciones penales e investigaciones de derechos humanos demuestra que los principales cuestionamientos al sector proceden de instituciones diferentes, con competencias y umbrales de prueba propios.
9. Marruecos: la prueba pública más sólida apunta a Pegasus
El caso marroquí no puede abordarse como si no hubiera antecedentes. En 2019 Amnistía documentó ataques contra defensores de derechos humanos vinculados a Pegasus, el software de NSO Group. Posteriormente analizó ataques contra el periodista Omar Radi. Las autoridades marroquíes han rechazado acusaciones sobre determinadas operaciones de espionaje.
El informe del Parlamento Europeo de 2023 sobre Pegasus y programas equivalentes examinó a Marruecos entre los países señalados por actividades de vigilancia y reprodujo datos y alegaciones que debían distinguirse según sus fuentes.
La novedad sustancial llegó en octubre de 2026. Amnistía publicó una investigación alimentada por un antiguo integrante de la DGST que utiliza el seudónimo Safir, entrevistas con víctimas, documentación filtrada y elementos de verificación digital. La organización atribuyó a la DGST el uso de Pegasus desde septiembre de 2017 y describió sesiones de demostración, formación y pruebas por parte de personal de NSO.
Según la investigación original, materiales internos mencionaban el nombre en clave «Morgen» para el cliente marroquí. En una muestra de 103 números marroquíes seleccionados como posibles objetivos, la organización identificó a numerosos defensores de derechos, periodistas, abogados, académicos y representantes políticos. La inclusión de un número en un sistema de selección no demuestra por sí misma que el teléfono fuera infectado; Amnistía también documentó por separado compromisos forenses de dispositivos.
El informe describió otras tácticas atribuidas al aparato de vigilancia, como grabaciones clandestinas, seguimiento de movimientos, intervención física de teléfonos y distribución encubierta de dispositivos manipulados. Esas afirmaciones tienen fuentes y niveles de contraste propios. No convierten automáticamente todas las herramientas empleadas en Predator.
10. ¿Tiene Marruecos Predator? La respuesta que permiten los documentos
La investigación no ha localizado una atribución forense pública suficientemente sólida que permita afirmar que el Gobierno de Marruecos ha adquirido, desplegado o utilizado Predator de Intellexa. Esta constatación se refiere a las fuentes examinadas y a la fecha de cierre del 14 de octubre de 2026: no es una certificación de que nunca haya podido existir una adquisición no revelada.
Para sostener una atribución firme a Marruecos se necesitaría, por ejemplo, un conjunto verificable de documentos comerciales, correspondencia autenticada, registros de despliegue, pruebas forenses de un terminal afectado y elementos independientes que vinculen la operación a un organismo. Las declaraciones de una fuente conocedora de la actividad de inteligencia también serían relevantes, pero exigirían evaluación de fiabilidad y corroboración.
La información de inteligencia no pública y el OSINT son planos diferentes. Una alegación procedente de un contacto o una fuente HUMINT puede orientar una investigación, pero sin disponer de un expediente comprobable no se transforma en hecho publicable. En este artículo no se ha analizado ni presentado una muestra de Predator obtenida en Marruecos ni un contrato de Intellexa adjudicado por la DGST.
La hipótesis de una diversificación tecnológica del aparato marroquí es razonable para la investigación estratégica, dados los antecedentes de vigilancia. Razonable no significa demostrada. Este punto queda abierto y expuesto precisamente para evitar que la denominación Predator se utilice como sustituto genérico de cualquier software espía.
11. Qué diferencia a Pegasus de Predator
| Aspecto | Pegasus | Predator |
|---|---|---|
| Ecosistema empresarial | NSO Group | Cytrox / Intellexa |
| Dispositivos perseguidos | Teléfonos móviles | Teléfonos móviles |
| Tipo de vigilancia | Acceso encubierto a datos y funciones | Acceso encubierto a datos y funciones |
| Modalidades históricas | Cadenas de intrusión, incluidas variantes sin interacción | Predominio público de enlaces de un clic; otras vías desarrolladas y documentadas en materiales internos |
| Marruecos | Uso atribuido a DGST por la investigación de Amnistía de 2026 | No confirmado de manera diferenciada en las fuentes forenses examinadas |
| Evidencia judicial y técnica | Numerosos casos peritados internacionalmente | Casos peritados; condenas griegas de febrero de 2026 |
Una diferencia técnica no significa superioridad universal de uno sobre el otro. Ambos han evolucionado a lo largo de los años y sus capacidades dependen de versiones y condiciones de explotación. En el caso de Marruecos, la columna que importa para atribuir operaciones concretas es la de evidencia disponible, no la semejanza entre herramientas.
12. Riesgos para España, Ceuta y Melilla
España comparte con Marruecos asuntos de alto interés estratégico: fronteras, seguridad, cooperación policial, redes ilícitas, relaciones militares y diplomáticas, movimientos políticos y decisiones europeas. En ese contexto, los programas de intrusión móvil constituyen una amenaza genérica de contrainteligencia para funcionarios, responsables institucionales, periodistas y personas con acceso a información sensible.
El hecho de que un Estado tenga capacidades digitales sofisticadas no implica que cada teléfono de un responsable español esté infectado, ni identifica el origen de un incidente informático. Para atribuir a Marruecos una intrusión sobre un cargo público español se necesitan pruebas técnicas, decisiones judiciales, comunicaciones oficiales u otros elementos independientes adecuados al alcance de la imputación.
La vigilancia de comunicaciones puede plantear daños operativos y democráticos: revelación de contactos, fuentes periodísticas, conversaciones sensibles y patrones de movilidad. La protección de fuentes humanas, en particular, exige medidas de discreción y una respuesta profesional cuando existen indicios de compromiso. Publicar números de teléfono, rutas privadas o identidades de personas no públicas no añade valor probatorio y puede incrementar el riesgo.
En Ceuta y Melilla, las implicaciones potenciales incluyen la seguridad de las comunicaciones institucionales y de las personas implicadas en investigaciones. Ninguna infraestructura de Predator ha sido vinculada aquí a un emplazamiento concreto de ambas ciudades. La noticia analiza el riesgo estratégico sin inventar emplazamientos, operadores o víctimas.
13. Cómo reconocer una sospecha y protegerse
Un teléfono puede estar comprometido sin presentar síntomas evidentes. Calentamiento, batería degradada o un funcionamiento lento tienen múltiples explicaciones corrientes y no sirven como diagnóstico de Predator. La ausencia de anomalías visibles tampoco garantiza la seguridad.
Como medidas generales de reducción de riesgo destacan las actualizaciones del sistema operativo y de las aplicaciones, la prudencia ante enlaces inesperados, la verificación de remitentes y la separación entre información privada y canales de trabajo sensibles. Cuando esté disponible y sea compatible con las necesidades de la persona, el modo de protección reforzada del fabricante del dispositivo puede disminuir determinadas superficies de ataque.
Una persona que sospeche una intrusión dirigida debería evitar manipulaciones innecesarias que puedan destruir rastros y consultar a profesionales de respuesta a incidentes o laboratorios con experiencia en forense móvil. El Mobile Verification Toolkit (MVT), proyecto relacionado con el trabajo de Amnistía, es una herramienta de análisis forense; no constituye una garantía de detectar todas las infecciones ni una solución automática para usuarios sin experiencia.
El examen adecuado debe proteger la intimidad y la cadena de custodia. Los indicadores publicados para campañas antiguas pueden haber caducado, de modo que una lista de dominios históricos no permite certificar el estado actual de un terminal.
14. La industria de la vigilancia y la rendición de cuentas
El mercado comercial de espionaje plantea una dificultad estructural: vendedores, intermediarios, operadores y entidades que autorizan operaciones pueden estar repartidos entre jurisdicciones. Las licencias de exportación, la supervisión judicial y las reglas de privacidad no siempre siguen esa fragmentación.
Los Predator Files y los Intellexa Leaks aportaron respectivamente una visión de la comercialización internacional y del funcionamiento interno del sistema. Las sanciones estadounidenses y las sentencias griegas muestran vías de intervención institucional, aunque no sustituyen una regulación coordinada ni demuestran que todas las prácticas abusivas hayan cesado.
La cuestión esencial no es solo qué programa puede penetrar un teléfono, sino qué organismo lo adquiere, con qué control, contra quién lo utiliza, cómo conserva los datos y quién responde si se violan derechos fundamentales.
15. Inventario de hallazgos y niveles de certeza
Confirmado por documentación y peritajes externos: Predator existe y pertenece al ecosistema Cytrox/Intellexa; se han analizado infecciones en dispositivos y operaciones de selección de objetivos; hay pruebas de capacidades muy invasivas y de la evolución comercial del producto; Washington sancionó a entidades y personas asociadas a Intellexa; un tribunal griego dictó condenas vinculadas al escándalo en 2026.
Documentado sobre Marruecos mediante investigaciones externas: Amnistía atribuye a la DGST la implantación de Pegasus; su investigación de octubre de 2026 combina testimonios internos, registros, documentación judicial y análisis forenses. Marruecos ha rechazado acusaciones relacionadas con ese espionaje.
No demostrado en este expediente: que la DGST opere Predator; que un equipo español concreto haya sido infectado con Predator por Marruecos; que una variante específica esté activa hoy en Ceuta o Melilla; que una etiqueta de cliente Intellexa corresponda a Marruecos sin un vínculo documental verificable.
Preguntas que quedan abiertas: ¿existen contratos o intermediarios vinculados al Gobierno marroquí e Intellexa? ¿Hay muestras forenses compatibles con Predator en dispositivos de personas relacionadas con Marruecos? ¿Se han identificado infraestructuras atribuibles con suficientes corroboraciones independientes? ¿Se han comunicado actuaciones judiciales o administrativas sobre ese eventual producto?
16. Conclusión
Predator es una herramienta real de espionaje invasivo, vinculada a una industria internacional sometida a investigaciones, sanciones y condenas. La posibilidad de que tecnología de esa clase sea utilizada contra periodistas, opositores o cargos públicos es un problema de seguridad y de derechos fundamentales, no una hipótesis fantástica.
En Marruecos, lo que sí está respaldado por un informe reciente y detallado es la existencia de una arquitectura estatal de vigilancia y el uso atribuido de Pegasus. Precisamente por la gravedad de esos antecedentes, una acusación adicional sobre Predator necesita su prueba específica. La investigación queda abierta a nueva documentación que pueda confirmar, delimitar o descartar esa atribución.
Documentación principal examinada
- Amnistía Internacional, Dentro de la maquinaria de vigilancia de Marruecos, 1/10/2026.
- Amnistía, informe completo sobre Marruecos, MDE 29/1447/2026.
- Citizen Lab, Pegasus vs. Predator, análisis forense, 2021.
- Amnistía, Predator Files, investigación, octubre de 2023.
- Amnistía Security Lab, arquitectura técnica de Intellexa, 2023.
- Citizen Lab, ataques a legisladores y periodistas, 2023.
- Amnistía, Intellexa Leaks, diciembre de 2025.
- Departamento del Tesoro de EE. UU., sanciones de marzo de 2024 y septiembre de 2024.
- Amnistía, condenas griegas relacionadas con Predatorgate, 26/02/2026.
- Parlamento Europeo, informe PEGA sobre programas de espionaje, 2023.
Imagen documental: Parlamento de Marruecos, Rabat, fotografiado el 1 de febrero de 2026 por CAPTAIN RAJU; fotografía real con licencia CC0. Es una imagen institucional de contexto, no una fotografía de una instalación de espionaje ni una prueba de la operación de Predator. Ficha original y derechos.